Funktioniert VMware Horizon in China? Datenresidenz, ICP & Grenztransfer-Regeln
VMware Horizon (jetzt Omnissa) betreibt die virtuellen Desktops Ihrer Mitarbeiter, die China-Frage ist also nicht, ob die Anmeldung lädt — es ist, wo die Desktop-VMs, die Dateien, die Nutzer öffnen, und die Verwaltungsebene leben. On-Premises-Horizon in einem Festland-Rechenzentrum hält diese Daten ansässig; die cloud-verwaltete Steuerungsebene leitet sie offshore unter PIPL. Ein Blick zuerst auf die Compliance: Horizons Residenz-, PIPL-Grenztransfer-, MLPS- und ICP-Pflichten.
Funktioniert VMware Horizon in China?
Ob Sie VMware Horizon in China betreiben können, ist eine Datenresidenz-Frage, keine Geschwindigkeitsfrage. Eine Sonde aus Shanghai sagt Ihnen nur, dass der Anmeldebildschirm lädt; sie sagt nichts darüber, wo die virtuellen Desktops, die Dateien, die Ihr Personal öffnet, und die Verwaltungsebene leben dürfen.
Horizon (jetzt Omnissa) liefert die virtuellen Desktops und Apps Ihrer Mitarbeiter, ein Horizon-Bestand konzentriert also Mitarbeiter-Personeninformation und welche Dateien jeder Nutzer auch öffnet — plus das Nutzerverzeichnis und Sitzungsdaten. Wo das ruht, wird dadurch gesetzt, wie Sie bereitstellen. Nach Omnissas eigener Dokumentation „Horizon 8 can be deployed on-premises or in a private cloud“ — sogar air-gapped oder in einer souveränen Cloud — eine On-Premises-Bereitstellung innerhalb des Festlands hält die Desktops und ihre Daten also ansässig. Die Exponierung ist die cloud-verwaltete Seite: Eine SaaS-Abonnement-Horizon-Control-Plane, Horizon Cloud oder Public-Cloud-Regionen können Verzeichnis-, Sitzungs- und Telemetriedaten offshore leiten — ein PIPL-Grenztransfer, den ein Dienst ohne Festland-Region nicht heilen kann. Die Plattform für Festland-Nutzer zu betreiben, bringt zudem MLPS-Pflichten, und ein China-gerichtetes Zugangsportal schuldet eine ICP-Beian.
Dies ist ein Risikobild, kein Urteil — Ihre Pflichten drehen sich um Ihre Rolle, Ihre Datenmengen und wie Sie bereitstellen. Unser China-Team kann Ihre Horizon-Residenz-Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Erreichbarkeit ist nicht der Test — die Daten eines virtuellen Desktops ruhen, wo auch immer der Cluster läuft
- ! Virtuelle Desktops konzentrieren Mitarbeiter-PII plus welche Dateien jeder Nutzer auch öffnet
- ! Eine cloud-verwaltete Steuerungsebene kann Sitzungs- und Verzeichnisdaten offshore unter PIPL leiten
- ! Die VDI-Plattform zu betreiben, bringt MLPS-Pflichten für Sie als Betreiber des Systems
- ! Ein China-gerichtetes Virtuelle-Desktop-Zugangsportal schuldet eine ICP-Beian
- ✓ Hebel: Horizon on-premises in einem Festland-Rechenzentrum betreiben, sodass Desktops und Daten ansässig bleiben
Was die offizielle VMware Horizon-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
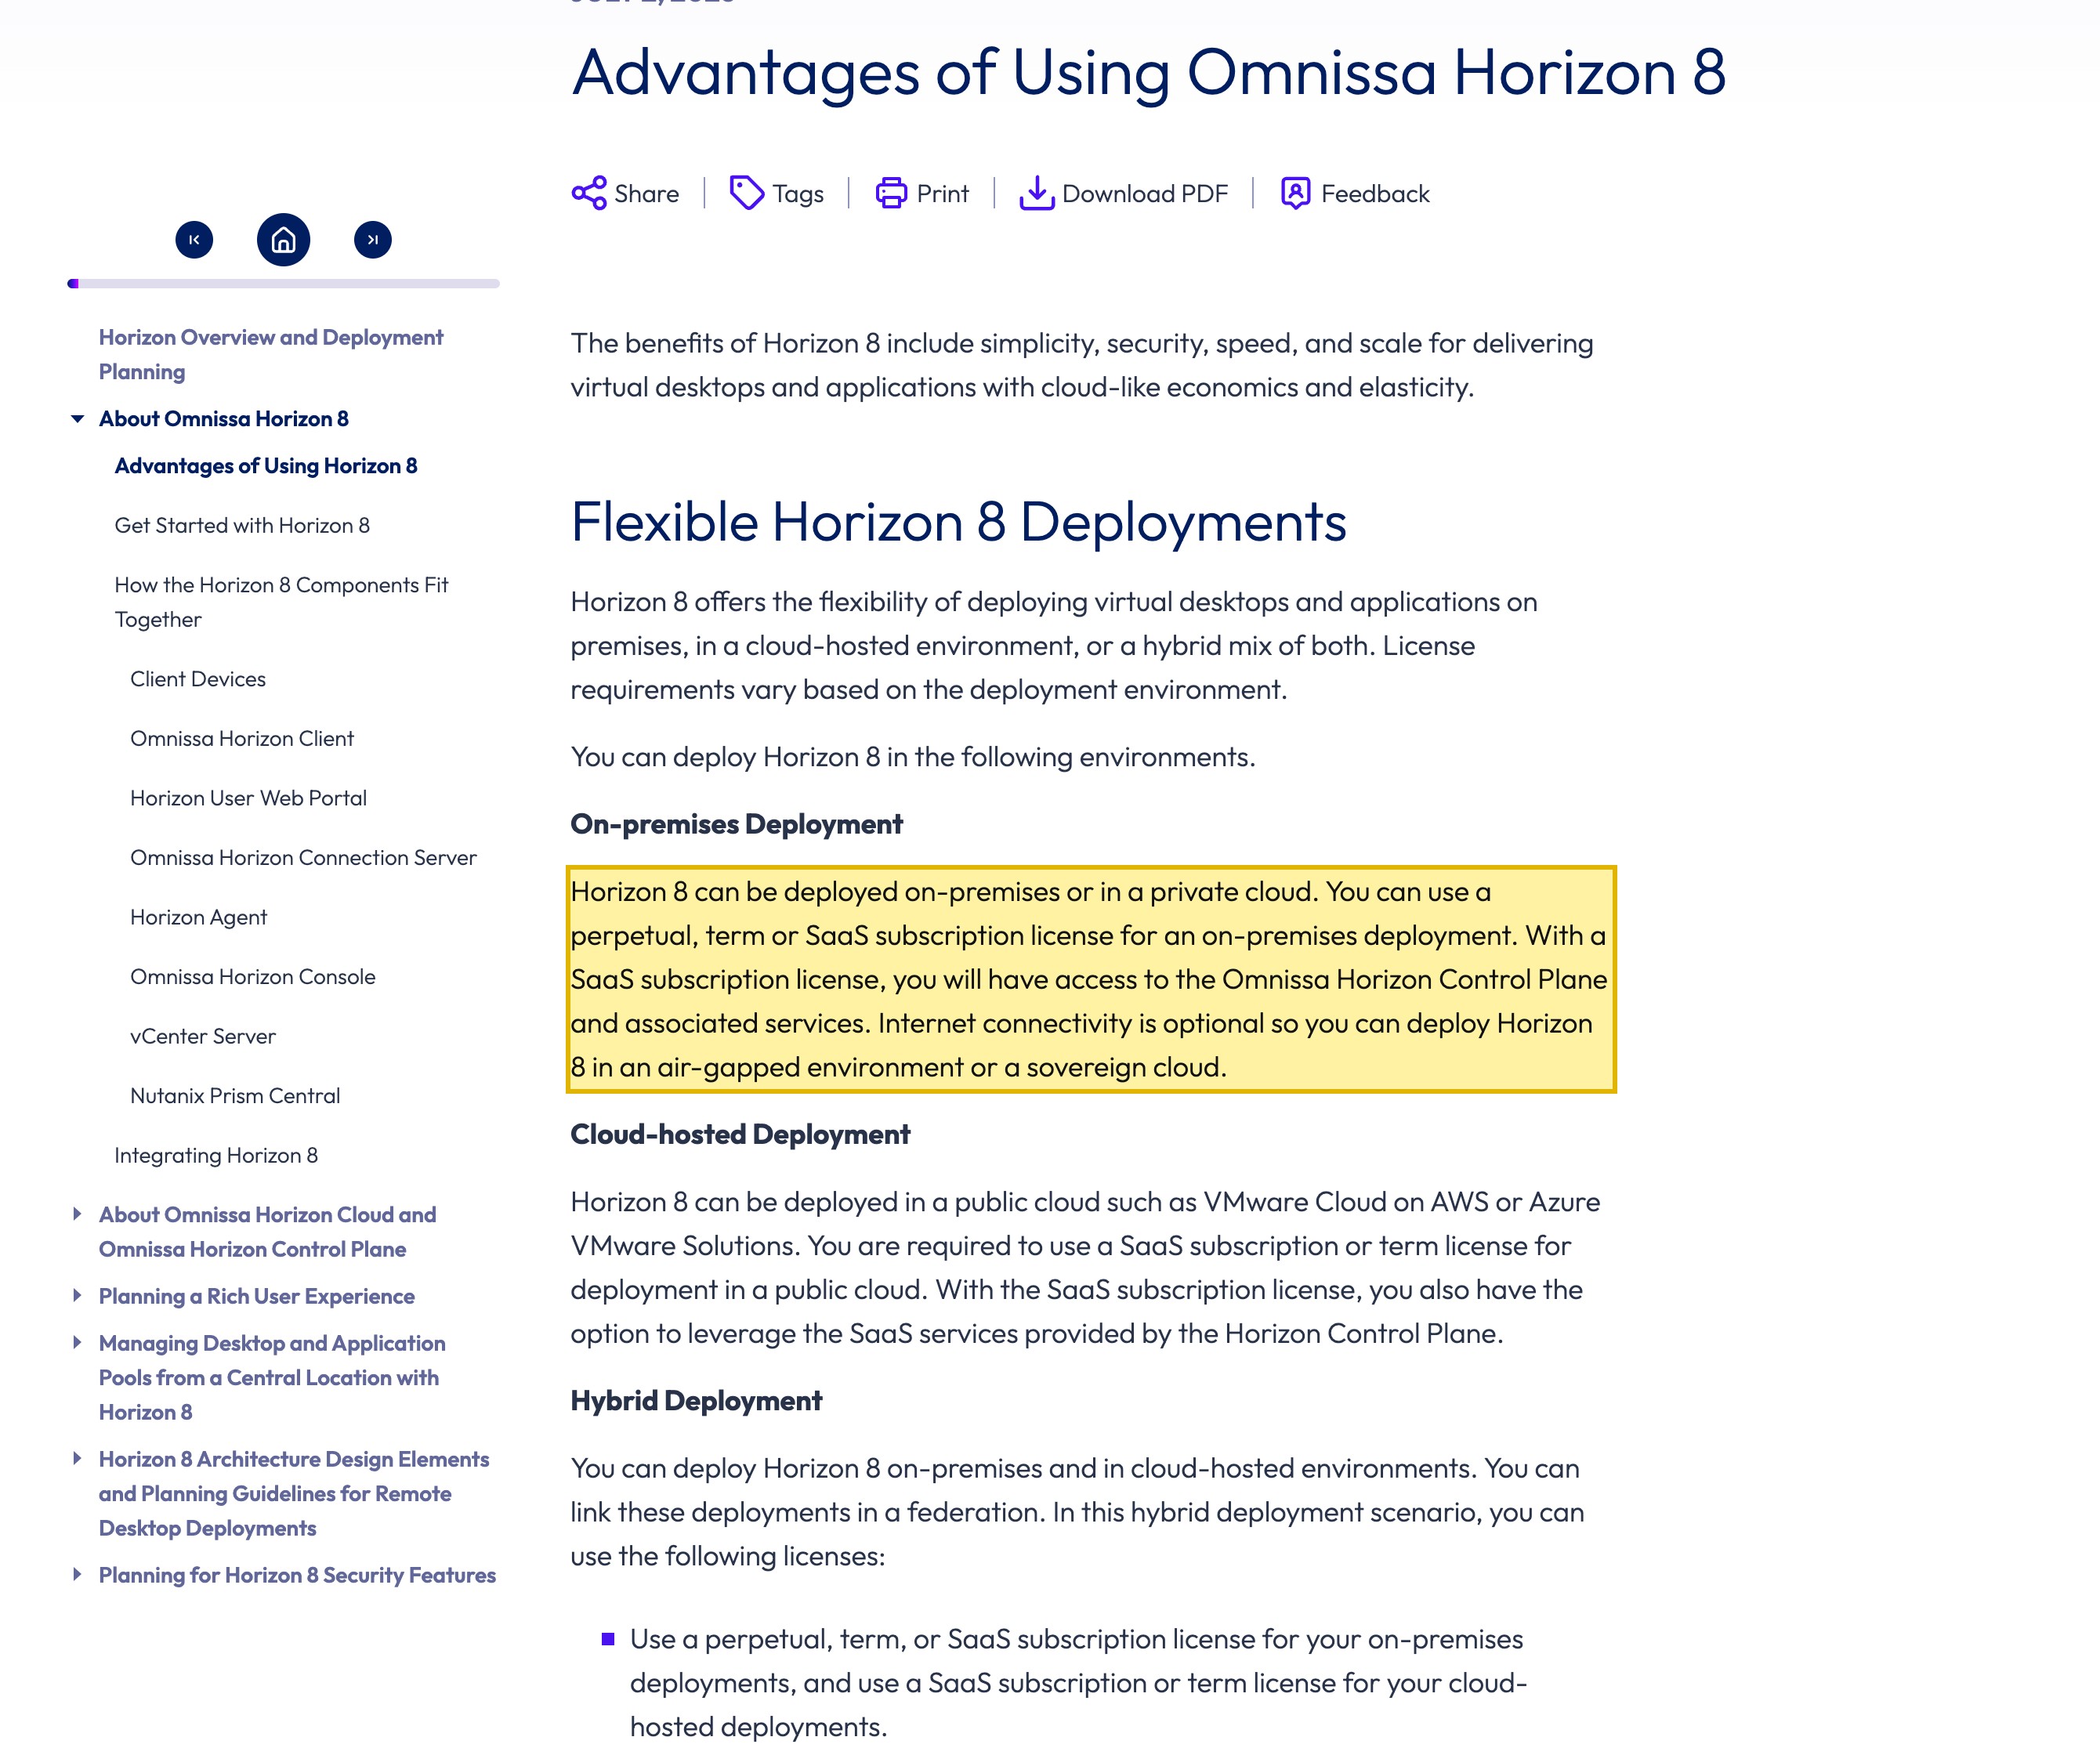
| In Omnissas eigenen Worten: „Horizon 8 can be deployed on-premises or in a private cloud,“ und „you can deploy Horizon 8 in an air-gapped environment or a sovereign cloud.“ Weil Sie die Infrastruktur wählen, kann eine On-Premises-Horizon-Bereitstellung innerhalb eines Festland-China-Rechenzentrums laufen und die virtuellen Desktops und die Daten, die sie halten, im Land halten. | Omnissa Docs — Advantages of Using Omnissa Horizon 8, retrieved 2026-10-15 |
| Horizon hat auch cloud-verwaltete Gestalten. Omnissas Dokumentation merkt an, dass „with a SaaS subscription license, you will have access to the Omnissa Horizon Control Plane and associated services,“ und dass „Horizon 8 can be deployed in a public cloud such as VMware Cloud on AWS or Azure VMware Solutions.“ Diese cloud-verwalteten und Public-Cloud-Wege können Verwaltungs-, Verzeichnis- und Sitzungsdaten auf Infrastruktur außerhalb des Festlands platzieren — das Routing, das es zu steuern gilt, nicht der residente Hebel. | Omnissa Docs — Advantages of Using Omnissa Horizon 8, retrieved 2026-10-15 |
| Wenn ein Horizon-Bestand, der Menschen in China bedient, Verzeichnis-, Sitzungs- oder Telemetriedaten an eine Offshore-Steuerungsebene oder eine Public-Cloud-Region sendet, ist, diese personenbezogene Information im Ausland zu halten, ein grenzüberschreitender Transfer unter PIPL (Art. 38–40): Der Verarbeiter schuldet Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder Zertifizierung. | PIPL Articles 38–40 (cross-border transfer of personal information) |
| Ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen muss China-Personeninformation im Festland speichern — PIPL Art. 40 und Cybersicherheitsgesetz Art. 39 (vormals Art. 37) (umnummeriert durch die Novelle 2025, in Kraft 1. Januar 2026, Inhalt unverändert). Die inländische VDI zu betreiben, bringt zudem abgestufte Cybersicherheits-Schutzpflichten (MLPS) für denjenigen, der das System betreibt, und ein festland-zugewandtes Zugangsportal schuldet eine ICP-Beian. | Cybersecurity Law Article 39 (formerly Article 37); PIPL Article 40 |
Quellen vom 21YunBox Compliance-Team am 15. Oktober 2026 geprüft.
Für ein Unternehmen, das Festlandchina bedient, ist die entscheidende Frage nach VMware Horizon (jetzt Omnissa) nicht, ob ein Anmeldebildschirm schnell rendert oder ob der Connection Broker erreichbar ist — beides sind routinemäßige Auslieferungs-Angelegenheiten. Es ist, wo die virtuellen Desktops Ihrer Mitarbeiter, die Dateien, die sie darin öffnen, und die Ebene, die sie verwaltet, zur Ruhe kommen dürfen. Horizon ist eine VDI- und End-User-Computing-Plattform: Es bedient Ihr Personal mit vollständigen virtuellen Desktops und veröffentlichten Anwendungen, und diese Sitzungen konzentrieren Mitarbeiter-Personeninformation zusammen mit allen Dokumenten, Datensätzen und Kundendaten, die jeder Nutzer im Laufe des Arbeitstages öffnet. Horizon kommt in zwei Gestalten, die auf gegenüberliegenden Seiten der Residenz-Linie sitzen. On-Premises-Horizon 8 läuft in Ihrem eigenen Rechenzentrum oder privater Cloud — Infrastruktur, die Sie kontrollieren, die innerhalb Festlandchinas liegen kann. Die cloud-verwalteten Gestalten — eine SaaS-Abonnement-Horizon-Control-Plane, Horizon Cloud und Public-Cloud-Bereitstellungen — platzieren Verwaltungs-, Verzeichnis- und Sitzungsdaten auf Infrastruktur, die Omnissa oder eine Public Cloud betreibt. „Funktioniert VMware Horizon in China?“ ist also wirklich eine Frage darüber, wo die Desktops und ihre Daten leben, und sie dreht sich um Datenresidenz, nicht Millisekunden.
VMware Horizon in China auf einen Blick
| Was es entscheidet | In Horizons eigenen Worten — und Chinas Recht |
|---|---|
| Was es ist | Eine VDI- und End-User-Computing-Plattform, die virtuelle Desktops und veröffentlichte Apps liefert. Sie läuft in zwei Gestalten: On-Premises-Horizon 8 in Ihrem eigenen Rechenzentrum oder privater Cloud (Omnissa merkt an, es könne sogar „in an air-gapped environment or a sovereign cloud“ laufen), und die cloud-verwalteten Gestalten — eine SaaS-Abonnement-Horizon-Control-Plane, Horizon Cloud und Public-Cloud-Bereitstellungen wie VMware Cloud on AWS oder Azure VMware Solutions. |
| Was es hält, und warum es personenbezogene Information ist | Jeder virtuelle Desktop ist eine Arbeitsumgebung für einen Mitarbeiter: Er konzentriert die Konto- und Sitzungsdaten dieser Person plus welche Dateien sie auch öffnet — HR-Datensätze, Kundendaten, Verträge, Quellmaterial. Zusammen mit dem Nutzerverzeichnis sind das personenbezogene Information unter PIPL, vieles davon sensibel. Wo sie ruhen, ist eine rechtliche Frage, keine Leistungsfrage. |
| Wo die Desktops tatsächlich ruhen | Wo auch immer Sie den Cluster bereitstellen. Omnissas Dokumentation ist explizit, dass „Horizon 8 can be deployed on-premises or in a private cloud“ — eine On-Premises-Bereitstellung innerhalb des Festlands hält die Desktops und ihre Daten also ansässig. Cloud-verwaltete und Public-Cloud-Wege platzieren diesen Bestand, oder seine Steuerungsebene, auf Infrastruktur außerhalb Chinas. |
| Die Steuerungsebene und Grenztransfer-Exponierung | Mit einem SaaS-Abonnement „have access to the Omnissa Horizon Control Plane and associated services.“ Wenn Verzeichnis-, Sitzungs- oder Telemetriedaten von einem China-gerichteten Bestand zu einer Offshore-Steuerungsebene oder Public-Cloud-Region fließen, ist das ein grenzüberschreitender Transfer unter PIPL (Art. 38–40): Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus — eine CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder Zertifizierung. |
| Die inländische Speicherpflicht (CIIO / Verarbeiter großer Mengen) | Ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen muss China-Personeninformation im Festland halten (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). Ein VDI-Bestand konzentriert personenbezogene Information schnell, er kann einen Verarbeiter also selbst über die Großmengen-Schwelle drücken; eine Offshore-Steuerungsebene kann die Pflicht nicht erfüllen. |
| Betreiberpflichten in China (MLPS + ICP) | Die VDI zu betreiben, die Festland-Nutzer bedient, bringt abgestufte Cybersicherheits-Schutzpflichten (MLPS / 等级保护) für denjenigen, der das System betreibt, und jede festland-zugewandte Oberfläche — das Zugangsportal, das Ihre China-Nutzer öffnen, um ihre Desktops zu erreichen — schuldet eine ICP-Beian. |
| Der datenresidente Weg | Stellen Sie Horizon on-premises in einem Festland-Rechenzentrum bereit, halten Sie die Desktops, ihre Daten und den Connection Broker ansässig, steuern Sie den Steuerungsebenen-Rücktransport, und liefern Sie das China-gerichtete Zugangsportal inländisch auf ICP-gemeldeter Infrastruktur aus. Erreichbarkeit war nie der Test; Residenz ist es. |
Wo die Desktops und ihre Daten tatsächlich ruhen
Horizons Residenz wird dadurch gesetzt, welche Gestalt Sie betreiben, nicht durch einen Ladezeit-Test aus Shanghai. On-Premises-Horizon 8 läuft auf Infrastruktur, die Sie kontrollieren: Omnissas Dokumentation gibt deutlich an, dass „Horizon 8 can be deployed on-premises or in a private cloud,“ und dass „you can deploy Horizon 8 in an air-gapped environment or a sovereign cloud.“ Stellen Sie diesen Cluster innerhalb eines Festland-Rechenzentrums bereit, und die virtuellen Desktops, der Connection Broker und die Dateien in jeder Sitzung bleiben im Land. Das ist der ganze Sinn des On-Premises-Wegs, und es ist ein echter inländischer Hebel — kein Erreichbarkeits-Trick.
Die cloud-verwalteten Gestalten sind die andere Seite der Linie. Omnissa merkt an, dass „with a SaaS subscription license, you will have access to the Omnissa Horizon Control Plane and associated services,“ und dass „Horizon 8 can be deployed in a public cloud such as VMware Cloud on AWS or Azure VMware Solutions.“ Diese Wege bewegen Verwaltungs-, Verzeichnis- und Sitzungsdaten auf Infrastruktur, die Omnissa oder eine Public Cloud betreibt — das Routing, das es zu steuern gilt, nicht der residente Hebel. Sie zu benennen, ist die ehrliche Hälfte der Antwort: Ein On-Premises-Horizon-Bestand ist das rechtskonforme Fundament, und die Cloud-Steuerungsebene, Horizon Cloud und Offshore-Public-Cloud-Regionen sind die Teile, deren Rücktransport Sie verbuchen müssen, nicht die Teile, auf denen Sie für eine China-gerichtete Bereitstellung bauen.
Ein virtueller Desktop ist eine Konzentration von Mitarbeiter-Personeninformation
Eine VDI-Plattform ist ein Konzentrator einer besonderen Art. Jeder virtuelle Desktop ist die ganze Arbeitsumgebung eines Mitarbeiters, und er hält — oder öffnet, im Laufe eines Tages — seinen Konto- und Verzeichnis-Datensatz, seine Sitzungsdaten und welche Dateien diese Person auch berührt: HR- und Lohndokumente, Kunden- und Transaktionsdatensätze, Verträge, Korrespondenz, Quellmaterial. Horizons eigene Dokumentation rahmt die Plattform als eine Art, dieses Material zentralisiert zu halten statt auf Endgeräten — „Sensitive data can be prevented from being copied onto a remote employee’s home computer,“ und „Access to data can easily be restricted.“ Diese Zentralisierung ist ein Sicherheitsvorteil, aber sie bedeutet auch, dass sich die Daten dort konzentrieren, wo der Cluster sitzt. Das meiste davon ist personenbezogene Information unter PIPL, und manches — Identitäts-, Finanz- und Kontaktdaten — ist sensible personenbezogene Information, die erhöhte Pflichten nach sich zieht.
Das ist der Grund, warum Residenz, nicht Erreichbarkeit, der Test ist. Wenn ein China-gerichteter Horizon-Bestand Verzeichnis-, Sitzungs- oder Telemetriedaten an eine Offshore-Steuerungsebene oder eine Public-Cloud-Region sendet, machen Sie einen grenzüberschreitenden Transfer, und PIPL Art. 38–40 regieren ihn: Mitteilung, gesonderte Einwilligung und ein rechtmäßiger Transfermechanismus — eine CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder Zertifizierung. Obendrauf sitzt eine härtere Pflicht: Ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen muss China-Personeninformation innerhalb des Festlands speichern — PIPL Art. 40 und die Datenlokalisierungs-Regel in Cybersicherheitsgesetz Art. 39 (vormals Art. 37) (umnummeriert durch die Cybersicherheitsgesetz-Novelle 2025, in Kraft 1. Januar 2026, Inhalt unverändert). Und die VDI selbst zu betreiben, macht Sie zum Betreiber eines inländischen Systems, was abgestufte Cybersicherheits-Schutzpflichten (MLPS / 等级保护) nach sich zieht; das Zugangsportal, das Ihre Festland-Nutzer öffnen, um ihre Desktops zu erreichen, ist eine China-gerichtete Oberfläche, die eine ICP-Beian schuldet.
Warum eine Erreichbarkeitsprüfung das verfehlt
Richten Sie eine Sonde aus Shanghai auf ein Horizon-Anmeldeportal, und sie mag Ihnen sagen, dass die Seite lädt — und das ist genau der Grund, warum die vertraute Frage „öffnet es aus China?“ das Falsche beantwortet. Erreichbarkeit ist eine Auslieferungs-Angelegenheit; sie sagt nichts darüber, wo die virtuellen Desktops, die Dateien, die Ihr Personal darin öffnet, und die Ebene, die den Bestand verwaltet, leben dürfen. Zwei Horizon-Bereitstellungen können aus einem Browser in China identisch aussehen und auf gegenüberliegenden Seiten des Rechts sitzen: eine on-premises in einem Festland-Rechenzentrum mit den Desktops und Daten ansässig, und eine von einer Offshore-Steuerungsebene verwaltet mit Verzeichnis- und Sitzungsdaten, die die Grenze überqueren. Ein Geschwindigkeitstest kann diesen Unterschied nicht sehen. Die Residenz der Desktops und ihrer Daten — nicht die Latenz der Anmeldung — ist, was entscheidet, ob Sie Horizon rechtmäßig für eine China-gerichtete Belegschaft betreiben können, weshalb diese Seite keine eigene China-Latenzzahl für Horizon veröffentlicht: Eine Zahl ohne den Datenresidenz-Kontext würde die falsche Frage beantworten.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
21YunBox ist eine rechtskonforme Overlay, keine Migration — und ein Partner Ihres IT- und End-User-Computing-Teams, kein Wettbewerber zu ihm.
- Kartieren. Wir lesen die PIPL-Grenz-, Datenresidenz-, Datenlokalisierungs-(CII)- und ICP-Pflichten und die MLPS-Haltung gegen Ihre Gesellschaft, Ihre Datenmengen, wessen personenbezogene Information tatsächlich durch die Desktops fließt, und wie Ihr Horizon-Bestand heute bereitgestellt ist — sodass Sie wissen, welche Pflichten beißen, bevor Sie irgendetwas bewegen.
- Lokalisieren. Wir stellen das inländische Fundament auf, sodass die personenbezogene Information auf Festland-Boden bleibt — typischerweise Horizon on-premises in einem Festland-Rechenzentrum bereitgestellt, mit den virtuellen Desktops, ihren Daten und dem Connection Broker ansässig, und dem Steuerungsebenen- und Telemetrie-Rücktransport gesteuert, statt ihn offshore routen zu lassen. Lokalisieren heißt eine inländische Bereitstellung, nicht zu einem Offshore-Endpunkt zurückzugreifen.
- Ausliefern. Die China-gerichtete Oberfläche vor dem Bestand — das Zugangsportal, das Ihre Festland-Nutzer öffnen, um ihre Desktops zu erreichen — läuft über ICP-gemeldete, inländische Auslieferung (den 21YunBox Optimizer), vor dem Stack, den Sie bereits betreiben. Kein Neuaufbau, kein zweites Image.
Nichts davon ist ein rechtliches Urteil. Ob Ihre Operation ein Betreiber kritischer Informationsinfrastruktur ist, welche MLPS-Stufe Ihr System zieht, ob das, was Sie halten, als wichtige Daten zählt, und welchen Transfermechanismus (falls einen) Ihre Flüsse verlangen, sind Bestimmungen, die mit qualifiziertem China-Rechtsbeistand gegen das, was tatsächlich auf Ihren Desktops läuft, zu klären sind — diese Seite kartiert die Exponierung, sie löst sie nicht auf.
Das Ergebnis ist ein Virtuelle-Desktop-Bestand, der für Ihre Nutzer in China legal und rechtskonform läuft. 21YunBox nutzt oder empfiehlt niemals irgendeine Form der Umgehung.
Compliance-Einschätzung anfordern →
Weiterführende Lektüre
- Chinas Gesetz zum Schutz personenbezogener Informationen (PIPL)
- Grenzüberschreitende Datentransfers unter PIPL
- Chinas Cybersicherheitsgesetz — Datenlokalisierung in Art. 39 (vormals Art. 37)
- Wie Sie eine ICP-Lizenz für eine Website in China erhalten
Häufige Fragen
Speichert VMware Horizon die Daten chinesischer Nutzer in China?
Es hängt davon ab, wie Sie es bereitstellen. On-Premises-Horizon 8 läuft auf Infrastruktur, die Sie kontrollieren — Omnissas Dokumentation sagt, es „can be deployed on-premises or in a private cloud,“ sogar air-gapped oder in einer souveränen Cloud — innerhalb eines Festland-Rechenzentrums bereitgestellt, bleiben die virtuellen Desktops und ihre Daten also im Land. Die cloud-verwalteten Gestalten (eine SaaS-Abonnement-Horizon-Control-Plane, Horizon Cloud oder Public-Cloud-Regionen wie VMware Cloud on AWS oder Azure VMware Solutions) platzieren Verwaltungs-, Verzeichnis- und Sitzungsdaten auf Infrastruktur außerhalb des Festlands.
Ist es illegal, VMware Horizon in China zu nutzen?
Nicht von Natur aus. Das Problem ist, wo die virtuellen Desktops, die Dateien, die Ihr Personal darin öffnet, und die Verwaltungsebene ruhen. Verzeichnis-, Sitzungs- oder Telemetriedaten von einem China-gerichteten Bestand zu einer Offshore-Steuerungsebene zu leiten, ist ein grenzüberschreitender Transfer, den PIPL nur mit Mitteilung, gesonderter Einwilligung und einem Transfermechanismus erlaubt; ob Sie zudem einer Datenlokalisierungspflicht gegenüberstehen, hängt von Ihrer Rolle (zum Beispiel, ob Sie ein CIIO sind) und Ihren Datenmengen ab, und die VDI zu betreiben, bringt MLPS- und ICP-Pflichten. Behandeln Sie es als ein mit Rechtsbeistand zu bewertendes Risiko, kein pauschales Verbot.
Kann 21YunBox helfen, unsere VMware-Horizon-Bereitstellung in China rechtskonform zu machen?
Ja. Unser China-Team kann die Grenz-, Datenresidenz-, MLPS- und ICP-Exponierung für Ihre Datenmengen und Rolle kartieren, Horizon on-premises in einem Festland-Rechenzentrum aufstellen, sodass die Desktops, ihre Daten und der Connection Broker ansässig bleiben, den Steuerungsebenen-Rücktransport steuern, statt ihn offshore routen zu lassen, und das China-gerichtete Zugangsportal inländisch auf ICP-gemeldeter Infrastruktur ausliefern — ohne Neuaufbau. Nehmen Sie Kontakt auf, um Ihren konkreten Fall durchzuarbeiten.

