Funktioniert JAGGAER in China? PIPL-Grenztransfer, Data Residency & Important-Data-Regeln
JAGGAER One ist eine Cloud-Source-to-Pay-Plattform, gehostet auf AWS in den USA, der EU, dem UK und den VAE, ohne Festlandchina-Region, die Lieferantenkontakte, Verträge, Ausgaben und Lieferkettendaten, die Ihre China-Operation einträgt, sitzen also offshore — ein PIPL-Grenztransfer, und Lieferkettendaten können selbst „important data“ sein, die vor dem Verlassen eine CAC-Datenausfuhr-Sicherheitsbewertung brauchen. Ein Compliance-zuerst-Blick auf die Residency-, Important-Data- und Grenztransfer-Exponierung.
Funktioniert JAGGAER in China?
Nicht nach seinen eigenen Bedingungen. JAGGAER One hält die Lieferanten-Stammdaten, Verträge, Ausgaben und Lieferkettendaten Ihrer China-Operation auf AWS in den USA, der EU, dem UK und den VAE — keine Festlandchina-Region, APAC-Daten im UK verarbeitet — sie dort zu speichern, ist also ein PIPL-Grenztransfer, und konsolidierte Lieferkettendaten können selbst „important data“ sein, die vor dem Verlassen eine CAC-Datenausfuhr-Sicherheitsbewertung brauchen.
JAGGAER ist eine Source-to-Pay-Suite — Sourcing, Lieferantenmanagement, Verträge, Procure-to-Pay und, für Hersteller, Lieferketten-Zusammenarbeit — es hält also kontinuierlich Lieferanten- und Einkäuferkontakte (personenbezogene Information), Verträge und konsolidierte Ausgaben, plus Lieferantennetzwerk-, Bestands- und Logistikdaten. Auf einer offshore gelegenen Cloud ohne Festlandchina-Region ist in China erhobene personenbezogene Information dort zu platzieren ein PIPL-Grenztransfer (Artikel 38–40), während die Lieferkettendaten selbst „important data“ nach dem Datensicherheitsgesetz sein können, die eine obligatorische CAC-Datenausfuhr-Sicherheitsbewertung unabhängig von jeder PII auslösen. Der rechtmäßige Hebel ist, die China-Lieferanten- und -Lieferkettendaten im Inland zu halten, jede important data zu klassifizieren und zu handhaben und jede China-gerichtete Oberfläche ICP-beian-pflichtig zu machen — nicht, die offshore gelegene Plattform erreichbar zu machen.
Dies ist eine Risikokarte, kein Urteil — ob Ihre Lieferkettendaten „important data“ sind, hängt von Ihrem Sektor ab, klären Sie die Einzelheiten also mit Rechtsbeistand. Unser China-Team kann Ihre Exponierung kartieren →
Compliance-Momentaufnahme
- ! Die Daten von APAC-Kunden werden im UK verarbeitet — das nächste Fundament ist offshore
- ✕ JAGGAER hat keine Festlandchina-Region; Lieferanten- und Lieferkettendaten sitzen offshore
- ! China-Lieferanten-/Mitarbeiter-PII offshore zu halten, ist ein PIPL-Grenztransfer
- ! Konsolidierte Lieferkettendaten können „important data“ sein — eine CAC-Ausfuhrbewertung
- ! Ein CIIO oder Handler mit hohem Volumen schuldet inländische Speicherung, die AWS nicht erfüllen kann
- ✓ 21YunBox hält die Daten im Inland, handhabt important data, stellt ICP-beian-pflichtige Auslieferung
Was die offizielle JAGGAER-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
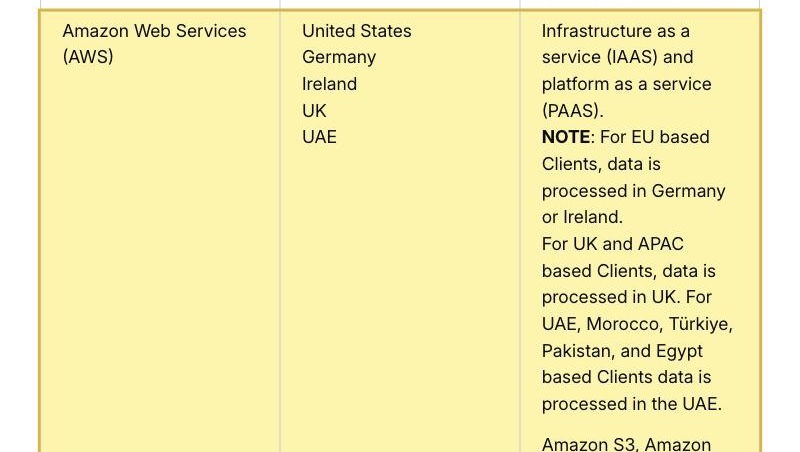
| JAGGAER One ist auf AWS gehostet, ohne Festlandchina-Region. JAGGAERs eigene Unterauftragsverarbeiter-Liste nennt Amazon Web Services für Infrastruktur- (IaaS) und Plattform- (PaaS) Dienste, mit Verarbeitungsstandort in den Vereinigten Staaten, Deutschland, Irland, dem UK und den VAE — keiner in Festlandchina. Sie gibt an, dass „For UK and APAC based Clients, data is processed in UK“, eine Festlandchina-Operation ist also ein APAC-Kunde, dessen Lieferanten- und Lieferkettendaten in einer offshore gelegenen AWS-Region ruhen. | JAGGAER — Trust Center, Sub-Processors List (jaggaer.com), abgerufen 2026-10-11 |
| JAGGAER One ist eine Cloud-Source-to-Pay-Plattform, die Lieferanten-PII, Verträge, Ausgaben und Lieferkettendaten hält. JAGGAER beschreibt JAGGAER One als eine verbundene Source-to-Pay-Plattform, die Sourcing, Lieferantenmanagement, Verträge, eProcurement, Rechnungsstellung und Zahlungen umspannt, mit Lieferketten-Zusammenarbeit für Hersteller — es speichert also kontinuierlich Lieferanten- und Einkäuferkontakte (personenbezogene Information), Verträge und konsolidierte Ausgaben und, wo die Lieferkettenmodule laufen, Bestands-, Versandbenachrichtigungs- und Engpassdaten über Ihr China-Liefernetzwerk. | JAGGAER — JAGGAER One platform overview (jaggaer.com), abgerufen 2026-10-11 |
| „Important data“ zu exportieren, verlangt eine CAC-Sicherheitsbewertung, bevor es geht — unabhängig von PII. Nach Chinas Datensicherheitsgesetz und den nationalen und sektoralen Katalogen können konsolidierte Lieferkettendaten — Lieferantennetzwerk-Karten, Sourcing, Produktion und Logistik — „important data“ (重要数据) sein, und sie ins Ausland zu transferieren, löst eine obligatorische CAC-Datenausfuhr-Sicherheitsbewertung (数据出境安全评估) aus. Ob Ihre Daten qualifizieren, hängt von Ihrem Sektor ab. | 21YunBox — Measures for the Security Assessment of Data Exports, abgerufen 2026-10-11 |
| China-Lieferanten-PII offshore zu speichern, ist ein PIPL-Grenztransfer, mit einer inländischen Speicherpflicht für einen CIIO. Lieferanten- und Mitarbeiter-personenbezogene-Information, die in einer offshore gelegenen Region gehalten wird, ist ein grenzüberschreitender Transfer nach PIPL (Artikel 38–40, mit einer gesonderten Einwilligung nach Artikel 13 und 23). Ein Betreiber kritischer Informationsinfrastruktur oder Handler mit hohem Volumen schuldet zudem inländische Speicherung nach Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37) — die Novelle von 2025, in Kraft seit 1. Januar 2026, nummerierte ihn um, Substanz unverändert. | 21YunBox — China Cybersecurity Law; cross-border data transfers, abgerufen 2026-10-11 |
Quellen vom 21YunBox Compliance-Team am 11. Oktober 2026 geprüft.
Für ein Unternehmen, das Sourcing, Lieferantenmanagement, Verträge und Procure-to-Pay durch JAGGAER für seine China-Operation betreibt, ist der Instinkt, zu fragen, ob die Plattform schnell oder überhaupt aus dem Festland erreichbar ist. Das ist der falsche Ausgangspunkt. JAGGAER One ist eine Cloud-Source-to-Pay-Suite, und was entscheidet, ob Sie es in China nutzen können, ist, wo die Lieferanten-Stammdaten, die Einkäufer- und Lieferantenkontakte, die Verträge und die Ausgaben- und Lieferkettendaten, die es hält, zur Ruhe kommen — und ob irgendeine dieser Informationen eine Rechtsgrundlage hatte, das Land zu verlassen. Nach Chinas Recht ist das eine Data-Residency- und Grenzfrage, mit einer zweiten Tür, die die meisten Beschaffungsteams verpassen: konsolidierte Sourcing- und Lieferkettendaten können selbst „important data“ sein, die ohne eine staatliche Sicherheitsbewertung nicht gehen können, unabhängig davon, ob personenbezogene Information beteiligt ist. JAGGAER klärt die faktische Hälfte in seiner eigenen Trust-Dokumentation.
JAGGAER in China auf einen Blick
| Was darüber entscheidet | In JAGGAERs eigenen Worten — und Chinas Recht |
|---|---|
| Was es hält | JAGGAER One ist eine Source-to-Pay-Suite — Sourcing, Lieferantenmanagement, Verträge, eProcurement, Rechnungsstellung und Zahlungen, mit Lieferketten-Zusammenarbeit für Hersteller. Es ist ein kontinuierlicher Speicher Ihrer Lieferanten-Stammdaten, Einkäufer- und Lieferantenkontakte (personenbezogene Information), Verträge und konsolidierten Ausgaben und — wo Sie die Lieferkettenmodule betreiben — Bestands-, Versandbenachrichtigungs- und Engpassdaten über Ihr China-Liefernetzwerk. |
| Wo die Daten sitzen | Offshore. JAGGAERs eigene Unterauftragsverarbeiter-Liste hostet die Plattform auf Amazon Web Services in den Vereinigten Staaten, Deutschland, Irland, dem UK und den VAE und gibt an, dass „For UK and APAC based Clients, data is processed in UK.“ Es gibt keine Festlandchina-Region; eine Festlandchina-Operation ist ein APAC-Kunde, dessen Daten im UK ruhen. In China erhobene personenbezogene Information dort zu platzieren, ist ein grenzüberschreitender Transfer (数据出境) nach PIPL Artikel 38–40 — Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus. |
| Die Important-Data-Tür | Lieferantennetzwerk-Karten, konsolidiertes Sourcing und Ausgaben und — für Fertigungskunden — Produktions-, Bestands- und Logistikdaten können als „important data“ (重要数据) nach dem Datensicherheitsgesetz und Chinas sektoralen Katalogen klassifiziert werden, am ehesten in Fertigung, Automobil, Pharma, Energie, Lebensmittel und Logistik. Important data ins Ausland zu exportieren, verlangt eine obligatorische CAC-Datenausfuhr-Sicherheitsbewertung (数据出境安全评估), bevor irgendetwas geht — unabhängig davon, ob personenbezogene Information beteiligt ist. Ob Ihre Daten qualifizieren, hängt von Ihrem Sektor ab. |
| Lieferanten-PII und inländische Speicherung | Lieferanten- und Einkäuferkontakte, Genehmigenden-Identitäten und alle Mitarbeiterdaten sind personenbezogene Information: PIPL Artikel 13 und 23 verlangen eine Rechtsgrundlage und, für den Transfer, eine gesonderte Einwilligung, und Bank- oder Steuerkennungen im Lieferanten-Stammsatz können bis zu sensibler personenbezogener Information aufsteigen, mit einem Notwendigkeitstest und einer Folgenabschätzung obendrauf. Wenn Ihre China-Rechtsperson ein Betreiber kritischer Informationsinfrastruktur oder Handler mit hohem Volumen ist, verlangt Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37), dass in China generierte personenbezogene Information in China gespeichert wird — eine Pflicht, die eine offshore gelegene AWS-Region nicht erfüllen kann. |
| Der rechtmäßige Pfad | Ob ein Einkäufer in Shenzhen einen Anforderungsbildschirm öffnen kann, ist nicht die Frage; wo die Lieferanten- und Lieferkettendaten dahinter leben, ist es. Halten Sie die China-Lieferanten- und -Lieferkettendaten im Inland — einen inländischen Datenpfad, Datenklassifizierung und -minimierung — handhaben Sie jede Important-Data- und Grenztransfer-Pflicht rechtmäßig und liefern Sie jede China-gerichtete Oberfläche, etwa ein Lieferantenportal, auf ICP-beian-pflichtiger, inländischer Infrastruktur aus. 21YunBox kartiert, lokalisiert und liefert aus; es nutzt oder empfiehlt niemals Umgehung jeglicher Art. |
Was Sie tatsächlich halten — Lieferantendaten, Ausgaben und die Lieferkette
JAGGAER One ist eine verbundene Source-to-Pay-Plattform: Sourcing und Vertragsmanagement stromaufwärts, eProcurement, Rechnungsstellung und Zahlungen stromabwärts, Lieferanten-Intelligence und -Onboarding in der Mitte und — für Hersteller — Lieferketten-Zusammenarbeit, die Bestand, Vorab-Versandbenachrichtigungen und Engpassalarme abdeckt. Alles, was es tut, produziert Daten über die Menschen und Unternehmen in Ihrer China-Lieferbasis.
Drei Arten von Daten zählen hier. Erstens, personenbezogene Information: der Lieferanten-Stammsatz trägt Lieferanten- und Einkäuferkontakte — Namen, Arbeits-E-Mails, Telefonnummern, manchmal Bank- und Steuerkennungen — und Ihre Genehmigenden und Beschaffungsmitarbeiter sind ebenfalls identifizierbar. Zweitens, kommerzielle Aufzeichnungen: Verträge, Sourcing-Events, Kataloge, Bestellungen, Rechnungen und konsolidierte Ausgaben. Drittens, wo Sie die Lieferkettenmodule betreiben, Liefernetzwerkdaten: wer was liefert, von wo, in welchem Volumen und mit welchen Vorlaufzeiten und Engpässen.
JAGGAERs eigene Trust-Dokumentation klärt, wo das sitzt. Seine Unterauftragsverarbeiter-Liste hostet die Plattform auf Amazon Web Services in den Vereinigten Staaten, Deutschland, Irland, dem UK und den VAE und merkt an, dass „For UK and APAC based Clients, data is processed in UK.“ Es gibt keine Festlandchina-Region in der Liste und keine Festlandchina-Rechtsperson unter seinen Tochtergesellschaften — das nächste APAC-Fundament verarbeitet im UK. JAGGAER One wird als Cloud-Software geliefert, und obwohl JAGGAER das inländische AWS-Hosting in ausgewählten Märkten anderswo erweitert hat, veröffentlicht es keine Festlandchina-Region, für eine China-Operation ist der praktische Hebel also ein inländischer Datenpfad, Datenklassifizierung und -minimierung — keine Region, die Sie einschalten können.
Die Türen: grenzüberschreitende personenbezogene Daten, important data und inländische Speicherung
Grenzüberschreitender Transfer personenbezogener Information. In dem Moment, in dem Lieferanten-, Einkäufer- oder Mitarbeiter-personenbezogene-Information, die in China erhoben wurde, in JAGGAERs US-, EU-, UK- oder VAE-AWS-Region landet, haben Sie — der Handler, nicht JAGGAER der Auftragsverarbeiter — einen grenzüberschreitenden Transfer personenbezogener Information (数据出境) nach PIPL gemacht. Artikel 38–40 verlangen einen Transfermechanismus (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder Zertifizierung); Artikel 13 und 23 verlangen eine Rechtsgrundlage und eine gesonderte Einwilligung, getrennt von der allgemeinen Zustimmung, die Plattform zu nutzen; und Bank- oder Steuerkennungen im Lieferanten-Stammsatz können bis zu sensibler personenbezogener Information aufsteigen, was einen Notwendigkeitstest und eine Folgenabschätzung hinzufügt.
Important data — die Tür, die Beschaffungsteams verpassen. Für eine Lieferkettenplattform ist die Exponierung nicht nur personenbezogene Information. Konsolidierte Lieferantennetzwerk-Karten, Sourcing und Ausgaben und — für Hersteller — Produktions-, Bestands- und Logistikdaten können als „important data“ (重要数据) nach dem Datensicherheitsgesetz und Chinas nationalen und sektoralen Important-Data-Katalogen klassifiziert werden, am ehesten in strategischen Sektoren wie Fertigung, Automobil, Pharma, Energie, Lebensmittel und Logistik. Important data ins Ausland zu exportieren, löst eine obligatorische CAC-Datenausfuhr-Sicherheitsbewertung (数据出境安全评估) aus, bevor irgendetwas das Land verlässt — unabhängig davon, ob personenbezogene Information beteiligt ist, und unabhängig vom Volumen. Ob Ihre Sourcing- und Lieferkettendaten qualifizieren, hängt von Ihrem Sektor und dem anwendbaren Katalog ab, weshalb dies ein Risiko ist, das zu kartieren ist, kein Urteil, das anzunehmen wäre.
Inländische Speicherung. Wenn Ihre China-Rechtsperson ein Betreiber kritischer Informationsinfrastruktur oder Handler mit hohem Volumen ist, verlangt Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37 — die Novelle des Cybersicherheitsgesetzes von 2025, in Kraft seit 1. Januar 2026, nummerierte den Artikel zur Datenlokalisierung von 37 auf 39 um, mit unveränderter Substanz), dass in China generierte personenbezogene Information in China gespeichert wird. Eine offshore gelegene AWS-Region kann diese Pflicht nicht erfüllen. Welche dieser Pflichten greifen — ein Transfermechanismus, eine Bewertung, inländische Speicherung oder mehrere auf einmal — ist eine Frage für Rechtsbeistand gegen das, was Sie tatsächlich erheben und wo Ihre Lieferanten und Mitarbeiter sitzen.
Sich einzuloggen ist nicht die Frage — eine rechtskonforme inländische Lieferkette ist es
JAGGAER ist Software, die Ihre Einkäufer und Lieferanten über das öffentliche Internet öffnen, ein Festland-Nutzer kann sie also gewöhnlich erreichen; der grenzüberschreitende Zugriff auf eine offshore gelegene Region kann schlicht inkonsistent sein. Das ist eine betriebliche Angelegenheit, nicht die Entscheidung, und diese Seite veröffentlicht keine First-Party-China-Latenzzahl für JAGGAER, weil Geschwindigkeit nicht die Achse für eine Frage ist, die sich um Residency, Einwilligung und Datenklassifizierung dreht. Die Versuchung ist, eine wackelige Verbindung durch einen Netzwerk-Workaround zu erzwingen; das ist sowohl ein Compliance-Risiko als auch nebensächlich, und 21YunBox nutzt weder irgendeine Form der Umgehung noch empfiehlt sie.
Die produktive Arbeit ist, die China-Lieferanten- und -Lieferkettendaten auf einem rechtmäßigen, inländischen Fundament zu halten: einen inländischen Datenpfad für das, was bleiben muss, Datenklassifizierung, um jede important data zu finden, bevor sie sich bewegt, Minimierung und die Einwilligung nach Artikel 13/23 für Lieferanten- und Mitarbeiter-personenbezogene-Information und rechtskonforme inländische Auslieferung für jede China-gerichtete Oberfläche — eine Lieferanten-Onboarding- oder SRM-Self-Service-Seite trägt eine ICP-Beian (备案)-Pflicht. Lokalisieren heißt, die Daten auf einem inländischen Pfad zu halten — niemals eine verborgene Route, die sie ohnehin offshore verschifft. Ob Ihre Lieferkettendaten important data sind und welche Transfer- und Speicherpflichten gelten, hängt von Ihrem Sektor und Ihrer Rechtsperson ab: klären Sie die Einzelheiten mit Rechtsbeistand.
Der rechtmäßige Pfad — kartieren, lokalisieren, ausliefern
Es gibt einen rechtskonformen Weg, Source-to-Pay für eine China-Operation zu betreiben, und er hat drei Züge. Zuerst, kartieren: unser China-Team inventarisiert die Lieferanten- und Einkäufer-personenbezogene-Information, die Verträge und Ausgaben und die Nachfrage-, Bestands-, Logistik- und Lieferantennetzwerkdaten, die JAGGAER hält; wo jedes verarbeitet und gespeichert wird (eine offshore gelegene AWS-Region, mit APAC-Daten im UK); ob etwas davon „important data“ (重要数据) ist; und was Ihre Einwilligungs-, Transfermechanismus- und Bewertungsgrundlage abdecken muss. Die rechtlichen Schlüsse werden mit Rechtsbeistand geklärt; wir bauen das technische Bild, das sie speist.
Dann lokalisieren: wir helfen, ein China-ansässiges Fundament für die China-Lieferanten- und -Lieferkettendaten aufzustellen — ein eingewilligtes, inländisches Muster von Verarbeitung und Speicherung, mit den Daten so klassifiziert, dass alles, was als important data qualifiziert, unter den Datenausfuhr-Regeln gehandhabt wird, bevor es sich je bewegen würde — während Sie JAGGAER für die Märkte behalten, wo es Ihnen bereits dient. Lokalisieren hält die Daten auf einem inländischen Pfad; es ist niemals eine verborgene Route, die sie ohnehin offshore verschifft.
Dann ausliefern: die China-gerichteten Oberflächen um Ihren Beschaffungs-Stack — ein Lieferanten-Onboarding- oder SRM-Portal, eine Genehmigungsseite, der Integrationsrand, auf den Ihre Festland-Nutzer und -Lieferanten treffen — sind öffentliche Dienste im Festland, tragen also eine ICP-Beian (备案)-Pflicht und brauchen rechtskonforme, inländische Auslieferung. 21YunBox liefert sie im Inland aus — den 21YunBox Optimizer — vor dem, was Sie bereits betreiben, ohne Neuaufbau und ohne Re-Platforming. Was wir nie tun, und was niemand rechtmäßig kann, ist, Ihnen einen Weg um Chinas Datenausfuhr-Regeln herum zu reichen. 21YunBox nutzt oder empfiehlt niemals Umgehung jeglicher Art. Das Ergebnis ist ein Source-to-Pay-Stack, der legal und rechtskonform für Ihre Nutzer in China läuft.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Datenausfuhr-Sicherheitsbewertung
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Artikel 39)
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Hat JAGGAER ein Rechenzentrum in Festlandchina?
Nein. JAGGAERs eigene Unterauftragsverarbeiter-Liste hostet JAGGAER One auf Amazon Web Services in den Vereinigten Staaten, Deutschland, Irland, dem UK und den VAE und gibt an, dass für UK- und APAC-basierte Kunden die Daten im UK verarbeitet werden. Es gibt keine Festlandchina-Region und keine Festlandchina-Rechtsperson unter JAGGAERs Tochtergesellschaften, die Lieferanten- und Lieferkettendaten einer China-Operation ruhen also in einer offshore gelegenen AWS-Region — was ihre Erhebung zu einem PIPL-Grenztransfer macht, für den Sie, der Handler, verantwortlich sind.
Sind unsere Lieferkettendaten in JAGGAER „important data“ nach chinesischem Recht?
Das können sie sein. Konsolidierte Lieferantennetzwerk-Karten, Sourcing und Ausgaben und Produktions-, Bestands- und Logistikdaten können als „important data“ (重要数据) nach dem Datensicherheitsgesetz und Chinas sektoralen Katalogen klassifiziert werden, am ehesten in Fertigung, Automobil, Pharma, Energie, Lebensmittel und Logistik. Wenn sie qualifizieren, verlangt sie ins Ausland zu exportieren eine obligatorische CAC-Datenausfuhr-Sicherheitsbewertung, bevor irgendetwas geht — unabhängig davon, ob personenbezogene Information beteiligt ist. Ob Ihre Daten qualifizieren, hängt von Ihrem Sektor und dem anwendbaren Katalog ab, bestätigen Sie es also mit Rechtsbeistand.
Kann 21YunBox JAGGAER aus China schneller oder erreichbar machen?
Das ist nicht die Frage, und nicht, was wir tun. Erreichbarkeit und Geschwindigkeit sind nicht die Achse; Residency, Einwilligung und Datenklassifizierung sind es. 21YunBox hält Ihre China-Lieferanten- und -Lieferkettendaten auf einem rechtmäßigen inländischen Pfad, hilft, jede important data unter den Datenausfuhr-Regeln zu klassifizieren und zu handhaben, holt die PIPL-Einwilligung für Lieferanten- und Mitarbeiter-personenbezogene-Information ein und liefert jede China-gerichtete Oberfläche — etwa ein Lieferantenportal — auf ICP-beian-pflichtiger, inländischer Infrastruktur aus, vor dem JAGGAER-Stack, den Sie bereits betreiben. 21YunBox nutzt oder empfiehlt niemals Umgehung jeglicher Art.


