Funktioniert iManage in China? Data Residency, Lokalisierung & PIPL-Grenztransfer
iManage ist das Dokumenten- und E-Mail-System-of-Record für Kanzleien und Unternehmensjuristen — Verträge, Mandate, Fallakten und abgelegte E-Mail, oft privilegiert und sensibel nach Artikel 28. iManage Cloud läuft auf Microsoft Azure in kundengewählten Regionen (US, UK, EU, Kanada, Australien, Schweiz, VAE), ohne Festlandchina-Region, dieser Inhalt ruht also offshore. Ein Blick zuerst auf die Compliance, darauf, wo Ihre Dokumente ruhen dürfen.
Funktioniert iManage in China?
iManage läuft in China — die Compliance-Frage ist, wo die Dokumente und E-Mail, die es hält, ruhen dürfen, und iManage Cloud hat keine Festlandchina-Region.
iManage ist das Dokumenten- und E-Mail-System-of-Record für Anwaltskanzleien und Unternehmensjuristen: Verträge, Mandate, Fallakten und archivierte E-Mail, die den eigentlichen Inhalt halten — routinemäßig privilegiert und oft nach Artikel 28 sensible personenbezogene Information. iManage Cloud ist auf Microsoft Azure gebaut und wird in ein vom Kunden gewähltes regionales Rechenzentrum provisioniert (die USA, das Vereinigte Königreich, die EU, Kanada, Australien, die Schweiz und die VAE darunter), keines in Festlandchina, dieser Inhalt kommt also offshore zur Ruhe — ein PIPL-Grenztransfer, und für einen CIIO oder Handler mit hohem Volumen eine inländische Speicherpflicht (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39, vormals Artikel 37), die ein offshore gelegenes Repository nicht erfüllen kann. Der rechtmäßige Hebel ist, das Repository im Inland zu betreiben — eine selbstverwaltete iManage-Work-Bereitstellung auf Festland-Infrastruktur, weiterhin angeboten, oder ein lizenziertes Sovereign-Äquivalent — keine Rückverbindung zum offshore gelegenen Endpunkt.
Dies ist eine Risikokarte, kein Urteil — klären Sie die Einzelheiten mit Rechtsbeistand. Unser China-Team kann Ihre Exponierung kartieren →
Compliance-Momentaufnahme
- ✕ Keine Festlandchina-iManage-Cloud-Region existiert zum Auswählen
- ! Dokumente, E-Mail, Versionen und Metadaten kommen in einer offshore gelegenen Region zur Ruhe
- ! Inhalte sind routinemäßig rechtlich privilegiert und nach Artikel 28 sensible personenbezogene Information
- ! Offshore-Residency ist ein PIPL-Grenztransfer; ein CIIO schuldet inländische Speicherung
- ! Selbstverwaltetes On-Premises wird weiterhin angeboten — der inländische Hebel auf Festland-Infrastruktur
- ✓ 21YunBox kartiert Exponierung, lokalisiert im Inland, liefert über ICP-beian-pflichtige Infrastruktur
Was die offizielle iManage-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
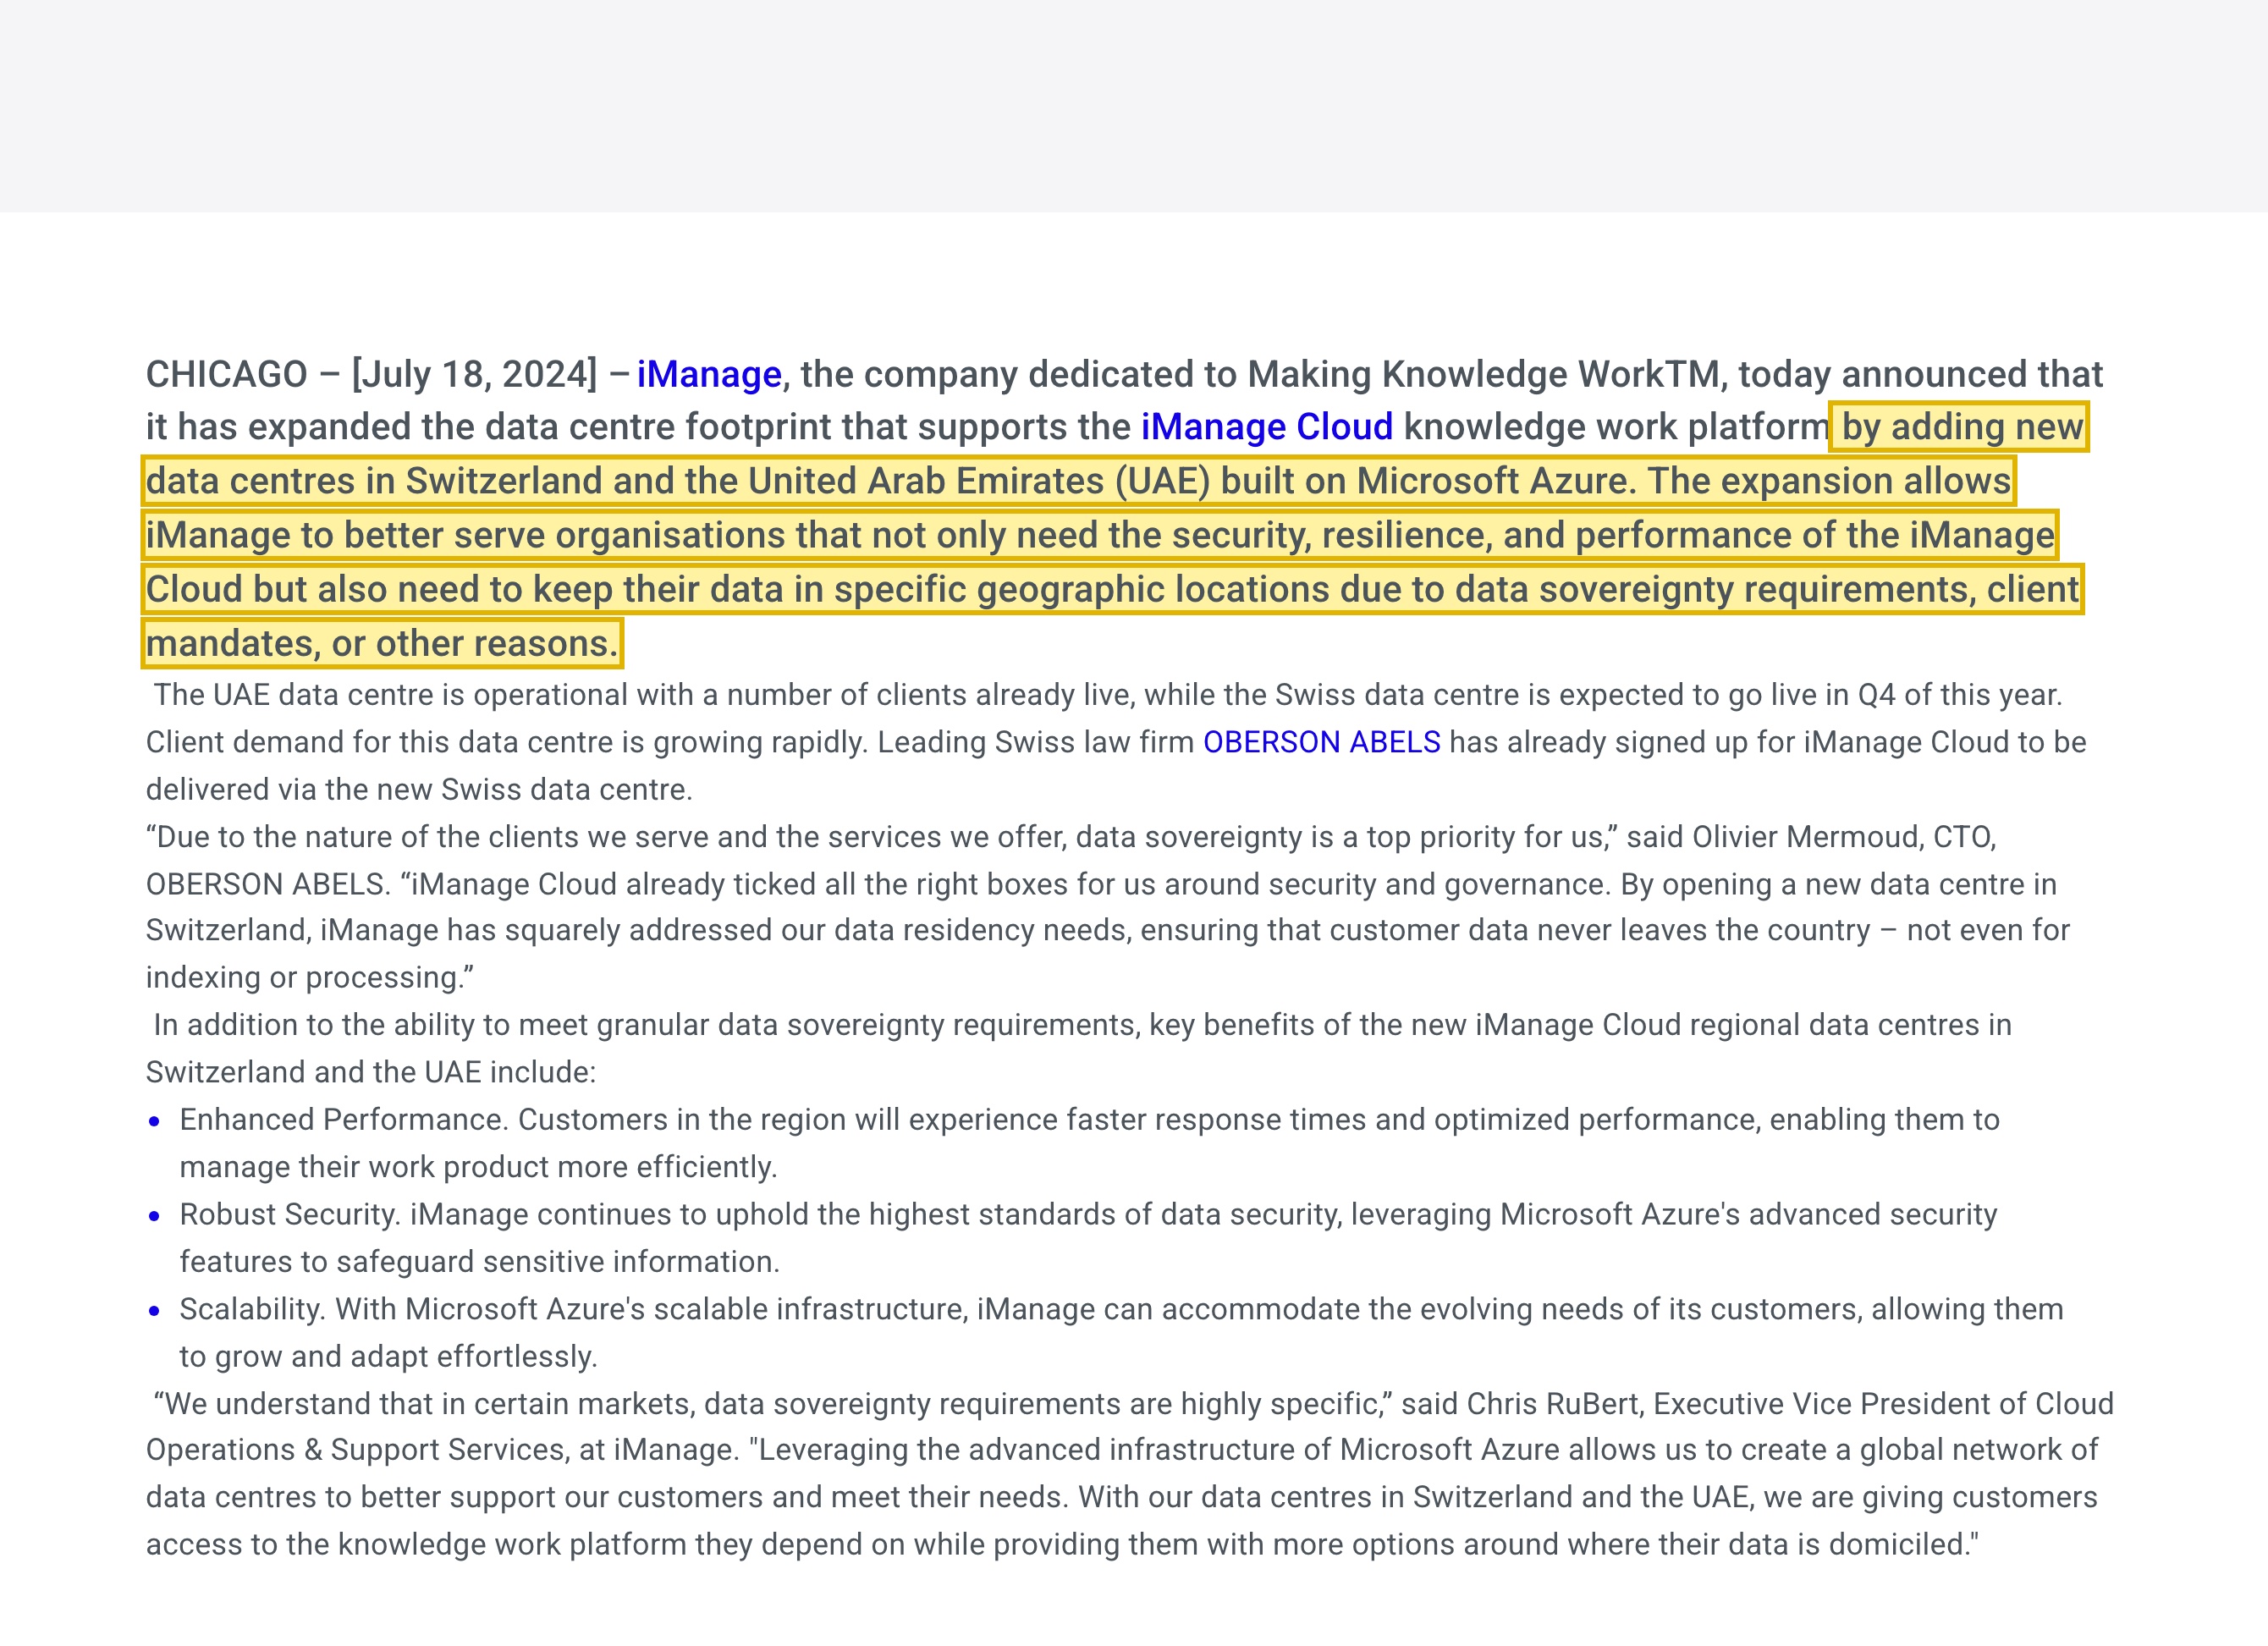
| iManage Cloud ist auf Microsoft Azure gebaut und wird in ein vom Kunden gewähltes regionales Rechenzentrum provisioniert — und der veröffentlichte Fußabdruck hat keine Festlandchina-Region. iManages Newsroom beschreibt die Erweiterung seines Fußabdrucks durch neue „data centres in Switzerland and the United Arab Emirates (UAE) built on Microsoft Azure“, Teil eines globalen Netzwerks, das auch die USA, das Vereinigte Königreich, die EU, Kanada und Australien umspannt; keines ist in Festlandchina, auf iManage Cloud provisionierte Dokumente und E-Mail kommen also relativ zu China offshore zur Ruhe. Azure selbst betreibt Festlandchina-Regionen über 21Vianet, aber iManage hat darauf keine iManage-Cloud-Region aufgestellt. | iManage, „iManage Addresses Data Sovereignty Needs with New EMEA Data Centres“ (imanage.com), abgerufen 2026-10-10 |
| iManage liefert weiterhin eine selbstverwaltete On-Premises-Bereitstellung neben iManage Cloud — den inländischen Hebel. iManages eigene Cloud-vs-On-Premises-Materialien vergleichen „iManage Work 10 in the Cloud vs. On Premises“ über Dokumenten- und E-Mail-Management, KI und die Governance-Schicht aus Security Policy Manager, Threat Manager und Records Manager hinweg, was bestätigt, dass On-Premises eine unterstützte Gestalt bleibt, die Sie auf Festlandchina-Infrastruktur betreiben können, um Dokumente im Inland zu halten — selbst während iManage cloud-first drängt. | iManage, „Cloud vs. on premises feature comparison“ (imanage.com), abgerufen 2026-10-10 |
| China-personenbezogene-Information in Ihren Dokumenten und E-Mails, offshore gespeichert, ist ein PIPL-Grenztransfer — und juristischer Inhalt ist oft nach Artikel 28 sensibel und privilegiert. Verträge, Mandate, Fallakten und archivierte E-Mail tragen routinemäßig die personenbezogene Information von Leuten in China, häufig sensible personenbezogene Information (Finanz-, Gesundheits-, Behörden-Ausweisdaten) und privilegiertes Material; sie aus dem Festland zu bewegen, löst PIPL Artikel 38–40 aus — Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder Zertifizierung). | Gesetz zum Schutz personenbezogener Daten der VR China, Artikel 28 und 38–40 (cac.gov.cn), abgerufen 2026-10-10 |
| Ein CIIO oder Handler mit hohem Volumen schuldet eine inländische Speicherpflicht, die ein offshore gelegenes Repository nicht erfüllen kann. Im Festland erhobene personenbezogene Information und wichtige Daten müssen im Festland gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)) — die Novelle des Cybersicherheitsgesetzes von 2025, in Kraft seit 1. Januar 2026, nummerierte den Artikel zur Datenlokalisierung von 37 auf 39 um, Substanz unverändert; eine Volumen- oder Sensibilitätsschwelle zu überschreiten, kann eine CAC-Datenexport-Sicherheitsbewertung verlangen, bevor irgendetwas rechtmäßig das Land verlässt. | Cybersicherheitsgesetz der VR China, Artikel 39 (vormals Artikel 37); PIPL Artikel 40 — 21YunBox-Zusammenfassung, abgerufen 2026-10-10 |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Für eine Kanzlei, ein Unternehmensjuristen-Team oder eine Professional-Services-Firma, die Festlandchina bedient, war die Frage zu iManage nie, ob die Software installiert oder ob Partner und Mitarbeiter sie erreichen können. Sie können es. iManage ist das Dokumenten- und E-Mail-Management-System-of-Record für die juristische und professionelle Welt — es hält die Verträge, Rechtssachen, Prozess- und Fallakten, Deal- und Due-Diligence-Räume, Vorstandsunterlagen und die gegen jedes Mandat abgelegte E-Mail, volltextindiziert, versioniert und durch Need-to-know-Zugriffskontrollen und Audit-Trails ummauert. Es hält den tatsächlichen Inhalt, keinen Zeiger darauf — Material, das routinemäßig Attorney Work Product oder anderweitig privilegiert ist und oft sensible personenbezogene Information nach Artikel 28: Finanzdatensätze von Mandanten, die Gesundheits- und Ausweisdaten, die in Streitigkeiten auftauchen, HR-Dateien. iManage Cloud ist ein SaaS, gebaut auf Microsoft Azure, provisioniert in ein kundengewähltes regionales Rechenzentrum — die USA, das UK, die EU, Kanada, Australien, die Schweiz und die VAE darunter, ohne Festlandchina-Region —, während eine selbstverwaltete, On-Premises-iManage-Work-Bereitstellung weiterhin angeboten wird. Die eigentliche Frage ist also eine Residency-Frage: Wo dürfen Ihre China-Dokumente zur Ruhe kommen?
iManage in China auf einen Blick
| Worüber es entscheidet | In iManages eigenen Worten — und Chinas Recht |
|---|---|
| Wo die Dokumente physisch ruhen | iManage Cloud ist auf Microsoft Azure gebaut und in ein kundengewähltes regionales Rechenzentrum provisioniert. Nutzer, die den cloudimanage.com-Endpunkt ansteuern, werden zum nächsten Rechenzentrum geleitet, aber die angebotenen Regionen sind die USA, das UK, die EU, Kanada, Australien, die Schweiz und die VAE — es gibt keine Festlandchina-iManage-Cloud-Region zur Wahl, die Dokumente, E-Mail, Versionen und Metadaten kommen also offshore zur Ruhe. Eine selbstverwaltete, On-Premises-iManage-Work-Bereitstellung wird weiterhin angeboten und kann auf Festland-Infrastruktur laufen. |
| Was es hält, und warum es personenbezogene Information ist | iManage ist das System-of-Record für Dokumente und E-Mail: Verträge, Rechtssachen, Fallakten, Deal- und Due-Diligence-Material, Vorstandspapiere und die gegen jedes Mandat abgelegte E-Mail — volltextindiziert und versioniert. Das ist der tatsächliche Inhalt, routinemäßig Attorney Work Product oder anderweitig privilegiert, und er enthält häufig sensible personenbezogene Information nach Artikel 28: Finanzdatensätze von Mandanten, Gesundheits- und Ausweisdaten, die in Prozessen auftauchen, HR-Dateien. Sobald er eine Person in China identifiziert, ist er personenbezogene Information nach PIPL. |
| Ihre Festland-Dokumente im Speicher | Dokumente, E-Mail und Metadaten, die von Leuten und Mandaten in China stammen und in einer offshore gelegenen iManage-Cloud-Region gehalten werden, sind ein grenzüberschreitender Transfer, den PIPL regelt: Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus (PIPL Artikel 38–40). Der Handler, der dafür haftet, sind Sie, die Firma oder der Betreiber — nicht iManage, der Verarbeiter. Privilegierter und sensibler Inhalt erhöht den Einsatz, es falsch zu machen. |
| Inländische Speicherpflicht | Ein Betreiber kritischer Informationsinfrastruktur oder Handler mit hohem Volumen schuldet eine inländische Speicherpflicht, die ein offshore gelegenes SaaS nicht erfüllen kann — Festland-personenbezogene-Information und wichtige Daten müssen im Festland bleiben (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)) — die Novelle des Cybersicherheitsgesetzes von 2025, in Kraft seit 1. Januar 2026, nummerierte den Artikel zur Datenlokalisierung von 37 auf 39 um, Substanz unverändert. |
| Ist es erreichbar? | Behandeln Sie Erreichbarkeit als die Auslieferungshälfte, nicht als die Frage — der Web-Client, Desktop- und E-Mail-Integrationen verbinden sich. Der rechtmäßige Hebel ist, das Repository im Inland zu halten: eine selbstverwaltete iManage-Work-Bereitstellung auf Festland-Infrastruktur oder ein lizenziertes inländisches / Sovereign-Cloud-Äquivalent. Jede China-gerichtete Oberfläche davor — der Web-Client, die Admin-Konsole — braucht eine ICP-Beian, an eine Festland-Hosting-Ressource gebunden (Staatsrat-Erlass Nr. 292; MIIT-Erlass Nr. 33). |
Wo die Dokumente tatsächlich ruhen
iManage betreibt iManage Cloud als Cloud-natives SaaS auf Microsoft Azure, das es als seine globale Cloud-Plattform übernahm, und provisioniert jeden Kunden in eine regionale iManage-Cloud-Region — eine Menge von Rechenzentren in einer Rechtsordnung. Der Fußabdruck ist auf rund zehn globale Regionen gewachsen: die USA und das Vereinigte Königreich von Anfang an, dann die Europäische Union, Kanada, Australien und zuletzt die Schweiz und die Vereinigten Arabischen Emirate, die iManage, in seinen eigenen Worten, als „new data centres … built on Microsoft Azure“ hinzufügte, um „data sovereignty“-Anforderungen zu beantworten. Nutzer, die sich am cloudimanage.com-Endpunkt anmelden, werden zum nächsten Rechenzentrum geleitet. Keine dieser Regionen ist in Festlandchina.
Die Nuance zählt: Azure selbst betreibt Festlandchina-Regionen in Peking und Schanghai, betrieben von 21Vianet unter einer separaten Lizenz — aber iManage betreibt iManage Cloud auf kommerziellem Azure, nicht dieser Festland-Partition, und hat dort keine iManage-Cloud-Region aufgestellt. „Nächstes Rechenzentrum“ für einen Schanghai-Nutzer löst also zu einer offshore gelegenen Region auf, und es gibt schlicht keine China-Region zur Wahl. Richten Sie einen Mandanten irgendwo im veröffentlichten Fußabdruck, und die Dokumente, E-Mail, Versionen, Metadaten und Audit-Trails, die iManage für Ihre China-Mandate hält, kommen außerhalb des Festlands zur Ruhe.
Die Bereitstellung, die alles auf Festland-Boden halten kann, ist die, die iManage schon immer hatte und weiterhin anbietet: eine selbstverwaltete, On-Premises-iManage-Work-Bereitstellung, die seine eigenen Cloud-vs-On-Premises-Materialien weiterhin Feature für Feature gegen die Cloud vergleichen — Dokumenten- und E-Mail-Management, KI und die Governance-Schicht aus Security Policy Manager, Threat Manager und Records Manager. iManage drängt Cloud-first — KI-Funktionen landen zuerst in der Cloud, und Cloud-Adoption ist seine Wachstumsgeschichte —, aber On-Premises bleibt eine unterstützte, robuste Form, die Sie auf Infrastruktur betreiben können, die Sie innerhalb Chinas platzieren.
Was es hält, ist personenbezogene Information — und oft privilegiert
iManage verdient diese Prüfung wegen dem, was das Repository ist. Es ist kein Werkzeug, das eine Scheibe von Daten berührt; es ist das System-of-Record, das die Dokumente und die E-Mail selbst hält — Verträge, Rechtssachen, Prozess- und Fallakten, M&A- und Due-Diligence-Räume, Vorstands- und Ausschussunterlagen, Richtlinien und die gegen jedes Mandat abgelegte Korrespondenz — volltextindiziert (in iManages eigener Beschreibung seiner Cloud bis hin zu „OCR and full text indexing“), versioniert und durch Need-to-know-Zugriffskontrollen und Audit-Trails geregelt. Dieser Inhalt ist routinemäßig Attorney Work Product oder anderweitig privilegiert, und er trägt häufig sensible personenbezogene Information nach Chinas Gesetz zum Schutz personenbezogener Daten: Finanzdatensätze von Mandanten, die Gesundheits- und Ausweisdaten, die in Streitigkeiten und Untersuchungen auftauchen, HR-Dateien über Mitarbeiter in China.
Eine offshore gelegene iManage-Cloud-Region hält also kein beiläufiges Log — sie hält die vertraulichsten Dateien Ihrer Mandanten und Mitarbeiter, vollständig, in einem anderen Land als dem, dessen Recht sie regelt. Für einen Betreiber kritischer Informationsinfrastruktur und für einen Handler, dessen Volumina die Schwellen der Regulatoren überschreiten, müssen im Festland erhobene personenbezogene Information und wichtige Daten im Festland gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)). Ein offshore gelegenes Repository kann diese Pflicht strukturell nicht erfüllen, und wo eine Ausfuhr überhaupt erlaubt ist, kann das Überschreiten einer Volumen- oder Sensibilitätsschwelle eine CAC-geführte Datenausfuhr-Sicherheitsbewertung auslösen, bevor irgendetwas rechtmäßig das Land verlässt. Privilegiertes Material trägt obendrauf seine eigene Vertraulichkeits-Exponierung zur gesetzlichen.
Es auf einer Cloud ohne China-Region zu betreiben erfüllt die Residency-Pflicht nicht — und was es tut
Die ehrliche Zusammenfassung ist eng und wichtig: Nichts an iManage ist in China „gesperrt“, und die Exponierung ist nicht die Software. Die Exponierung ist eine Cloud-Bereitstellung, die Ihre vertraulichsten, oft privilegierten China-Dokumente — und die personenbezogene und sensible Information darin — in einer Region außerhalb des Festlands parkt, ohne inländische Region zur Wahl.
Weil iManage weiterhin ein selbstverwaltetes, On-Premises-iManage-Work ausliefert, ist der rechtmäßige Hebel echt und erfordert nicht, iManage zu verlassen: Betreiben Sie das Repository im Inland, auf Festland-Infrastruktur, sodass die Dokumente und E-Mail auf Festland-Boden bleiben — oder, wo Selbsthosting unpraktisch ist, auf einem lizenzierten inländischen / Sovereign-Cloud-Äquivalent, das den Inhalt lokal hält, mit eingewilligter inländischer Speicherung für das, was bleiben muss. Einen Festland-iManage-Client auf eine offshore gelegene iManage-Cloud-Region zurückzurichten, ist keine Lokalisierung und erfüllt die Speicherpflicht nicht; das Repository im Inland aufzustellen, tut es. Sie müssen nicht von iManage migrieren, um es zu tun — Sie ändern, wo der Inhalt ruht, nicht den Stack, den Ihre Nutzer kennen. Wo eine minimierte Teilmenge rechtmäßig die Grenze überschreiten darf, halten Sie diesen Transfer eingewilligt und durch einen Transfermechanismus gestützt, während jede China-gerichtete Oberfläche vor dem Repository — der Web-Client, die Admin-Konsole, das Self-Service-Portal, auf das Ihre Festland-Nutzer treffen — ihre eigene ICP-Beian verdient.
Dies ist eine Risikokarte, kein Urteil. Ob Sie inländische Speicherung, einen Transfermechanismus, eine gesonderte Einwilligung, eine Datenausfuhr-Sicherheitsbewertung, eine ICP-Beian oder eine Kombination davon schulden, hängt von Ihrer Rechtsperson, Ihren Datenmengen, wie viel von dem, was Ihre Dokumente halten, personenbezogen, sensibel oder privilegiert ist, und wessen Daten es sind ab — und es lohnt sich, das mit Rechtsbeistand zu klären, bevor Sie entscheiden, wo die Dateien eines einzelnen Mandats leben.
Der rechtmäßige Pfad — kartieren, lokalisieren, ausliefern
Sie müssen iManage nicht fallen lassen, um es für Festlandchina rechtmäßig zu betreiben. 21YunBox ist eine rechtskonforme Overlay, keine Migration — und, für eine Plattform, die Sie bereits betreiben, ein Partner, der neben Ihrem Stack sitzt, kein Wettbewerber zu ihm. Es gibt drei Schritte, und sie passen zusammen.
Kartieren. Unser China-Compliance-Team liest Ihre PIPL-Grenztransfer-, Data-Residency- und Datenlokalisierungs-(CII)-Pflichten gegen Ihre tatsächliche Rechtsperson, Ihre Datenmengen und wessen personenbezogene Information Ihre iManage-Dokumente und -E-Mail enthalten — die Mandanten, die Mitarbeiter, die Gegenparteien in China und wie viel davon sensibel oder privilegiert ist —, sodass die Exponierung aufgeschrieben ist, bevor irgendetwas bewegt wird.
Lokalisieren. Weil das Risiko ist, wo die Dokumente ruhen, halten wir das Repository im Inland — eine selbstverwaltete iManage-Work-Bereitstellung auf Festland-Infrastruktur oder ein lizenziertes inländisches / Sovereign-Cloud-Äquivalent —, sodass die Verträge, Mandate, E-Mail und Metadaten, die China verlangt auf Festland-Boden zu halten, es tun. Lokalisieren bedeutet eine rechtmäßige inländische Bereitstellung des Content-Repositorys, niemals ein verstecktes Zurückleiten an einen Offshore-Endpunkt; nur die minimierte, rechtmäßig übertragbare Teilmenge überschreitet jemals.
Ausliefern. Für jede China-gerichtete Oberfläche vor dem Repository — den Web-Client, die Admin-Konsole, das Self-Service-Portal, auf das Ihre Festland-Nutzer und -Betreiber treffen — stellt der 21YunBox Optimizer ICP-beian-pflichtige, inländische Auslieferung bereit, vor dem Stack, den Sie bereits betreiben. Kein Neuaufbau, keine zweite Codebasis. 21YunBox nutzt oder empfiehlt niemals Umgehung jeglicher Art; der ganze Sinn ist ein rechtmäßiger, eingereichter, inländischer Pfad.
Das Ziel ist einfach: Ihre iManage-Bereitstellung läuft für Ihre Nutzer in China legal und rechtskonform.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz und Datenlokalisierung (Artikel 39)
- Chinas Datenausfuhr-Sicherheitsbewertungs-Maßnahmen
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Ist iManage in Festlandchina verfügbar?
Ja. iManage installiert und läuft, und Ihre Festland-Nutzer können es erreichen — der Web-Client, die Desktop-Apps und die E-Mail-Integrationen verbinden sich. Verfügbarkeit ist nicht das Problem. Die Compliance-Frage ist eine Residency-Frage: iManage hält Ihre eigentlichen Dokumente und E-Mail — Verträge, Mandate, Fallakten, oft privilegiert und nach Artikel 28 sensibel — und auf iManage Cloud kommen diese in einer offshore gelegenen Region zur Ruhe, weil es keine Festlandchina-iManage-Cloud-Region zum Auswählen gibt. Behandeln Sie Erreichbarkeit als die Auslieferungs-Hälfte und bestätigen Sie die Residency-Einzelheiten mit Rechtsbeistand.
Hält iManage Cloud zu betreiben meine Dokumente in China?
Nein. iManage Cloud ist auf Microsoft Azure gebaut und wird in eine vom Kunden gewählte Region provisioniert — die USA, das Vereinigte Königreich, die EU, Kanada, Australien, die Schweiz und die VAE darunter — und keine ist in Festlandchina, Dokumente, E-Mail, Versionen und Metadaten ruhen also offshore. Azure betreibt zwar Festlandchina-Regionen über 21Vianet, aber iManage hat dort keine iManage-Cloud-Region aufgestellt. Um den Inhalt im Inland zu halten, ist der rechtmäßige Hebel eine selbstverwaltete, On-Premises-iManage-Work-Bereitstellung auf Festland-Infrastruktur oder ein lizenziertes inländisches / Sovereign-Cloud-Äquivalent — keine Rückverbindung zur offshore gelegenen Cloud.
Ist es ein PIPL-Problem, privilegierte juristische Dokumente aus China-Mandaten in iManage zu speichern?
Das kann es sein. Die Verträge, Fallakten und archivierte E-Mail in iManage enthalten routinemäßig die personenbezogene Information von Leuten in China — häufig nach Artikel 28 sensible Information (Finanz-, Gesundheits-, Behörden-Ausweisdaten) und privilegiertes Material —, sie in einer offshore gelegenen Region zu halten, ist also ein grenzüberschreitender Transfer nach PIPL Artikel 38–40: Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus. Für einen Betreiber kritischer Informationsinfrastruktur oder Handler mit hohem Volumen fügen PIPL Artikel 40 und Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37) eine inländische Speicherpflicht hinzu, die ein offshore gelegenes Repository nicht erfüllen kann, und große oder sensible Exporte können eine CAC-Datenexport-Sicherheitsbewertung verlangen. Klären Sie die Einzelheiten mit Rechtsbeistand.


