Funktioniert DeepL in China? PIPL-Grenzdatentransfer & Inhaltsresidenz
Senden Sie einen String oder ein ganzes Dokument an DeepL, und es reist zu DeepLs Offshore-Servern — standardmäßig die EU, oder die USA oder Japan, niemals Festlandchina —, um übersetzt zu werden, und trägt dabei jede personenbezogene, sensible oder vertrauliche Information, die der Text hält: ein PIPL-Grenztransfer. Ein Compliance-zuerst-Blick auf die Übersetzung von China-Inhalten mit DeepL.
Funktioniert DeepL in China?
Ob DeepL in China funktioniert, ist eine Datenresidenz-Frage über den Inhalt, den Sie ihm senden, keine Geschwindigkeits-Frage.
DeepLs API und Apps lösen im Allgemeinen aus dem Festland auf; das Risiko ist, dass jeder String oder jedes Dokument, das Sie senden, an DeepLs eigene Server verschifft wird — standardmäßig die EU, oder die USA oder Japan, niemals Festlandchina — um übersetzt zu werden, und dabei jede personenbezogene oder sensible Information trägt, die es hält. Das ist ein PIPL-Grenztransfer von allem darin und eine Artikel-28-Sache, wenn der Inhalt sensibel ist. DeepL ist bei der Handhabung wirklich stark — für bezahlte Pläne, in seinen eigenen Worten, „texts aren't saved on persistent storage and aren't used to train our models“ — aber das regelt die Aufbewahrung, nicht den Export, und sein Residenz-Add-on reicht nur bis zur EU, den USA und Japan. Der rechtmäßige Hebel ist, die Übersetzung von China-Inhalten im Inland zu halten — personenbezogene Information in Strings minimieren und pseudonymisieren und China-Inhalte über eine lizenzierte inländische Alternative leiten — nicht, die Offshore-API erreichbar zu machen.
Dies ist ein Risikobild, kein Urteil — Ihre Pflichten hängen von Ihrem Rechtsträger und Ihren Datenmengen ab. Unser China-Team kann Ihre DeepL-Inhalts-Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Aus dem Festland erreichbar — Geschwindigkeit ist nicht das Compliance-Problem
- ! Jeder String oder jedes Dokument, das Sie senden, wird unter PIPL offshore übertragen
- ! Die bezahlte API wird nicht gespeichert oder zum Training genutzt; die kostenlose Stufe unterscheidet sich
- ✕ Keine Festlandchina-Region; Residenz deckt nur die EU, USA und Japan ab
- ✓ Rechtmäßiger Weg: inländische Übersetzung + PII minimieren + ICP-Auslieferung
Was die offizielle DeepL-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
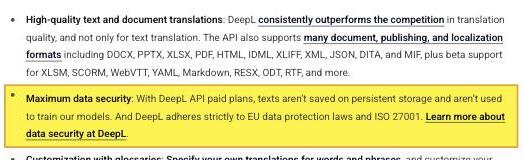
| DeepLs Haltung bei bezahlten Plänen ist stark bei der Aufbewahrung — und präzise zur Stufe. DeepLs Entwickler-Dokumentation erklärt, dass bei „DeepL API paid plans, texts aren't saved on persistent storage and aren't used to train our models“, und dass DeepL „adheres strictly to EU data protection laws and ISO 27001“; seine Datensicherheits-Seite fügt SOC 2 Type II und Bring-Your-Own-Key-Verschlüsselung hinzu. Der kostenlose Translator und Write sind eine andere Grundlage — DeepLs Bedingungen verbieten personenbezogene Daten auf ihnen — alles, was personenbezogene Information trägt, gehört also auf die bezahlte API oder Pro unter einem Auftragsverarbeitungsvertrag, nicht auf die kostenlose Stufe. | DeepL API Documentation — About (Maximum data security), abgerufen 2026-10-10 |
| DeepL verarbeitet Ihren Text offshore — die EU, die USA oder Japan, niemals Festlandchina. DeepL erklärt, es werde „will no longer process data exclusively within Europe“ und habe „added AWS as a sub-processor“, während „DeepL remains the data processor“; seine regionalen API-Endpunkte sind die EU (Standard), die Vereinigten Staaten und Japan, und sein Data-Residency-Add-on legt die Verarbeitung auf eine dieser Regionen fest. Keine liegt in Festlandchina, ein China-Ursprungs-String oder -Dokument wird also bei jedem Aufruf über die Grenze übertragen. | DeepL blog — We're expanding DeepL's data infrastructure; DeepL API Documentation — Regional endpoints, abgerufen 2026-10-10 |
| Ein Dokument ins Ausland zu senden, um es übersetzen zu lassen, ist ein Grenztransfer von allem darin. Nach PIPL Artikel 38–40 muss der Verarbeiter Mitteilung geben, eine gesonderte Einwilligung einholen und einen Transfermechanismus nutzen (CAC-Sicherheitsbewertung, Standardvertrag oder Zertifizierung); sensibler Inhalt fügt Artikel 28 hinzu — spezifischen Zweck, strikte Notwendigkeit, gesonderte Einwilligung und eine vorherige Folgenabschätzung. Sie können einen Text, den Sie vollständig übersetzt brauchen, nicht anonymisieren. | PIPL Artikel 28 und 38–40, abgerufen 2026-10-10 |
| Ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen schuldet eine inländische Speicherpflicht, die ein Offshore-Übersetzungsdienst nicht erfüllen kann. Festland-Personeninformation und wichtige Daten müssen im Festland gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — die Cybersicherheitsgesetz-Änderung von 2025, in Kraft am 1. Januar 2026, nummerierte den Datenlokalisierungs-Artikel von 37 auf 39 um, Substanz unverändert. DeepLs Residenz-Add-on reicht nur bis zur EU, den USA und Japan, es erfüllt also keine China-Speicherpflicht. | PIPL Artikel 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37), abgerufen 2026-10-10 |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Für ein Produkt-, Support- oder Lokalisierungsteam, das Festlandchina bedient, war die Frage zu DeepL nie, ob seine API oder Apps aus dem Festland auflösen — das tun sie im Allgemeinen. Die eigentliche Frage ist, was mit dem Inhalt geschieht, den Sie zum Übersetzen senden. DeepL ist ein maschineller Übersetzungsdienst: Sie übergeben ihm einen String, ein Support-Ticket, einen Vertrag oder ein ganzes Dokument, und es verschifft diesen Text an seine eigenen Server, um ihn zu übersetzen und zurückzugeben. Nach DeepLs eigener Angabe wird es „will no longer process data exclusively within Europe“ — bezahlter Verkehr läuft in der Region, die Ihrem Konto zugewiesen ist oder die es wählt (standardmäßig die EU, die Vereinigten Staaten oder Japan), mit AWS als hinzugefügtem Unterauftragsverarbeiter, und es gibt keine Festlandchina-Region. Jeder Auftrag ist also ein laufender Grenztransfer jeder personenbezogenen, sensiblen oder vertraulichen Information, die der Text trägt — die Namen und E-Mails in einem Ticket, die Mitarbeiterdaten in einer HR-Datei, klinische oder finanzielle Sprache, unveröffentlichter Text. Das löst PIPLs Grenzregeln aus (Artikel 38–40, 数据出境), Artikel 28, wo der Inhalt sensibel ist, und — für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen — eine Inhaltsresidenz-Pflicht nach CSL Artikel 39.
DeepL in China auf einen Blick
| Was es entscheidet | In DeepLs eigenen Worten — und Chinas Recht |
|---|---|
| Was Sie zum Übersetzen senden, und dass es personenbezogene Information trägt | Der Inhalt, den Sie am dringendsten übersetzt brauchen, ist der Inhalt, der am ehesten personenbezogene oder vertrauliche Information trägt — Namen, E-Mails und Adressen in Support-Tickets; Mitarbeiterdatensätze in HR-Dokumenten; klinischer, finanzieller oder juristischer Text; Quell-Strings und unveröffentlichter Text. DeepLs API listet die Dokumentformate, die es aufnimmt — DOCX, PPTX, XLSX, PDF, HTML, IDML, XLIFF, XML, JSON und mehr — ein ganzes Dokument und alles darin ist also das, was das Land verlässt. An Menschen in China gebunden, ist das personenbezogene Information unter PIPL; Gesundheits-, Finanz-, Ausweis- oder biometrischer Inhalt ist sensibel nach Artikel 28. |
| Es wird offshore gesendet — ein Grenztransfer | DeepL erklärt, es werde „will no longer process data exclusively within Europe“; bezahlter Verkehr läuft in der Region, die Ihrem Konto zugewiesen ist oder die es wählt — die EU (Standard), die Vereinigten Staaten oder Japan — mit „AWS as a sub-processor … providing the necessary infrastructure for global scale,“ während „DeepL remains the data processor.“ Keine dieser Regionen liegt in Festlandchina. Einen China-Ursprungs-String oder ein -Dokument dorthin zu verschiffen ist ein Grenztransfer, den PIPL regelt: Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus (Artikel 38–40, 数据出境). |
| Sensibler Inhalt und die Inhaltsresidenz-Pflicht | Sie können ein Dokument, das Sie vollständig übersetzt brauchen, nicht anonymisieren, sensible Kategorien reisen also mit — Artikel 28 erfordert einen spezifischen Zweck, strikte Notwendigkeit, eine gesonderte Einwilligung und eine vorherige Folgenabschätzung zum Schutz personenbezogener Daten. Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen muss Festland-Personeninformation zudem im Festland gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — die Cybersicherheitsgesetz-Änderung von 2025, in Kraft am 1. Januar 2026, nummerierte den Datenlokalisierungs-Artikel von 37 auf 39 um, Substanz unverändert — eine Pflicht, die ein Offshore-Übersetzungsdienst nicht erfüllen kann. |
| Wird der Text aufbewahrt oder zum Modell-Training genutzt? | Hier ist DeepL wirklich stark — und präzise zur Stufe. Für bezahlte Pläne erklärt es „texts aren't saved on persistent storage and aren't used to train our models,“ fügt „SOC 2 Type II“ und Bring-Your-Own-Key-Verschlüsselung hinzu, und ein Data-Residency-Add-on kann die Verarbeitung auf eine gewählte Region festlegen. Aber der kostenlose Translator und Write sind eine andere Haltung — DeepLs Bedingungen verbieten personenbezogene Daten auf ihnen — und die Regionen der Residenz sind die EU, die USA und Japan, nicht Festlandchina. Die Haltung verringert die Aufbewahrungs- und Trainings-Exponierung; sie lässt den Grenztransfer nicht verschwinden. |
| Erreichbarkeit ist nicht die Achse | Dass DeepL aus dem Festland auflöst und eine Übersetzung zurückgibt, ist die Auslieferungs-Hälfte, nicht die Antwort — eine erreichbare Offshore-API exportiert schlicht mehr Inhalt. Der rechtmäßige Hebel ist, die Übersetzung von China-Ursprungs-Inhalten im Inland zu halten: personenbezogene Information in Strings vor jedem Offshore-Aufruf minimieren und pseudonymisieren, die No-Storage-, No-Training-Haltung der bezahlten API unter einem unterzeichneten Auftragsverarbeitungsvertrag für das nutzen, was rechtmäßig überqueren darf, und den Rest über eine lizenzierte inländische Übersetzungsalternative leiten — während die auf China ausgerichtete Website oder App, die die Übersetzungen konsumiert, ihre eigene ICP-Beian und inländische Auslieferung trägt (Staatsratserlass Nr. 292; MIIT-Erlass Nr. 33). |
Was Sie tatsächlich senden — und wohin es geht
DeepL ist ein roher maschineller Übersetzungsdienst, kein Inhalts-Repositorium: Text geht über seine API, Apps oder Website hinein, eine Übersetzung kommt zurück, und die Exponierung ist der Transfer selbst statt eines dauerhaften Korpus, den es über Sie behält. (DeepL ist kein Übersetzungs-Management-System — es ist die Engine, die viele dieser Systeme und computergestützten Übersetzungswerkzeuge aufrufen.) Aber der Transfer ist der ganze Punkt. Seine eigene API-Dokumentation listet die Formate, die es aufnimmt — „DOCX, PPTX, XLSX, PDF, HTML, IDML, XLIFF, XML, JSON“ und mehr — was bedeutet, dass ein vollständiges Dokument, mit jedem Namen, jeder Zahl und jeder Klausel darin, das ist, was die Grenze überquert, um übersetzt zu werden. Der Inhalt, den Sie am dringendsten übersetzt brauchen, ist genau der Inhalt, der am ehesten personenbezogene oder vertrauliche Information trägt: die Adresse in einer Versandanfrage, die Diagnose in einer Patientennachricht, das Gehalt in einem HR-Brief, die Bedingungen in einem Vertrag, die Strings in einem unveröffentlichten Build.
Und er bleibt nicht in Europa. DeepL schreibt, es werde „will no longer process data exclusively within Europe“; bezahlter Verkehr läuft nun in der Region, die einem Konto zugewiesen ist oder die es wählt — standardmäßig die EU, die Vereinigten Staaten oder Japan — auf DeepL-betriebenen europäischen Rechenzentren plus AWS als Unterauftragsverarbeiter. Es gibt keine Festlandchina-Region oder keinen -Endpunkt zur Auswahl. Für einen Besucher oder Mitarbeiter in China ist jeder Aufruf sein Inhalt, der das Land in Echtzeit verlässt.
Zur Aufbewahrung ist DeepL, zu seinem Verdienst, klar und stufenspezifisch. Für bezahlte Pläne erklärt seine Entwickler-Dokumentation, dass „texts aren’t saved on persistent storage and aren’t used to train our models“, und seine Datensicherheits-Seite sagt, Texte würden „never stored or used for model training without your consent“, gestützt durch SOC 2 Type II, ISO 27001 und GDPR-Ausrichtung, mit verfügbarer Bring-Your-Own-Key-Verschlüsselung. Der kostenlose Translator und Write sind eine andere Grundlage — DeepLs Bedingungen verbieten es, personenbezogene Daten durch sie zu leiten — der rechtskonforme Weg für alles, was personenbezogene Information trägt, ist also die bezahlte API oder Pro unter einem Auftragsverarbeitungsvertrag, niemals die kostenlose Stufe. Zwei Feinheiten bleiben selbst bei bezahlten Plänen: Dokument-Aufträge landen für die Dauer des Auftrags auf der Festplatte, und Glossare, die Sie speichern, bleiben bestehen, sodass sie Ihnen über Geräte hinweg folgen.
Es ist ein Grenzdatentransfer — unter PIPL
Einen China-Ursprungs-String oder ein -Dokument an DeepLs Server in der EU, den USA oder Japan zu senden ist ein Grenztransfer personenbezogener Daten unter PIPL Artikel 38–40 (数据出境). Als Verarbeiter müssen Sie — nicht DeepL, der Auftragsverarbeiter — Mitteilung geben, eine gesonderte Einwilligung für den Export einholen und einen Transfermechanismus aufsetzen: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. Ein Dokument ins Ausland zu senden, um es übersetzen zu lassen, ist ein Grenztransfer von allem darin, nicht bloß „einer Datei“.
Wo der Inhalt sensibel ist — medizinisch, finanziell, biometrisch, religiös, behördlicher Ausweis — fügt PIPL Artikel 28 eine höhere Schwelle hinzu: einen spezifischen Zweck, strikte Notwendigkeit, eine gesonderte Einwilligung und eine vorherige Folgenabschätzung zum Schutz personenbezogener Daten. Sie können die sensiblen Teile nicht aus einem Dokument herausziehen, dessen Zweck es ist, vollständig übersetzt zu werden, der sensible Inhalt reist also mit.
Wo Ihre Organisation ein Betreiber kritischer Informationsinfrastruktur ist oder Ihre Mengen die Schwellen der Regulierer überschreiten, heftet sich eine inländische Speicherpflicht an: Festland-Personeninformation und wichtige Daten müssen im Festland gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). Und wo Menge oder Sensibilität eine Schwelle überschreiten, kann eine CAC-geführte Datenexport-Sicherheitsbewertung erforderlich sein, bevor irgendetwas davon rechtmäßig geht. DeepLs EU-, US- und Japan-Fußabdruck, seine No-Retention-Haltung und sein Residency-Add-on sind echte Datenschutz-Stärken — aber sie sind EU-Recht- und Regional-Wahl-Stärken, keine Festlandchina-Residenz, und keine davon liefert die PIPL-Grundlage, die der Export selbst erfordert.
Die API zu erreichen ist nicht die Frage — den Inhalt im Inland zu halten schon
Der Instinkt bei den meisten China-Problemen ist, einen langsamen oder scheiternden Drittanbieter-Aufruf schneller oder zuverlässiger laden zu lassen. Auf dieser Achse ist dieser Instinkt verkehrt: DeepLs Offshore-API für Festland-Nutzer zuverlässiger antworten zu lassen verkleinert die Exponierung nicht — es exportiert mehr Inhalt, reibungsloser, ohne die rechtmäßige Grundlage zu liefern, die der Transfer braucht.
Was tatsächlich funktioniert, ist, die Übersetzung von China-Ursprungs-Inhalten auf einem inländischen Weg zu halten. Beginnen Sie mit Minimierung: pseudonymisieren oder schwärzen Sie die personenbezogene Information in Strings vor jedem Aufruf, sodass das, was die Grenze überquert, so wenig identifizierbaren Inhalt wie möglich trägt. Für das, was rechtmäßig überqueren darf, nutzen Sie DeepLs bezahlte API oder Pro — nicht die kostenlose Stufe — unter einem unterzeichneten Auftragsverarbeitungsvertrag, mit ihrer in Kraft befindlichen No-Storage-, No-Training-Haltung, sodass der Transfer geregelt und die Aufbewahrungs-Exponierung gekürzt ist. Es lohnt sich, präzise zu sein, was DeepL hier bietet und was nicht: Es ist ein Cloud-Dienst, und es gibt kein aktuelles On-Premises- oder Air-Gapped-Deployment der Übersetzungs-Engine, um sie innerhalb Chinas zu betreiben; sein Data-Residency-Add-on legt die Verarbeitung auf eine Region fest, aber nur die EU, die USA oder Japan — nicht Festlandchina. Die bezahlte Haltung und Residenz, so wertvoll sie sind, werden China-Inhalte also nicht von sich aus in China halten. Für den China-Ursprungs-Inhalt, der die Reise nicht rechtmäßig machen kann, leiten Sie ihn über eine lizenzierte inländische maschinelle Übersetzungs- oder Lokalisierungs-Alternative, deren Daten im Festland bleiben. Nichts davon ist eine Umgehung, die den Inhalt trotzdem offshore verschifft und dabei verbirgt, dass sie es tut.
Dies ist eine Risikokarte, kein Urteil. Ob Sie eine gesonderte Einwilligung, einen Transfermechanismus, eine Datenexport-Bewertung, inländische Speicherung oder eine ICP-Beian schulden — und in welcher Kombination — hängt von Ihrem Rechtsträger, Ihren Datenmengen, wie viel Ihres China-Verkehrs personenbezogen oder sensibel ist, und genau davon ab, was Sie zum Übersetzen senden. Klären Sie die Einzelheiten mit Rechtsbeistand, bevor Sie ein einziges Festland-Dokument ins Ausland senden, um es übersetzen zu lassen.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Sie müssen DeepL für Ihre anderen Märkte nicht aufgeben, um China-Inhalte rechtmäßig zu übersetzen. 21YunBox ist ein rechtskonformer Overlay, keine Migration — und, für einen Dienst, den Sie bereits nutzen, ein Partner neben Ihrem Stack statt ein Konkurrent der Übersetzungs-Engine. Es gibt drei Züge, und sie passen zusammen.
Kartieren. Unser China-Compliance-Team inventarisiert, welcher Inhalt zu DeepL fließt — welche Strings, Tickets, Dokumente und Glossare und die personenbezogene, sensible oder vertrauliche Information darin — wo DeepL ihn verarbeitet und speichert, ob er aufbewahrt oder zum Training genutzt wird und wo Ihnen eine rechtmäßige Grundlage für den Grenzübertritts-Abschnitt fehlt, sodass die Exponierung aufgeschrieben ist, bevor sich irgendetwas ändert.
Lokalisieren. Weil das Risiko China-Ursprungs-Inhalt ist, der das Land verlässt, bedeutet Lokalisieren hier, die Übersetzung dieses Inhalts im Inland zu halten: personenbezogene Information in Strings minimieren und pseudonymisieren, die No-Storage-, No-Training-Haltung der bezahlten DeepL-API unter einem Auftragsverarbeitungsvertrag für das nutzen, was rechtmäßig überqueren darf, und den Rest über eine lizenzierte inländische Übersetzungsalternative leiten, deren Daten im Festland bleiben. Es bedeutet niemals eine Umgehung, die den Offshore-Aufruf trotzdem macht. 21YunBox nutzt oder empfiehlt niemals irgendeine Form von Umgehung.
Ausliefern. Die auf China ausgerichtete Website oder App, die die Übersetzungen konsumiert, ist ein öffentlicher Internet-Dienst mit einer ICP-Beian-Pflicht und braucht rechtskonforme, inländische Auslieferung — der 21YunBox Optimizer stellt sie bereit, ICP-gemeldet und im Inland, vor dem Stack, den Sie bereits betreiben. Kein Neuaufbau, keine zweite Codebasis.
Das Ziel ist klar: Ihre Website läuft legal und rechtskonform für Ihre Nutzer in China.
Compliance-Einschätzung anfordern →
Weiterführende Lektüre:
- Grenzüberschreitende Datentransfers unter PIPL
- Chinas Cybersicherheitsgesetz und Datenlokalisierung (Artikel 39)
- Chinas Maßnahmen zur Datenexport-Sicherheitsbewertung
- Wie man eine ICP-Beian für China erhält
Häufige Fragen
Ist DeepL in China blockiert?
Im Allgemeinen nein — DeepLs API und Apps lösen gewöhnlich auf und geben Übersetzungen aus dem Festland zurück, Erreichbarkeit ist also nicht das Problem. Das Compliance-Problem ist, dass der Inhalt, den Sie senden, an DeepLs Offshore-Server übertragen wird (die EU, die USA oder Japan — es gibt keine Festlandchina-Region), um übersetzt zu werden, was ein PIPL-Grenztransfer der personenbezogenen und sensiblen Information darin ist.
Speichert DeepL meinen Text oder nutzt es ihn, um seine Modelle zu trainieren?
Für bezahlte Pläne sagt DeepLs eigene Dokumentation, Texte würden „aren't saved on persistent storage and aren't used to train our models“, und es hält SOC 2 Type II und ISO 27001. Der kostenlose Translator und Write sind anders — DeepLs Bedingungen verbieten personenbezogene Daten auf ihnen. Aber selbst auf der bezahlten API regelt diese starke No-Retention-Haltung, wie der Text nach seiner Ankunft gehandhabt wird; sie ändert nichts an der Tatsache, dass der Text China verlassen hat, was der Grenztransfer ist, den PIPL regelt.
Kann DeepL innerhalb Chinas deployt werden, um die Übersetzung im Inland zu halten?
Heute nicht — DeepL ist ein Cloud-Dienst, es gibt kein aktuelles On-Premises-Deployment der Übersetzungs-Engine, und sein Data-Residency-Add-on bietet nur die EU, die USA oder Japan, nicht Festlandchina. Der rechtmäßige inländische Weg ist, personenbezogene Information in Strings vor jedem Offshore-Aufruf zu minimieren und zu pseudonymisieren, die No-Storage-, No-Training-Haltung der bezahlten API unter einem Auftragsverarbeitungsvertrag für das zu nutzen, was rechtmäßig überqueren darf, und China-Ursprungs-Inhalt, der nicht überqueren kann, über eine lizenzierte inländische Übersetzungsalternative zu leiten — während die auf China ausgerichtete Website, die die Übersetzungen konsumiert, ihre eigene ICP-Beian trägt. Klären Sie die Einzelheiten mit Rechtsbeistand.


