Funktioniert AuditBoard (jetzt Optro) in China? Audit-Nachweise, PIPL und Datenresidenz
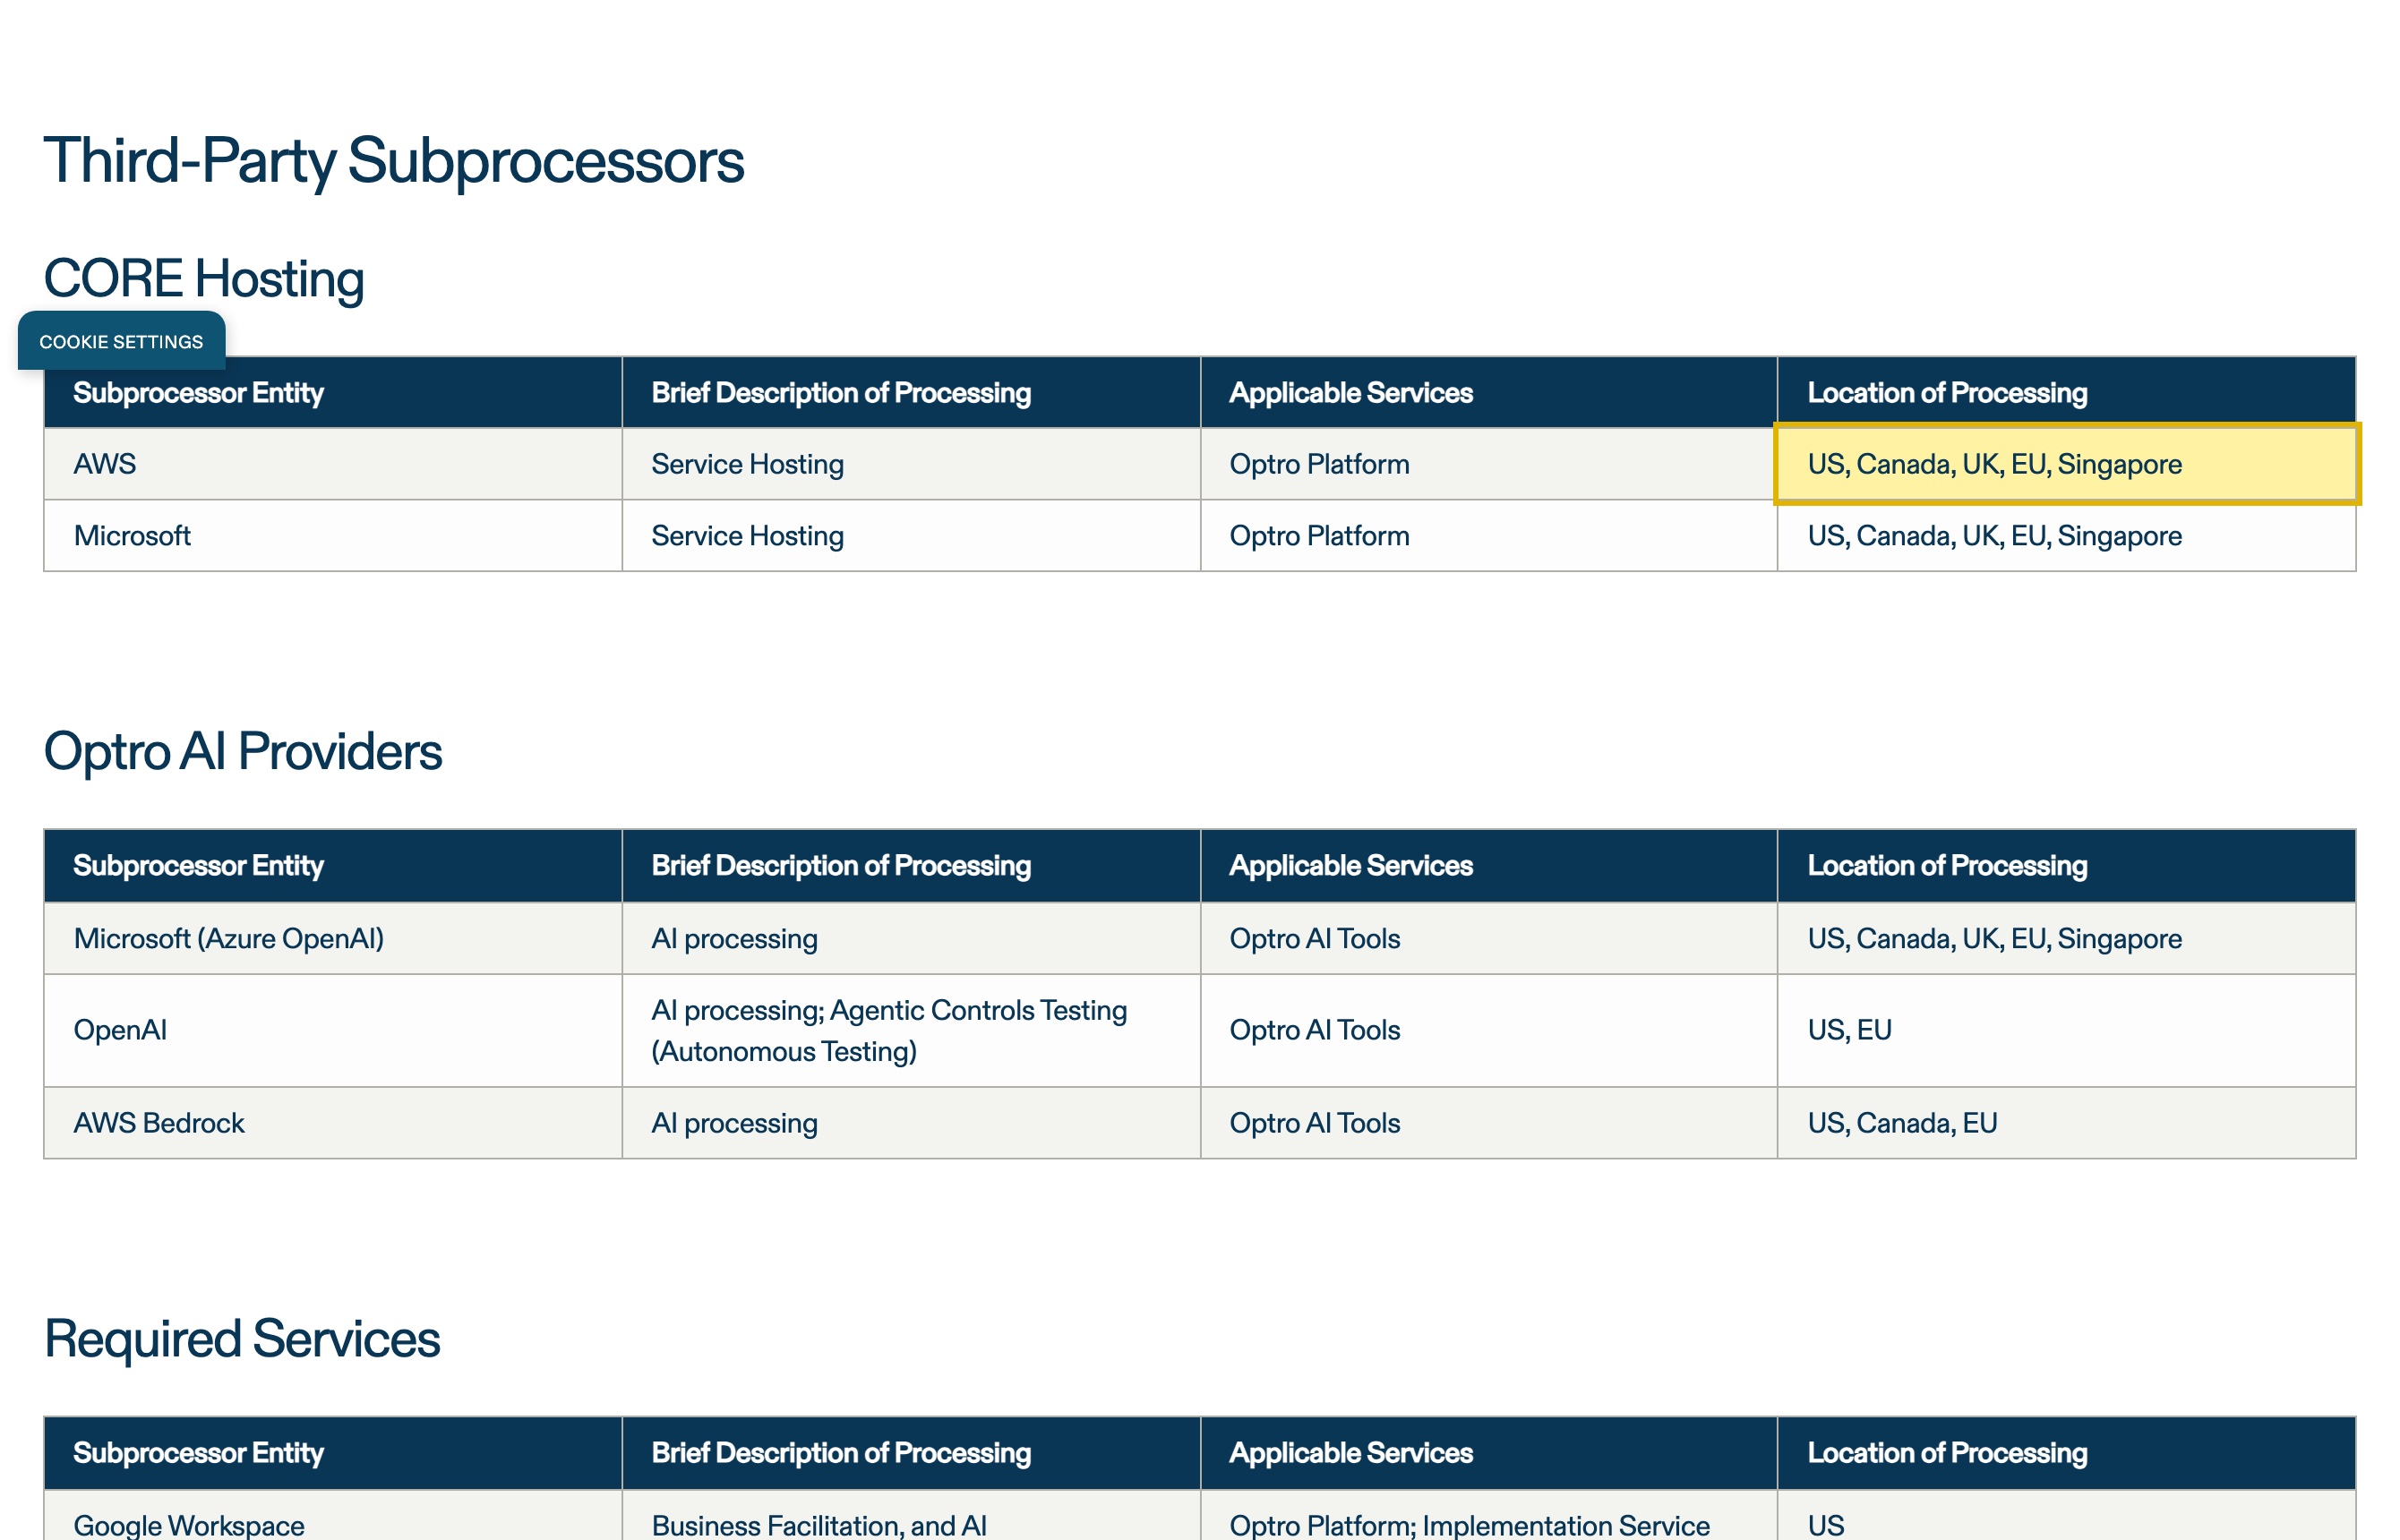
AuditBoard — 2026 in Optro umbenannt — wird auf AWS in den USA, Kanada, dem Vereinigten Königreich, der EU und Singapur gehostet, ohne Festlandchina-Region, sodass die Audit-Nachweise, Kontroll- und Risikodatensätze und Personal-PII, die es hält, im Ausland zur Ruhe kommen: ein PIPL-Grenztransfer. Ein Blick zuerst auf die Compliance: wo Ihre Audit- und GRC-Daten leben dürfen.
Funktioniert AuditBoard in China?
AuditBoard (jetzt Optro) zu erreichen, ist nicht die Frage — wo die Audit-Nachweise und Personal-PII, die es hält, zur Ruhe kommen, ist es, und das ist offshore.
Optro (vormals AuditBoard) wird auf AWS in den USA, Kanada, dem UK, der EU und Singapur gehostet — keine Festlandchina-Region. Die Workpapers, Kontroll- und Risikodatensätze und die PII der Kontrollverantwortlichen, Geprüften und Mitarbeiter, die es in China erhebt, werden also außerhalb des Festlands gespeichert: ein grenzüberschreitender Transfer nach PIPL. 21YunBox kartiert diese Exponierung, lokalisiert inländische Speicherung für die Datensätze, die bleiben müssen, und liefert jede auf China ausgerichtete Oberfläche über ICP-gemeldete Infrastruktur aus — ohne Neuaufbau.
Compliance-Momentaufnahme
- ✕ Keine Festlandchina-Region — AWS-Hosts sind nur US, Kanada, UK, EU, Singapur
- ! Audit-Nachweise, Workpapers und Kontroll-/Risikodatensätze kommen offshore zur Ruhe
- ! Exportierte PII von Festland-Kontrollverantwortlichen und -Mitarbeitern = PIPL-Grenztransfer
- ! Befunde und Untersuchungsnotizen können sensible personenbezogene Daten nach Art. 28 tragen
- ! Auf China ausgerichtete Dashboards und Eingabeportale brauchen eine Festland-ICP-Beian
- ✓ 21YunBox kartiert die Exponierung, lokalisiert im Inland, liefert über ICP-gemeldete Infrastruktur aus
Was die offizielle AuditBoard (now Optro)-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Optro (vormals AuditBoard) hostet seine Plattform auf AWS, und sein Unterauftragsverarbeiter-Register gibt der „Optro Platform“ einen „Location of Processing“ von „US, Canada, UK, EU, Singapore“ — keiner in Festlandchina. | Optro subprocessor list |
| Optros Technology-&-Security-Seite gibt an „Optro is hosted on AWS“ und dass die Server „replicated and load-balanced across data centers and regions“ sind — ein Regionssatz, der keinen Festlandchina-Standort enthält. | Optro Technology & Security |
| In Festlandchina erhobene personenbezogene Daten an eine Offshore-Region zu senden, ist ein grenzüberschreitender Transfer, der Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus erfordert (CAC-Sicherheitsbewertung, Standardvertrag oder Zertifizierung). | PIPL Art. 38–40 |
| Personenbezogene Daten, die im Festland von einem Betreiber kritischer Informationsinfrastruktur oder einem Verarbeiter großer Mengen erhoben werden, müssen in China gespeichert werden (Datenlokalisierung). | Cybersicherheitsgesetz Art. 39 (vormals Art. 37) |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Für ein Team, das Festlandchina bedient, war die Frage zu AuditBoard — der Connected-Risk-Plattform, die im März 2026 in Optro umbenannt wurde — nie, ob das Dashboard lädt. Das tut es fast immer. Die Frage ist, wo die Datensätze dahinter zur Ruhe kommen dürfen, und die Plattform beantwortet das unverblümt in ihrer eigenen Trust-Dokumentation. Optro wird auf AWS gehostet, und sein Unterauftragsverarbeiter-Register führt genau einen Satz an Hosting-Standorten: die Vereinigten Staaten, Kanada, das Vereinigte Königreich, die EU und Singapur. Keiner liegt in Festlandchina. Doch die Plattform ist, wo Ihre Audit-Workpapers und -Nachweise, SOX-Kontrolltests, Risikoregister und Dritt-Datensätze leben — zusammen mit den Namen, Rollen und E-Mails der Kontrollverantwortlichen, Geprüften und Mitarbeiter, die durchgängig darin geschrieben stehen. Es zu erreichen, ist die Auslieferungshälfte; wo diese Nachweise gespeichert werden, ist die Exponierung.
AuditBoard (jetzt Optro) in China auf einen Blick
| Worüber es entscheidet | In Optros eigenen Worten — und nach chinesischem Recht |
|---|---|
| Wo die Datensätze leben | „Optro is hosted on AWS“, und sein Unterauftragsverarbeiter-Register gibt den „Location of Processing“ der Plattform als „US, Canada, UK, EU, Singapore“ an. Keiner liegt in Festlandchina, und die Hosting-Region wird einmal festgelegt, bei der Bereitstellung. |
| Was es hält, und warum es personenbezogene Daten sind | Audit-Workpapers und -Nachweise, SOX-Kontrolltests, Risikoregister, InfoSec- und Dritt-Datensätze — plus die Namen, Rollen und E-Mails der Kontrollverantwortlichen, Geprüften und Mitarbeiter durchgängig darin. Befunde, die Vorwürfe über eine identifizierbare Person dokumentieren, rücken in sensible personenbezogene Daten nach Art. 28. |
| Ihre Festland-Daten auf der Plattform | In China erhoben und in eine Offshore-AWS-Region geschrieben, sind sie ein grenzüberschreitender Transfer, den PIPL regelt — Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus (PIPL Art. 38–40). |
| Inland-Speicherpflicht | Ein Betreiber kritischer Informationsinfrastruktur oder ein Verarbeiter großer Mengen schuldet eine Inland-Speicherpflicht, die die gehostete Plattform nicht erfüllen kann — Festland-personenbezogene-Daten müssen im Festland bleiben (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — die 2025er Novelle des Cybersicherheitsgesetzes, in Kraft seit 1. Januar 2026, nummerierte den Datenlokalisierungsartikel von 37 auf 39 um. |
| Ist es erreichbar? | Behandeln Sie Erreichbarkeit als die Auslieferungshälfte, nicht als die Frage. Ein auf China ausgerichtetes Dashboard, Portal oder Eingabeformular braucht zudem eine ICP-Beian, gebunden an eine Festland-Hosting-Ressource (Staatsratserlass Nr. 292; MIIT-Erlass Nr. 33). |
Keine Festland-Region, also verlässt der Audit-Trail das Land
Optros Unterauftragsverarbeiter-Register ist explizit darüber, wo die Plattform läuft: Unter Location of Processing hostet AWS die Optro-Plattform in „US, Canada, UK, EU, Singapore“. Die Technology-&-Security-Seite des Unternehmens sagt dasselbe in schlichteren Worten — „Optro is hosted on AWS“, und seine Server sind „replicated and load-balanced across data centers and regions“. Keine dieser Regionen liegt in Festlandchina; Singapur, im Oktober 2026 zum Kern-Hosting der Plattform hinzugefügt, ist die nächste, und es sitzt dennoch außerhalb der Grenze. Die Hosting-Region wird einmal gewählt, bei der Bereitstellung, aus dieser Offshore-Liste. Wenn Ihre Festland-Teams also Nachweise hochladen, Kontrolltests abschließen oder ein Issue protokollieren, werden diese Daten in welche Offshore-AWS-Region auch immer geschrieben, in der Ihr Tenant erstellt wurde. Nach Chinas Gesetz zum Schutz personenbezogener Daten ist das Senden von im Festland erhobenen personenbezogenen Daten an eine dieser Regionen ein grenzüberschreitender Transfer — und der Verarbeiter, der dafür haftet, sind Sie, nicht der Anbieter.
Die Nachweise, die AuditBoard hält, sind personenbezogene Daten
Audit- und Compliance-Datensätze sind dicht an Personen. Ein Workpaper benennt den Kontrollverantwortlichen, der abzeichnete; ein Test verzeichnet den Geprüften, der die Stichprobe lieferte; ein Issue benennt den Manager, dessen Prozess versagte; ein Dritt-Review trägt die Angaben der Gegenpartei und des Unterzeichners. E-Mail-Adressen, Jobtitel, Berichtslinien und Reviewer-Notizen sind personenbezogene Daten in dem Moment, in dem sie eine identifizierbare Person beschreiben — und die personenbezogenen Daten eines Festland-Mitarbeiters oder -Nutzers, die an eine Offshore-Region gesendet werden, werden beim Export durch PIPL geregelt. Die Exponierung verschärft sich, wo Befunde Vorwürfe, Untersuchungen oder Fehlverhalten dokumentieren, die an eine namentlich genannte Einzelperson gebunden sind: Das rückt in sensible personenbezogene Daten nach PIPL Art. 28, die eine höhere Latte tragen — einen spezifischen Zweck, strenge Notwendigkeit und eine gesonderte Einwilligung. Für einen Verarbeiter, der die Schwelle der Datenexport-Sicherheitsbewertung überschreitet, kann der gesamte Export eine CAC-Prüfung brauchen, bevor irgendetwas davon rechtmäßig geht. Die Ironie ist schwer zu übersehen: Die Plattform, die Sie betreiben, um Compliance zu managen, kann eine grenzüberschreitende Exponierung eigener Art schaffen.
Die Exponierung einzugrenzen, schließt die Tür nicht
Es gibt echte Hebel, um zu verringern, was die Grenze überschreitet — den Umfang festlegen, welche Module Festland-Daten halten, Felder redigieren oder tokenisieren, bevor sie eingegeben werden, und die Bereitstellungsregion am nächsten zu Ihren Nutzern wählen. Sie sind es wert, gezogen zu werden, aber seien Sie klar darüber, was sie tun. Sie ändern die Inhalte und das Ziel des Transfers; sie ändern nicht die Tatsache dessen. Die Plattform ist SaaS ohne Festlandchina-Region zur Auswahl und ohne selbst verwaltete, On-Premises-Edition zum Betreiben innerhalb der Grenze, jeder Hebel landet die Daten also weiterhin in einer Offshore-AWS-Region. Residenz bleibt unberührt. Und eine auf China ausgerichtete Oberfläche — ein Geprüften-Portal, ein Nachweis-Anforderungsformular, ein mit Festland-Personal geteiltes Dashboard — braucht zusätzlich eine ICP-Beian, gebunden an eine Festland-Hosting-Ressource, bevor sie bedient werden darf, was auch immer Sie an den Daten dahinter tun. Dies ist eine Risikokarte, kein Urteil: Ob Sie einen Transfermechanismus, eine gesonderte Einwilligung, Inland-Speicherung, eine ICP-Beian oder eine Kombination schulden, hängt von Ihrer Gesellschaft ab, von Ihren Datenmengen, davon, wie viel des Datensatzes personenbezogen oder sensibel ist, und davon, wer Ihre Nutzer sind — es lohnt, es mit Rechtsbeistand zu klären, bevor Sie einen einzigen Festland-Nutzer auf die Plattform richten.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Sie müssen AuditBoard, jetzt Optro, nicht fallen lassen, um es rechtmäßig für Festlandchina zu betreiben. 21YunBox ist eine rechtskonforme Overlay, keine Migration — und, für eine Plattform wie diese, eine Partnerin, die neben dem Werkzeug sitzt, das Sie bereits betreiben, keine Konkurrentin dazu. Es gibt drei Schritte, und sie passen zusammen.
Kartieren. Unser China-Compliance-Team liest Ihre PIPL-Grenztransfer-, Datenresidenz- und Sensible-PII-Pflichten gegen Ihre tatsächliche Gesellschaft, Ihre Datenmengen und darauf ab, wer Ihre Festland-Nutzer und -Mitarbeiter sind — sodass die Exponierung in Ihren Audit-, Risiko- und Compliance-Datensätzen aufgeschrieben ist, bevor irgendetwas umverdrahtet wird.
Lokalisieren. Weil die gehostete Plattform keine Festland-Region hat, setzen wir einwilligungsgestützte, inländische Speicherung und Verarbeitung für die Datensätze auf, die auf Festland-Boden bleiben müssen, sodass die Nachweise und Personaldaten, die China im Inland zu bleiben verlangt, es tun — während nur die minimierte, rechtmäßig übertragbare Teilmenge je Ihren Offshore-Tenant erreicht.
Ausliefern. Für jede auf China ausgerichtete Oberfläche — ein Dashboard, ein Geprüften-Portal, ein Eingabe- oder Nachweis-Anforderungsformular — stellt der 21YunBox Optimizer ICP-gemeldete, inländische Auslieferung bereit, vor den Stack gesetzt, den Sie bereits betreiben. Ohne Neuaufbau, ohne zweite Codebasis, ohne Wechsel weg von der Plattform. 21YunBox verwendet und empfiehlt keine Umgehung welcher Art auch immer; der ganze Sinn ist ein rechtmäßiger, gemeldeter, inländischer Weg.
Das Ziel ist klar: Ihr Audit- und Compliance-Programm läuft für Ihre Nutzer in China rechtmäßig und rechtskonform.
Compliance-Einschätzung anfordern →
Weiterführend:
- So erhalten Sie eine ICP-Beian für China
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz und Datenlokalisierung
- Chinas Datenexport-Sicherheitsbewertungsmaßnahmen
Häufige Fragen
Ist AuditBoard (jetzt Optro) in Festlandchina verfügbar?
Es gibt keine Festlandchina-Hosting-Region zur Auswahl — der AWS-Fußabdruck der Plattform ist die USA, Kanada, das UK, die EU und Singapur. Das Dashboard ist typischerweise erreichbar, aber die Audit-Nachweise, Kontroll- und Risikodatensätze und Personal-PII, die es speichert, kommen offshore zur Ruhe, was die Compliance-Frage ist. Das Werkzeug zu erreichen, ist nicht dasselbe wie dort rechtmäßig chinesische personenbezogene Daten zu speichern.
Löst das Betreiben von AuditBoard/Optro für China-Betrieb PIPL aus?
Wenn Sie die personenbezogenen Daten von Festland-Nutzern oder -Mitarbeitern hineinladen, ja. Diese Daten an eine Offshore-AWS-Region zu senden, ist ein grenzüberschreitender Transfer nach PIPL Art. 38–40, der Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus wie die CAC-Sicherheitsbewertung, den Standardvertrag oder eine Zertifizierung erfordert. Audit-Befunde, die Vorwürfe über identifizierbare Personen dokumentieren, können zudem sensible personenbezogene Daten nach Art. 28 sein, die eine höhere Latte tragen. Bestätigen Sie die Einzelheiten mit Rechtsbeistand.
Können wir AuditBoard/Optro behalten und in China dennoch rechtskonform sein?
Ja — als rechtskonforme Overlay, keine Migration. 21YunBox kartiert Ihre PIPL-, Residenz- und Sensible-PII-Exponierung, lokalisiert einwilligungsgestützte inländische Speicherung und Verarbeitung für die Datensätze, die auf Festland-Boden bleiben müssen, und liefert jede auf China ausgerichtete Oberfläche über ICP-gemeldete, inländische Infrastruktur aus. Sie behalten die Plattform, die Sie bereits betreiben; es gibt keinen Neuaufbau.


