Wenn Ihr Team nach einem Weg sucht, Firebase in Festlandchina zum Laufen zu bringen, lohnt es sich, klar darüber zu sein, worin das Problem tatsächlich besteht. Der Reflex ist, es als Performance-Problem zu behandeln – eine schnellere Route zu Googles Servern finden, und das Problem verschwindet. Tut es nicht, denn das Hindernis war nie die Entfernung. Firebase ist ein Google-Dienst, der auf Google Cloud gebaut ist, und Google Cloud betreibt keine Region innerhalb Festlandchinas und keine separate landesinterne Partition – es gibt also überhaupt keinen Firebase-Endpunkt auf der China-Seite der Grenze, den man beschleunigen könnte. Was eine echte Lösung klären muss, sind zwei Lizenzfragen: ob die öffentliche App unter Chinas ICP-Regime registriert werden kann und wo die personenbezogenen Daten Ihrer China-Nutzer leben dürfen. Erreichbarkeit zählt, aber sie sitzt stromabwärts von beiden.
Firebase in Festlandchina – auf einen Blick
| Was es entscheidet | In Firebases eigenen Begriffen – und Chinas eigenem Recht |
|---|---|
| Wo Firebase läuft | Auf Google Cloud, das mit “43 global regions and 130 zones” wirbt. Firebases eigene Cloud-Firestore-Standortliste reicht nur bis Hongkong (“asia-east2”) und Taiwan (“asia-east1”) – keine Festland-China-Region. |
| Eine landesinterne Option? | Keine von Google. Es gibt keine Google-betriebene Region oder Partition innerhalb des Festlands, auf die man wechseln könnte, sodass jede regelkonforme landesinterne Präsenz außerhalb von Googles eigener Präsenz gebaut werden muss. |
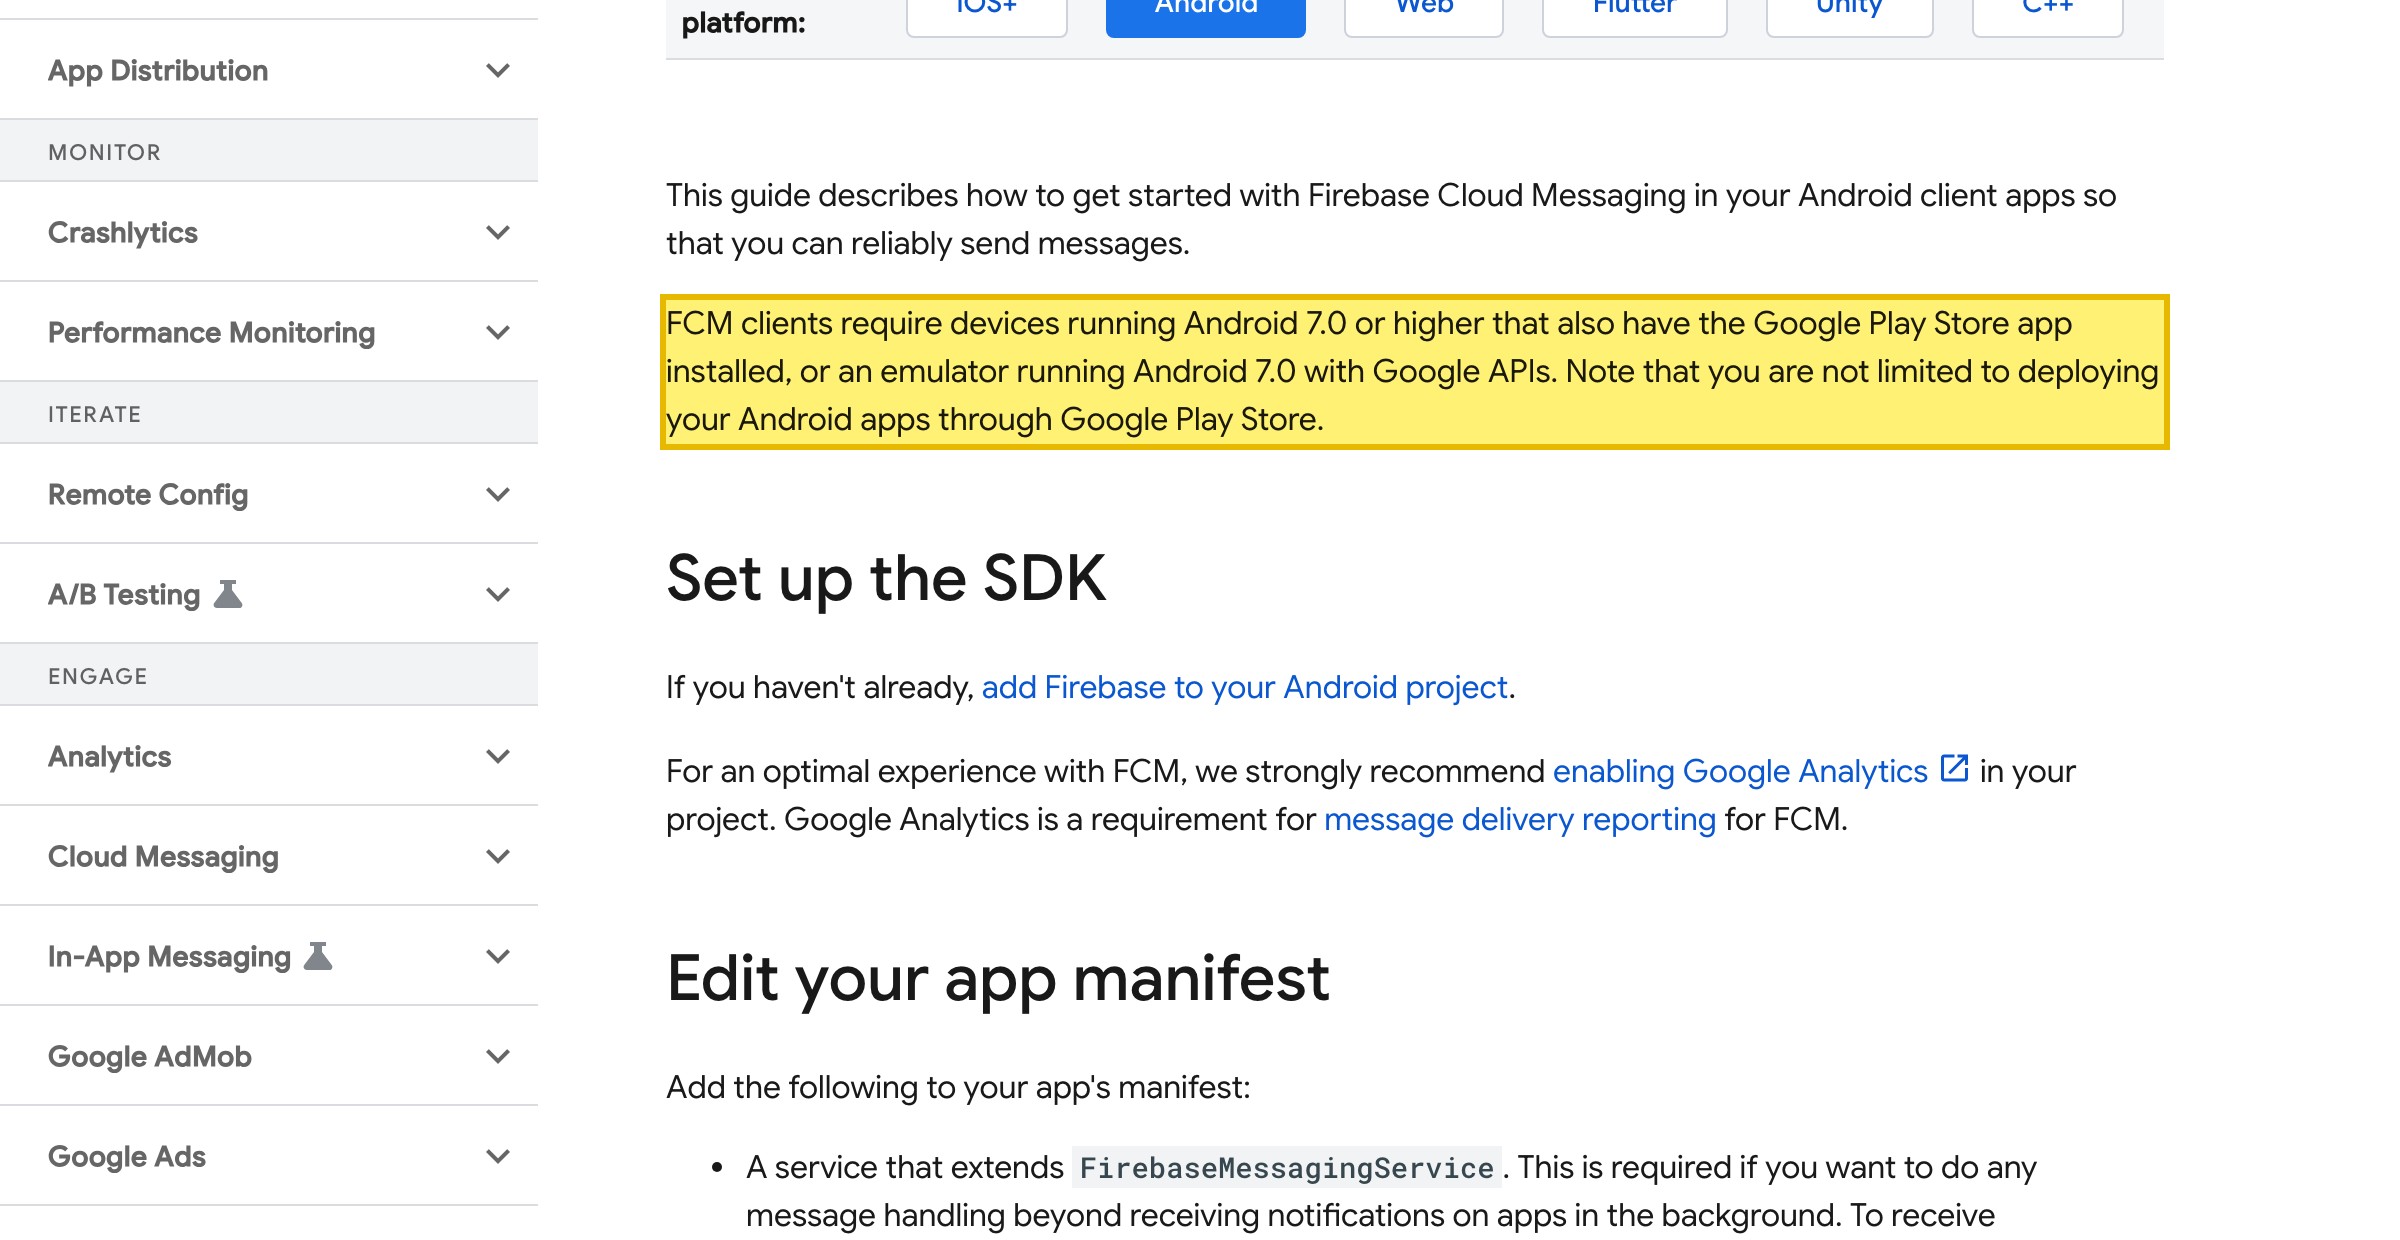
| Funktionen vor Ort | Firebase stellt fest: “FCM clients require devices running Android 7.0 or higher that also have the Google Play Store app installed” – der Play Store und die Play-Services, die Festland-markt-Android-Telefone im Allgemeinen weglassen, sodass Push und die darauf gebauten Funktionen schlicht nicht funktionieren können. |
| Das Tor der öffentlichen App (ICP) | Eine öffentliche App, die Festland-Nutzern gezeigt wird, braucht eine ICP-Registrierung, die an einen lizenzierten landesinternen Host gebunden ist (Erlass Nr. 292 des Staatsrats; MIIT-Erlass Nr. 33). Aus Offshore-Regionen ausgeliefertes Firebase hat nichts Landesinternes, wogegen registriert werden könnte. |
| Das Datentor (PIPL) | Die personenbezogenen Daten von China-Nutzern, die an einem Offshore-Firestore-Standort gespeichert werden, verlassen das Festland – eine grenzüberschreitende Übermittlung, die PIPL regelt (Artikel 38–43), mit landesinterner Speicherung, möglich für einen CIIO oder Verarbeiter großer Mengen (Artikel 40; Artikel 39 (vormals Artikel 37) des Cybersicherheitsgesetzes). |
Erreichbarkeit ist real – und dennoch nicht das Tor
Nichts davon bedeutet, dass Erreichbarkeit eingebildet ist. Firebase ist dafür gebaut, aus Googles Netzwerk zu bedienen, und dieses Netzwerk endet am Rand des Festlands: Googles Endpunkte werden von innerhalb Chinas routinemäßig gefiltert oder sind unzuverlässig, und einige Firebase-Funktionen erwarten eine Google-Geräteschicht, die Festland-Telefone nicht tragen. Firebases eigener Android-Leitfaden verlangt, dass Messaging-Clients auf Geräten laufen, “that also have the Google Play Store app installed” – ein Store, den die über weite Teile des Festlands verkauften Telefone nicht mitbringen –, sodass Push und die darauf gebauten Funktionen möglicherweise nie auslösen, wie auch immer das Netzwerk angeordnet ist.
Aber Erreichbarkeit ist die Hälfte, die in die Irre führt. Ein Firebase-Aufruf, der sofort zurückkehrt, sagt dennoch nichts darüber aus, ob Sie dieses Publikum von dort aus bedienen dürfen, von wo Sie es bedienen. Diese Erlaubnis sind zwei getrennte Tore, und keines davon ist ein Geschwindigkeitsproblem.
Tor eins – die öffentliche App und ihre ICP-Registrierung
Tor eins handelt von der Erlaubnis, die App überhaupt zu zeigen. Eine öffentlich zugängliche Website oder App, die auf Festland-Nutzer zielt, muss eine ICP-Registrierung (备案) unter Erlass Nr. 292 des Staatsrats und MIIT-Erlass Nr. 33 tragen, und dieser Eintrag verankert an zwei Dingen, die ein Offshore-Firebase-Stack auf der China-Seite nicht hat: eine physisch innerhalb des Festlands liegende Hosting-Ressource und eine Festland-Rechtseinheit dahinter. Firebases Hosts sind Google Clouds Offshore-Regionen – Google veröffentlicht “43 global regions and 130 zones”, die dem Festland nächsten sind Hongkong und Taiwan –, sodass es nichts Landesinternes gibt, das eine Registrierung nennen könnte. Die App kann perfekt erreichbar sein und dennoch keine Lizenz halten, dort zu sein, und ein schnellerer Weg zu Google ändert das nicht.
Tor zwei – die Daten Ihrer China-Nutzer unter PIPL
Tor zwei handelt von den Daten. Wo Ihre Datensätze physisch sitzen, wird in dem Moment entschieden, in dem Sie die Datenbank erstellen: Firebase verlangt, dass Sie “must choose a location for the instance”, und warnt, dass “once you provision a database instance, you cannot change its location setting.” Da jeder Standort, den Firebase anbietet, außerhalb des Festlands ist, werden die personenbezogenen Informationen Ihrer China-Nutzer von ihrer ersten Anmeldung an offshore gespeichert – und die personenbezogenen Daten eines Festland-Einwohners über die Grenze zu tragen, ist eine grenzüberschreitende Übermittlung. Chinas Gesetz zum Schutz personenbezogener Informationen knüpft Bedingungen daran: Meldung, gesonderte Einwilligung und einen zugelassenen Übermittlungsmechanismus (Artikel 38–43). Für einen Betreiber kritischer Informationsinfrastrukturen oder einen Verarbeiter oberhalb der regulierten Mengen müssen die Daten möglicherweise von vornherein im Festland bleiben (PIPL-Artikel 40, mit Artikel 39 (vormals Artikel 37) des Cybersicherheitsgesetzes). Welche davon binden und wie, hängt von Ihrer Rolle und Ihren Zahlen ab – eine Bestimmung für einen Rechtsbeistand, keine Standardeinstellung.
Wie eine echte Firebase-Lösung für China aussieht
Als zwei Tore statt als Geschwindigkeitsregler gerahmt, wird der ehrliche Satz von Lösungen kurz – und keine davon ist ein schnellerer Weg, Google zu erreichen.
Behalten Sie Firebase als Ihren globalen Origin. Für Nutzer außerhalb des Festlands muss sich nichts ändern; Firebase ist ein exzellentes globales Backend. Die China-Arbeit ist additiv: Stellen Sie eine regelkonforme, ICP-registrierte Präsenz innerhalb des Festlands vor das Erlebnis, das Ihr Festland-Publikum sieht, sodass die öffentliche App eine landesinterne Grundlage hat, um registriert zu werden, während Ihr Origin genau dort bleibt, wo er heute läuft.
Handhaben Sie die Google-abhängigen Teile zu ihren eigenen Bedingungen. Die Teile von Firebase, die sich auf Googles Geräteschicht stützen – Cloud Messaging und alles, was auf Google-Play-Services gebaut ist –, werden die Geräte, die die meisten Festland-Nutzer tragen, nicht zuverlässig erreichen, egal wie das Netzwerk angeordnet ist. Für diese spezifischen Funktionen ist die dauerhafte Antwort ein landesinterner Ersatz für diese eine Fähigkeit, etwa ein Festland-Push-Dienst, während der Rest Ihres Firebase-Codes unberührt bleibt. Wenn Sie stattdessen einen Komplettaustausch erwägen, geht das Begleitstück zu Firebase-Alternativen für China dieselben zwei Tore über Kandidaten-Backends durch.
Entscheiden Sie, wo die Daten Ihrer China-Nutzer leben dürfen, bevor Sie ausliefern. Da ein Firestore-Standort bei der Erstellung gesetzt wird und später nicht verschoben werden kann, ist die Datenlokalisierung am günstigsten vorab zu klären: Für manche Apps ist Offshore-Speicherung mit einem PIPL-Übermittlungsmechanismus vertretbar; für andere – einen CIIO oder einen Verarbeiter mit hohem Volumen – müssen die Daten im Festland bleiben. Das ist eine rechtliche Bestimmung, kein Standard, den Sie der Konsole überlassen können.
Das ist eine Risikokarte, kein Urteil: Welche Tore binden und wie hart, hängt davon ab, was Ihre App tut, wie viele personenbezogene Daten sie hält und wer ihre Nutzer sind – es lohnt sich, das mit einem Rechtsbeistand zu klären, bevor Sie darum herum bauen.
Wo 21YunBox passt – ein regelkonformes Overlay, keine Migration
Behalten Sie Firebase als Ihren globalen Origin und Ihre Quelle der Wahrheit. Die Lücke, die es für Festlandchina lässt, ist nichts, was Sie wegtunen – es ist eine lizenzierte, landesinterne Präsenz, die Googles Netzwerk nie halten sollte. Das ist das Stück, das wir hinzufügen: regelkonforme, ICP-registrierte Auslieferung von innerhalb des Festlands, vor den Firebase-Origin gestellt, den Sie bereits betreiben, sodass es keinen Neubau, keine parallele China-Codebasis und keinen Umzug weg von Firebase gibt. Unser China-Team arbeitet heraus, welche Tore für Ihre Einheit und Ihre Datenmengen binden, trägt die ICP-Registrierung gegen einen landesinternen Host und gestaltet, wie Besucher- und Nutzerdaten an der Grenze gehandhabt werden, sodass die PIPL-Frage eine Antwort hat, die Sie verteidigen können. Wo eine Funktion von Googles Geräteschicht abhängt, helfen wir Ihnen, den landesinternen Ersatz für dieses eine Stück zu planen, statt die App darum herum neu zu bauen.
Eine Compliance-Einschätzung erhalten →
Verwandte Lektüre: