Staffbase는 중국에서 작동하나요? PIPL 국경 간, 데이터 레지던시, 직원 데이터 규칙
Staffbase는 EU·미국·호주의 Microsoft Azure와 AWS에 호스팅된 독일 출신 직원 커뮤니케이션·인트라넷 플랫폼입니다 — 중국 본토 리전 없이. 그것은 귀사 전체 중국 인력의 디렉터리·프로필·내부 커뮤니케이션을 해외에 집중시키고(PIPL 국경 간 이전), 그 인게이지먼트 분석은 제24조상 귀사 중국 직원을 프로파일링할 수 있습니다. 레지던시·직원 데이터·자동화된 의사결정 노출, 그리고 합법적인 국내 경로를 컴플라이언스 우선으로 살펴봅니다.
Staffbase는 중국에서 작동하나요?
귀사 전체 중국 인력의 디렉터리·프로필·내부 커뮤니케이션이 Staffbase의 해외 클라우드 — EU·미국·호주의 Microsoft Azure와 AWS, 중국 본토 리전 없이 — 에 앉습니다 — PIPL 국경 간 이전, 그리고 플랫폼은 제24조상 귀사 중국 직원의 인게이지먼트를 프로파일링합니다.
Staffbase는 독일 출신 직원 커뮤니케이션·인트라넷 플랫폼입니다: 그것은 직원 디렉터리와 프로필, 귀사 내부 커뮤니케이션을 이루는 뉴스·페이지·채팅, 그리고 각 개인에 대해 지니는 인게이지먼트와 도달 분석을 지닙니다. 귀사 중국 인력의 데이터를 중국 운영을 위해 프랑크푸르트·버지니아·뉴사우스웨일스에 지니는 것은 직원 개인정보의 PIPL 국경 간 이전(제38~40조)으로, 그것을 수집하는 제13조/제23조 고지·동의 위에 얹힙니다; 그리고 그 분석이 귀사 중국 직원을 프로파일링하거나 점수 매기는 곳에서, 제24조 자동화된 의사결정 문이 열립니다. 합법적인 레버는 직원 데이터와 내부 콘텐츠를 국내에 유지하고, 프로파일링 의무를 다루고, 어떤 중국 지향 표면이든 ICP 비안하는 것이지 — 해외 플랫폼을 닿을 수 있게 만드는 것이 아닙니다.
이것은 판정이 아니라 리스크 지도입니다 — 귀사 내부 콘텐츠가 '중요 데이터'인지와 어느 의무가 무느냐는 귀사 부문과 인력에 달려 있습니다; 구체적인 사항은 법무와 정하세요. 저희 중국 팀이 귀사 노출을 지도화할 수 있습니다 →
컴플라이언스 스냅샷
- ! Staffbase는 귀사 전체 중국 인력의 디렉터리와 프로필을 해외에 집중시킵니다
- ! 그 인게이지먼트와 도달 분석은 PIPL 제24조상 귀사 중국 직원을 프로파일링할 수 있습니다
- ✕ Staffbase는 중국 본토 리전이 없습니다; 귀사 직원의 데이터는 EU·미국·호주에 앉습니다
- ! 중국 직원 데이터를 해외에 지니는 것은 PIPL 국경 간 이전입니다(제38~40조)
- ✓ 합법적인 경로: 직원 데이터를 국내에 유지, 제24조 프로파일링 처리, 표면을 ICP 비안
Staffbase 공식 문서가 중국에 대해 말하는 것
| 사실 | 1차 출처 |
|---|---|
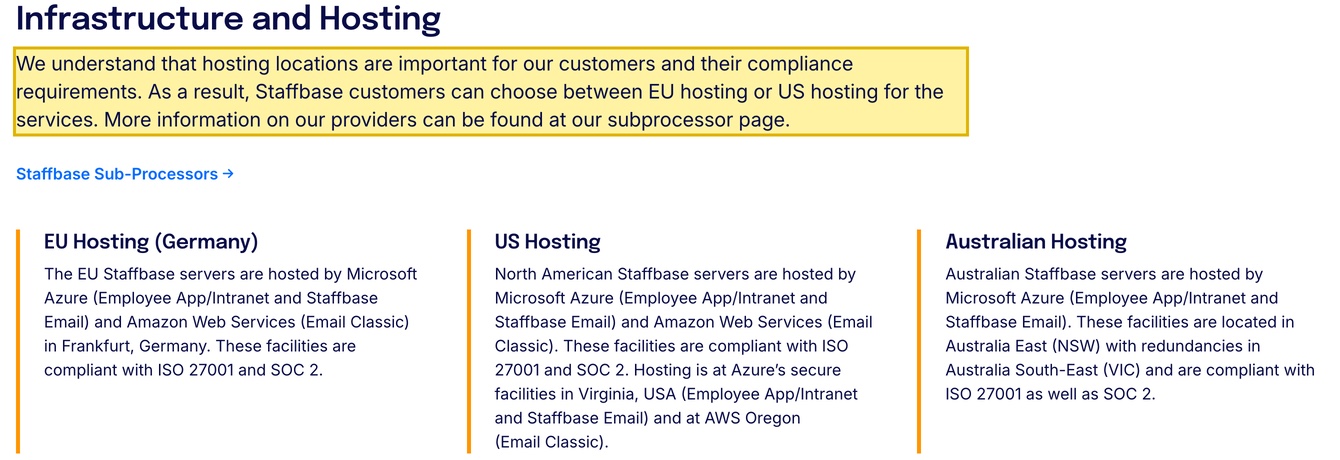
| Staffbase는 EU·미국·호주에 호스팅합니다 — 중국 본토가 아니라. 그 보안 페이지는 고객이 Microsoft Azure와 Amazon Web Services 위에서 EU 호스팅(독일 프랑크푸르트), 미국 호스팅(버지니아, 이메일은 오리건), 호주 호스팅(뉴사우스웨일스) 중 고른다고 밝힙니다; 중국 본토 리전이나 중국 소버린 클라우드 파티션은 제공되지 않습니다. | Staffbase — Security (Infrastructure and Hosting), 2026-10-11 열람 |
| Staffbase는 귀사 전체 인력의 직원 앱과 인트라넷을 돌립니다. Staffbase는 자신을 “The Secure Employee Communication Platform”(보안 직원 커뮤니케이션 플랫폼)이라 부르고, 그 보안 페이지의 호스팅된 워크로드는 “Employee App/Intranet and Staffbase Email”(직원 앱/인트라넷과 Staffbase Email)입니다 — 그러니 귀사 전체 중국 인력의 직원 디렉터리·프로필·내부 커뮤니케이션, 더해 플랫폼이 생성하는 인게이지먼트와 도달 분석이, 하나의 해외 장소에 앉습니다. | Staffbase — Security, 2026-10-11 열람 |
| 귀사 중국 직원을 위해 해외 직원 플랫폼을 돌리는 것은 귀사가 합법화해야 하는 국경 간 이전입니다. PIPL상, 중국 직원의 개인정보를 본토 밖에 지니는 것은 수집할 고지와 동의(제13조/제23조)와 그것을 해외로 보낼 이전 메커니즘 더해 별도 동의(제38~40조, 数据出境)가 필요합니다 — Staffbase가 아니라 취급자인 귀사에 대한 의무. | 21YunBox — PIPL 아래 국경 간 데이터 이전, 2026-10-11 열람 |
| 귀사 중국 직원을 프로파일링하는 것은 PIPL 제24조를 촉발할 수 있고, CIIO나 대량 취급자는 중국 데이터를 중국에 저장해야 합니다. 인게이지먼트 분석이 사람에 대한 결정을 고지하는 곳에서, 제24조는 그가 오로지 자동화된 결정을 거부하게 합니다; 사이버보안법 제39조(구 제37조)는 핵심정보인프라 운영자와 대량 취급자에 대해 중국에서 수집된 개인정보를 중국에 저장할 것을 요구합니다. | 21YunBox — 중국 사이버보안법; 개인정보 보호법, 2026-10-11 열람 |
21YunBox 컴플라이언스 팀이(가) 2026년 10월 11일에 출처를 확인했습니다.
중국 본토 운영과 인력을 위해 Staffbase를 돌리는 회사에게, 질문은 직원 앱이 상하이에서 열리느냐가 아닙니다. Staffbase는 직원 커뮤니케이션 플랫폼 — 인트라넷이자 브랜드 직원 앱 — 이므로, 중요한 것은 귀사 중국 인력의 직원 개인정보와 내부 커뮤니케이션이 어디 사느냐, 그리고 그것이 귀사 사람들이 그것에 어떻게 인게이지하는지를 측정한다는 것입니다. 그것은 독일 출신이고 Microsoft Azure와 Amazon Web Services에서 돕니다; 자체 보안 페이지로, 고객은 EU 호스팅(독일 프랑크푸르트), 미국 호스팅(버지니아, 이메일은 오리건) 또는 호주 호스팅(뉴사우스웨일스)을 고릅니다 — 중국 본토 리전이나 소버린 클라우드 파티션 없음. 그러니 귀사 전체 인력 디렉터리·프로필·커뮤니케이션과 그것이 지니는 인게이지먼트 분석이 해외에 앉습니다: 직원 데이터를 수집하는 제13조/제23조 동의 위에 얹힌 PIPL 국경 간 이전(제38~40조, 数据出境), 분석에 대한 제24조 자동화된 의사결정 질문, 내부 콘텐츠 레지던시와 가능한 “중요 데이터” 노출, 그리고 어떤 중국 지향 표면에 대한 ICP 의무.
Staffbase를 중국에서 한눈에
| 무엇이 그것을 결정하나 | Staffbase 자체 표현으로 — 그리고 중국 법으로 |
|---|---|
| 무엇을 지니나 | 귀사 전체 중국 인력: 직원 디렉터리와 프로필; 귀사 내부 커뮤니케이션을 이루는 뉴스·페이지·채널·채팅; 그리고 Staffbase가 각 개인에 대해 지니는 인게이지먼트 분석 — 도달·오픈·읽음·캠페인 성과. 디렉터리와 프로필은 귀사 직원의 개인정보입니다; 커뮤니케이션은 그 자체로 개인 데이터를 담을 수 있는 회사 콘텐츠입니다. 대부분은 “민감” 범주가 아닌 보통 개인정보입니다 — 그러나 집중되어 있습니다: 하나의 해외 앱이 귀사 전체 인력을 지닙니다. |
| 어디서 도나 | Microsoft Azure와 Amazon Web Services에서, EU(독일 프랑크푸르트)·미국(버지니아, 이메일은 오리건) 또는 호주(뉴사우스웨일스) — 고객별로 선택. 중국 본토 리전도 중국 소버린 클라우드 파티션도 없습니다. 중국 운영에게, 귀사 중국 직원의 디렉터리·프로필·커뮤니케이션을 그 리전 중 아무 데나 지니는 것은 PIPL 제38~40조상 개인정보의 국경 간 이전(数据出境)으로, 취급자의 의무는 Staffbase가 아니라 귀사에 있습니다. |
| 자동화된 의사결정 문 | Staffbase는 단지 귀사 사람들의 데이터를 저장하지 않습니다; 그것은 그들을 측정합니다 — 인게이지먼트·도달·누가 무엇을 열고 읽었는지. 그 분석이 개인을 프로파일링하거나 그에 대한 결정을 좌우하는 곳에서, PIPL 제24조가 적용됩니다: 사람은 오로지 자동화된 수단으로 내려진 결정을 거부할 수 있고, 프로파일링은 그의 개인 특성을 겨냥하지 않는 옵션을 제공해야 합니다. 중국 인력에 대한 분석은 또한 중국의 직원 모니터링·노동 규범에 맞닥뜨립니다. 이것이 도달 가능성 체크가 놓치는 절반입니다. |
| 직원 데이터 + 콘텐츠 레지던시 | 귀사 중국 직원의 데이터를 수집하는 것은 제13조/제23조 고지·동의가 필요하고, 그것을 해외로 이전하는 것은 메커니즘과 별도 동의가 필요합니다(제38~40조). 핵심정보인프라 운영자나 대량 취급자에게, 사이버보안법 제39조(구 제37조)는 중국에서 수집된 개인정보를 중국에 저장할 것을 요구합니다. 대량의, 또는 민감 부문의 내부 커뮤니케이션은 “중요 데이터”에 닿아 데이터 국외 이전 안전성 평가를 촉발할 수 있습니다. |
| 도달 가능성은 축이 아닙니다 | 직원 앱이 본토에서 빠르게 로드되느냐는 운영 사안이지, 컴플라이언스 질문이 아닙니다. 그것을 결정하는 것은 귀사 인력의 데이터와 내부 커뮤니케이션이 어디 사느냐와 플랫폼이 귀사 중국 직원을 프로파일링하느냐입니다. 21YunBox는 노출을 지도화하고, 귀사가 직원 데이터와 내부 콘텐츠를 국내 경로에 유지하도록 돕고, 제24조 의무를 다루고, 어떤 중국 지향 표면이든 ICP 비안으로 규정에 맞게 전송합니다 — 귀사가 이미 돌리는 스택 앞단에. |
그것이 실제로 지니는 것 — 귀사 내부 콘텐츠와 귀사 사람들의 데이터
Staffbase는 회사가 자기 직원에게 말하는 곳입니다. 인트라넷과 브랜드 직원 앱은 귀사 뉴스·페이지·채널·마이크로사이트·채팅 — 사업의 내부 커뮤니케이션 — 을 나르고, 그것들은 직원 디렉터리 위에 지어집니다: 모든 노동자의 이름·역할·부서·위치·연락처·프로필. 그 디렉터리와 그 프로필은, 귀사 중국 직원에게, 귀사 직원의 개인정보입니다. 커뮤니케이션 자체는 더 많은 개인 데이터(공지 속 이름, 스토리 속 사진, 영업 업데이트 속 고객 참조)를 담을 수 있는 회사 콘텐츠이고, 대량이거나 규제 부문에서는, 기밀 또는 “중요” 사업 정보에 닿을 수 있습니다.
이 위에, Staffbase는 분석을 생성합니다: 각 게시물과 캠페인에 대한 도달과 인게이지먼트, 오픈과 읽음, 인력 전반의 앱 채택. 그중 일부는 집계이지만, 그것은 개인으로 내려갈 수 있습니다 — 누가 무엇을 읽었는지, 주어진 직원이 얼마나 인게이지했는지. Staffbase는 이것을 Microsoft Azure와 Amazon Web Services에서 돌리고, 자체 보안 페이지로, 각 고객이 독일 프랑크푸르트의 EU 호스팅, 버지니아(이메일은 오리건)의 미국 호스팅, 또는 뉴사우스웨일스의 호주 호스팅 중 고르게 합니다. 그중 어느 것도 중국 본토에 있지 않고, 제공되는 중국 소버린 클라우드 파티션도 없습니다 — 그러니 중국 인력에게, 그 전부가 기본값으로 해외에 삽니다.
문들: 직원 개인 데이터, 국경 간 이전, 그리고 자동화된 의사결정
일단 귀사 중국 인력의 데이터와 커뮤니케이션이 해외 리전에 살면, 중국 법이 그것들이 거기 가도 되었는지 결정합니다. 디렉터리·프로필·내부 커뮤니케이션은 중국 개인정보 보호법 아래 개인정보이고, 그것들을 중국 운영을 위해 프랑크푸르트·버지니아·뉴사우스웨일스에 지니는 것은 국경 간 이전(数据出境)입니다. PIPL은 의무를 취급자 — Staffbase가 아니라 귀사 중국 법인 — 에 둡니다: 제13조와 제23조는 애초에 직원 데이터를 수집하고 공유하는 고지와 동의를 요구하고, 제38~40조는 그것이 나라를 떠나기 전에 이전 메커니즘(CAC 안전성 평가, CAC 표준계약, 또는 인증)과 별도의, 고지된 동의를 요구합니다. 이 대부분은 제28조의 “민감” 범주가 아니라 보통 개인정보입니다 — 그러나 그것은 한 곳에 있는 귀사 전체 인력이고, 그것이 바로 집중을 날카로운 지점으로 만드는 것입니다.
여기서 특유한 문은 제24조입니다. Staffbase는 단지 귀사 사람들의 데이터를 지니지 않습니다; 그것은 그것을 프로파일링합니다 — 인게이지먼트 점수, 도달, 누가-무엇을-읽었는지, 채택 대시보드. 그 프로파일링이 개인에 대한 결정을 고지하거나 좌우할 때, PIPL 제24조는 사람에게 오로지 자동화된 수단으로 내려진 결정을 거부할 권리를 주고 프로파일링이 그의 개인 특성을 겨냥하지 않는 옵션을 제공하도록 요구합니다; 중국 인력에 대한 분석은 또한 중국의 직원 모니터링·노동 규범에 맞닥뜨립니다. 레지던시에 대해, 귀사 조직이 핵심정보인프라 운영자나 대량 취급자이면, 사이버보안법의 제39조(구 제37조 — 데이터 국내화 조항이 2026년 1월 1일 발효한 2025년 개정으로 재번호, 실질 불변)는 중국에서 생성된 개인정보가 중국에 저장될 것을 요구합니다. 그리고 대량으로, 또는 민감 부문에서 지녀진 내부 커뮤니케이션은 데이터 보안법상 “중요 데이터”로 취급될 수 있고, 그것은 무엇이든 떠나기 전에 CAC 데이터 국외 이전 안전성 평가를 의무화할 수 있습니다. 이 중 무엇이 귀사 사례를 무느냐는 귀사 부문·인력, 그리고 중국 법상 귀사 역할에 달려 있습니다.
로그인이 질문이 아닙니다 — 규정에 맞는 국내 직원 데이터가 질문입니다
수선은 해외 Staffbase를 본토에서 닿을 수 있게 만드는 것이 아닙니다 — 도달 가능성은 결코 질문이 아니었습니다. 그것은 귀사 중국 인력의 직원 개인정보와 귀사 내부 커뮤니케이션을 법이 필요로 하는 곳에 두는 것입니다: 국내 경로 — 중국 상주 경로나 중국 법상 국내 대안 — 에, 그래서 귀사 본토 직원의 디렉터리·프로필·커뮤니케이션이 나라 안에 머물고, 합법적으로 떠나도 되는 것만 국경을 넘게. 귀사가 수집·이전하는 것을 최소화하고, 제13조/제23조 고지·동의를 얻고, 어떤 제24조 자동화된 의사결정과 프로파일링 의무와 그 옵트아웃을 다루고, 어떤 콘텐츠가 “중요 데이터”인지 분류하세요. 그러면 플랫폼이 대중에 서비스하는 어떤 중국 지향 표면 — 외부 지식 베이스, 헬프 센터, 귀사 직원 앱 스택 위의 채용이나 마이크로사이트 페이지 — 도 본토의 인터넷 정보 서비스이고 본토 호스팅 리소스에 묶인 ICP 비안(备案) 의무를, 규정에 맞는 국내 전송과 함께, 지닙니다. 이 중 무엇도 Staffbase가 중국에서 “차단”되거나 “불법”이라는 판정이 아닙니다; 그것은 레지던시·노출 지도이고, 귀사 내부 콘텐츠가 “중요 데이터”인지와 어느 의무가 무느냐는 귀사 부문과 인력에 달려 있습니다 — 귀사 중국 운영이 그것에 의존하기 전에 법무와 구체적인 사항을 정할 가치가 있습니다.
합법적인 경로 — 지도화, 현지화, 전송
중국 운영을 위해 직원 커뮤니케이션을 돌리는 규정에 맞는 방법이 있고, 그것은 한 모양을 가집니다. 먼저, 지도화(map): 저희 중국 팀은 Staffbase가 귀사 본토 인력을 위해 무엇을 지니는지 — 직원 디렉터리와 프로필, 내부 커뮤니케이션, 그리고 플랫폼이 각 개인에 대해 지니는 인게이지먼트와 도달 분석 — 를 목록화하고, 각각이 오늘 어디서 처리·저장되는지(해외 Azure나 AWS 리전), 플랫폼이 제24조상 개인을 프로파일링하는지, 각 흐름이 필요로 하는 동의와 이전 근거, 그리고 어떤 콘텐츠가 “중요 데이터”인지를 확립합니다. 저희는 기술 그림을 짓습니다; 법적 결론은 법무와 정해집니다.
그 다음 현지화(localize): 저희는 귀사가 중국 직원 데이터와 내부 콘텐츠를 국내에 — 중국 상주 경로나 중국 법상 국내 대안에, 데이터 최소화와 함께 — 유지하고, 제13조/제23조 고지·동의를 얻고, 제24조 자동화된 의사결정과 프로파일링 의무와 그 옵트아웃을 다루도록 돕습니다. 현지화는 데이터를 국내 경로에 유지한다는 뜻이지, 어쨌든 그것을 해외로 실어 보내는 은밀한 경로가 아닙니다.
그 다음 전송(deliver): 플랫폼이 서비스하는 어떤 중국 지향 표면 — 공개 지식 베이스, 외부 마이크로사이트, 헬프 센터 — 도 규정에 맞는, 국내 전송이 필요하고 ICP 비안 의무를 지닙니다. 21YunBox는 그것을 국내 전송합니다 — 21YunBox Optimizer — 귀사가 이미 돌리는 것 앞단에, 재구축도 리플랫폼도 없이. 결과는 중국의 귀사 사용자를 위해 합법적으로, 규정에 맞게 도는 직원 커뮤니케이션 설정입니다. 21YunBox는 어떤 종류의 우회도 결코 사용하거나 제안하지 않습니다. 저희는 법이 머물러야 한다고 하는 것을 국내에 유지하고, 나머지를 본토 안에서 규정에 맞게 전송하며, 결코 개인정보를 몰래 국경 너머로 옮기지 않습니다.
함께 읽기:
자주 묻는 질문
Staffbase는 중국 본토에 데이터센터가 있나요?
아니요. 자체 보안 페이지로, Staffbase는 EU(독일 프랑크푸르트)·미국(버지니아, 이메일은 오리건)·호주(뉴사우스웨일스)의 Microsoft Azure와 Amazon Web Services에 호스팅하고, 고객은 EU와 US 호스팅 중 고릅니다; 중국 본토 리전도 중국 소버린 클라우드 파티션도 없습니다. 중국 인력에게, 귀사 직원 디렉터리·프로필·내부 커뮤니케이션은 그러므로 해외에 앉습니다 — 속도 질문이 아니라 PIPL 아래 레지던시와 국경 간 이전 질문.
우리 중국 직원을 위해 Staffbase를 돌리는 것이 국경 간 데이터 이전인가요?
예. 귀사 중국 직원의 디렉터리·프로필·커뮤니케이션·인게이지먼트 데이터는 PIPL 아래 개인정보이고, 그것들을 해외 리전에 지니는 것은 국경 간 이전(数据出境)입니다. 취급자로서, 귀사 중국 법인은 데이터를 수집할 제13조/제23조 고지·동의와 제38~40조 이전 메커니즘 — CAC 안전성 평가, CAC 표준계약, 또는 인증 — 더해 그것을 해외로 보낼 별도 동의가 필요합니다. 핵심정보인프라 운영자나 대량 취급자는 또한 사이버보안법의 국내 저장 의무를 마주합니다.
그냥 Staffbase를 중국에서 더 빠르게 로드되게 할 수는 없나요?
속도는 축이 아닙니다. 직원 앱이 본토에서 즉시 열려도, 컴플라이언스 노출은 변하지 않을 것인데, 그것이 귀사 인력의 데이터가 어디 사느냐와 플랫폼이 제24조상 귀사 중국 직원을 프로파일링하느냐에 달려 있지 — 지연에 달려 있지 않기 때문입니다. 합법적인 경로는 직원 데이터와 내부 콘텐츠를 국내 경로에 유지하고, 제24조 프로파일링 의무를 다루고, 플랫폼이 서비스하는 어떤 중국 지향 표면이든 ICP 비안하는 것입니다 — 귀사가 이미 돌리는 스택 앞단에, 재구축 없이.


