Bubbleは中国で使えるか:データの国内保存、ICP、越境のルール
BubbleはSaaS専用のノーコードのプラットフォームです:貴社のアプリ全体とそのユーザーデータベースは、Bubbleが運営する米国オレゴンのAWS上で動き、中国本土のリージョンはありません。ですから貴社の中国ユーザーのデータはPIPLの下でオフショアに座ります——そしてBubbleは、貴社のAPIキーを保持し、バックエンドワークフローを国外で動かしもします。
Bubbleは中国で使えるか
問いは、Bubbleのエディターが上海から読み込まれるかではありません——それは、貴社のアプリケーションとそのユーザーのデータがどこに存在するか、です。BubbleはSaaS専用のノーコードのプラットフォームです:貴社のアプリ全体とそのデータベースは、Bubbleが運営するAWSインフラ(主たるクラスターは米国オレゴンのAWS西部リージョン)上で、中国本土のリージョンなく動くので、貴社が中国ユーザーのために保持するすべてのレコードは、保存された瞬間にPIPLの越境移転です。
そのリスクには、到達性チェックが決して見ない二つの半分があります。第一に、貴社のアプリのデータベースの行、ユーザーとログインのレコード、フォーム送信——貴社の中国ユーザーの個人情報——がオフショアに座ります(PIPL 第38〜40条:通知、個別の同意、移転メカニズム;そして重要情報インフラ運営者または大量取扱者には、サイバーセキュリティ法 第39条〈旧第37条〉がそのデータを本土に保存するよう求めます)。第二に、Bubbleはまた、貴社の統合が使うAPIキーと認証情報を保持し、貴社のバックエンドワークフローをそのオフショアのサーバーで動かします——貴社のシークレットの国外への集中であり、設計上、中国のデータを国境を越えて運ぶパイプです。
これは判定ではなくリスクの見取り図です——何が当てはまるかは、貴社の事業体、データ量、アプリが何を収集するかによって変わります。当社の中国チームが、貴社のリスクを一緒に整理します →
コンプライアンス・スナップショット
- ! BubbleはSaaS専用——貴社のアプリ全体とそのデータベースは、Bubbleが運営するAWSで動く
- ! 中国ユーザーのレコード・ログイン・フォームデータはオフショアに座る——PIPLの越境移転
- ! Bubbleは貴社のAPIキーと認証情報を保持し、バックエンドワークフローをオフショアで動かす
- ✕ 中国本土のリージョンはない:Dedicated/Enterpriseでも別のAWSリージョンを選ぶだけ
- ✓ アプリのデータとシークレットを国内に保つ;21YunBoxが法令に沿った中国の層を配信する
Bubbleの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
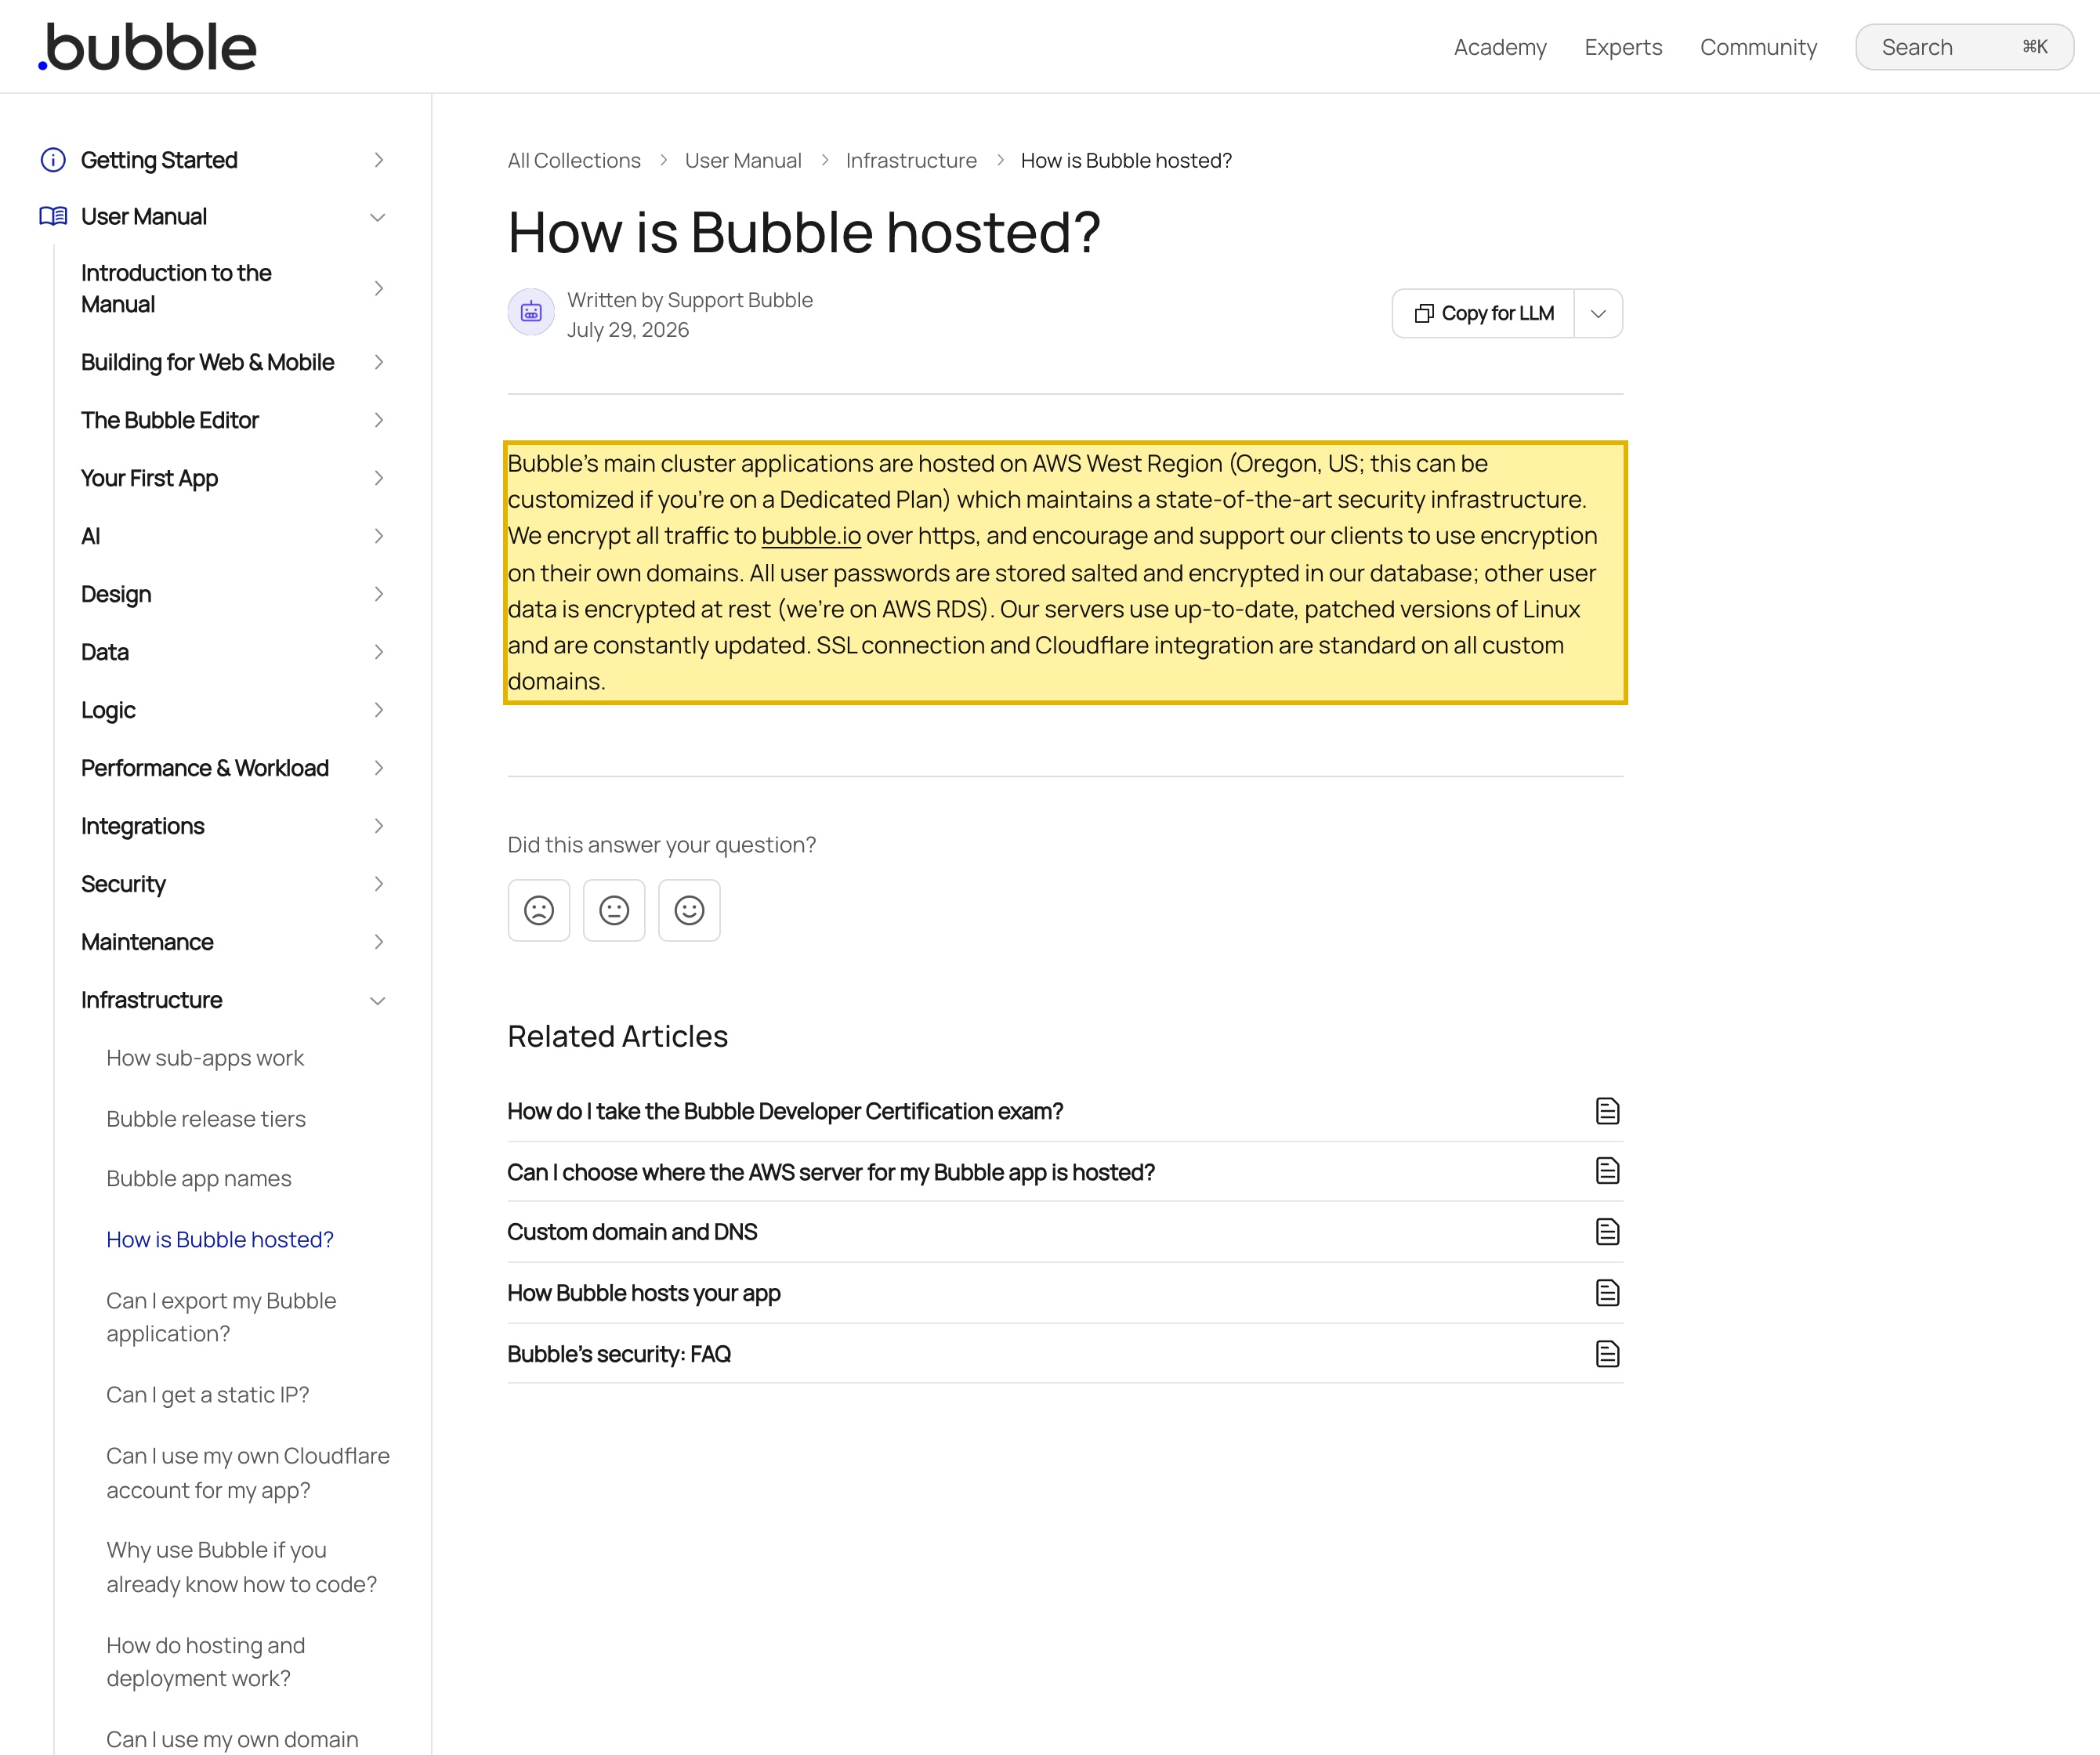
| BubbleはSaaS専用で、貴社のアプリ全体を自身のAWSインフラ上で、オフショアで動かします。Bubbleのサポートセンターはこう述べます:「Bubbleの主たるクラスターのアプリケーションは、AWS西部リージョン(米国オレゴン;Dedicatedプランならカスタマイズ可能)でホストされる」。そしてユーザーデータは「保存時に暗号化される(当社はAWS RDS上)」と加えます——ですから貴社のアプリとそのデータベースの双方が、中国本土のリージョンなく、Bubbleが運営する米国のAWSサーバー上で動きます。 | Bubble Support Center —「How is Bubble hosted?」(bubble.io/support)、2026-10-13 取得 |
| 共有環境は米国限定で動かせず;レジデンシーのレバーはどのAWSリージョンかだけ——中国本土は決して含みません。Bubbleのマニュアル:「Bubbleのサーバーは、Amazon Web Services(AWS)上でホストされる」;「Bubbleの共有サーバー環境は米国でホストされ、現在その場所を変更する可能性は提供していない」;そして「一方、当社のEnterpriseプランは、貴社のアプリをホストしたいAWSリージョンを選べるようにする」。どの選択肢も、オフショアでBubbleが運営するAWSリージョンです——本土には一つもなく、アプリをBubbleのホスティングから外す経路もありません。 | Bubble Manual —「How Bubble hosting works」/「How Bubble hosts apps」(manual.bubble.io)、2026-10-13 取得 |
| 国外に保持される貴社の中国ユーザーのアプリデータは、個人情報の越境移転です。貴社の本土ユーザーのレコード、ログイン、フォーム送信——そして貴社の統合のためにBubbleが保持するAPIキーと認証情報——がBubbleのオフショアのAWSインフラに存在するため、それらを中国の外へ移すことはPIPL 第38〜40条に関わります:事前の通知、ユーザーのアプリ利用への同意とは区別される個別の同意、そして一つの移転メカニズム(CACの安全評価、CAC標準契約、または認証)。 | PIPL 第38〜40条(個人情報の越境提供) |
| ローカライゼーションの義務が貴社に当てはまる場合、中国で収集したデータは本土に留まらなければならず——オフショア限定のプラットフォームが越えられない基準です。重要情報インフラ運営者または大量取扱者については、サイバーセキュリティ法第39条(旧第37条——2026年1月1日施行の改正で番号変更、実質は不変)が、本土で生成された個人情報をそこに保存するよう求めます。ホスティングが中国の外のAWSリージョンに限られるBubbleアプリは、それを満たせません。範囲は専門家とご確認ください。 | サイバーセキュリティ法 第39条(旧第37条)、2025年改正、2026-01-01 施行 |
情報源は21YunBox コンプライアンスチームが2026年10月13日に確認しました。
Bubbleが中国本土で「使える」かを問えば、正直な答えは、エディターがどれだけ速く描画するかではなく、貴社のアプリケーションとそのユーザーのデータがどこに存在するかから始まります。BubbleはSaaS専用のノーコードのプラットフォームです:貴社はBubbleのオンラインエディターで構築し、完成したアプリ——ページ、ロジック、その背後のデータベース——は、Bubbleが所有・運営するインフラ上で動きます。Bubble自身の説明によれば、そのインフラはAmazon Web Servicesで、主たるクラスターはAWS西部リージョン(米国オレゴン)にあり、中国本土の中にリージョンはありません。ですから貴社のアプリを使う中国の人々にとって、貴社が収集するアカウントレコード、ログイン、フォーム送信は、作られた瞬間にオフショアに保持される個人情報です——機能になる前に、すでに越境移転です。そしてBubbleはまた、貴社の統合が頼るAPIキーと認証情報を保存し、貴社のバックエンドワークフローをその同じオフショアのサーバーで動かすため、プラットフォームは貴社の秘密を国外に集中させ、通常の運用の一部として貴社の中国のデータを国境を越えて運びます。到達性は実在しますが、それは貴社が決めていることの中で最も小さいものです。
中国でのBubble:ひと目で
| 決め手 | Bubble自身の言葉で——そして中国の法律では |
|---|---|
| どこで動くか | Bubbleのサポートセンター:「Bubbleの主たるクラスターのアプリケーションは、AWS西部リージョン(米国オレゴン;Dedicatedプランならカスタマイズ可能)でホストされる」。共有環境は「米国でホストされ」、Enterprise/Dedicatedプランでさえ「AWSリージョンを選べる」だけ——すべてオフショアでBubbleが運営し、中国本土には一つもありません。 |
| それが保持するもの | 貴社のアプリ全体:データベースの行、ユーザーとログインのレコード、フォーム送信——貴社の中国ユーザーの個人情報——加えて貴社の統合が使うAPIキーと認証情報。それは、ベンダーのプラットフォームに集中した、完全なアプリケーションとそのエンドユーザーのデータです。 |
| そのデータがどこに座るか | Bubble:ユーザーデータは「保存時に暗号化される(当社はAWS RDS上)」。オフショアです。貴社の本土ユーザーにとって、それはPIPLが規律する越境移転であり、オフショア限定のリージョンが満たせないレジデンシーの義務を伴います。 |
| 接続シークレットと越境のパイプ | Bubbleは、貴社のアプリの統合が頼るAPIキー、トークン、認証情報を保存し、貴社のバックエンドワークフローをそのオフショアのサーバーで動かします——ですから貴社のアプリが他のシステムから読み書きするとき、その処理は国外で起こります。プラットフォームの通常の運用それ自体が、到達性チェックが決して見ない越境のフローです。 |
| 国内化と備案 | 重要情報インフラ運営者または大量取扱者については、サイバーセキュリティ法第39条(旧第37条)が、中国で生成された個人情報を本土に保存するよう求めます。いかなる中国向けのアプリやポータルも、ICP備案(备案)の義務を帯びるインターネット情報サービスです。 |
| 到達性は軸ではない | エディターやアプリが読み込まれるかは、貴社のアプリのデータとシークレットがどこに座るか、あるいはそのデータが合法的に国を離れてよいかについて、何も教えません。21YunBoxは、規制対象のアプリケーションとエンドユーザーのデータを国内に保ち、中国向けの接点をICP備案し、それを——21YunBox Optimizer——貴社がすでに運用するBubbleスタックの前段で配信します。 |
Bubbleはどこで動くか——そしてそれが最初の問いを定める
Bubbleはホスト型のソフトウェアで、自身のドキュメントでどこかを名指しします。そのサポートセンターは、「Bubbleの主たるクラスターのアプリケーションは、AWS西部リージョン(米国オレゴン;Dedicatedプランならカスタマイズ可能)でホストされる」、そしてユーザーデータが*「保存時に暗号化される(当社はAWS RDS上)」と述べます。そのマニュアルはこう加えます——「Bubbleのサーバーは、Amazon Web Services(AWS)上でホストされる」、「Bubbleの共有サーバー環境は米国でホストされ、現在その場所を変更する可能性は提供していない」、そして「一方、当社のEnterpriseプランは、貴社のアプリをホストしたいAWSリージョンを選べるようにする」。その絵のどこにも、中国本土のリージョンはありません。ですから貴社のテナントがどこに座ろうと、貴社のアプリケーションと、それが貴社の中国ユーザーのために保持するデータベースの双方が、オフショアに保持されます——既定では米国、またはDedicatedプランが選ぶその他のAWSリージョンに。その単一の事実が、到達性が測られる前にコンプライアンスの問いを定めます:これはページが上海で描画されるかではなく、Bubbleがそれらを保存した瞬間に、完全なアプリケーションとそのエンドユーザーのデータが国を離れることについてです。そしてリージョンの選択が何でないか*に留意してください——別のAWSリージョンを選ぶことは、アプリをBubbleが運営するオフショアのインフラに保ったままです;それは国内のレジデンシーではなく、BubbleのアプリをBubbleのホスティングから外す文書化された方法はまったくありません。
要素その一——貴社の中国ユーザーのアプリとデータは越境移転
Bubbleの目的は、貴社のアプリケーションを端から端まで動かすことです。データベースの行、ユーザーと認証のレコード、フォーム送信、そして貴社のアプリが収集するその他何であれ、Bubbleのテナントに蓄積され、Bubbleはそのすべてを、国外の*「AWS RDS」上の「保存時に暗号化される」*データとして保持します。貴社の本土ユーザーにとって、その個人情報を中国の外へ移すことは、個人情報保護法(PIPL)(英語)に関わります:貴社は通知を行い、個別の同意を取得し、一つの移転メカニズム——CACの安全評価、CAC標準契約、または認証——を満たさなければなりません(越境移転(英語)のルール、PIPL第38〜40条)。貴社が重要情報インフラ運営者または大量取扱者である場合、中国で収集した個人情報は本土に保存しなければなりません(サイバーセキュリティ法(英語)第39条(旧第37条);PIPLのローカライゼーションの義務)——それは、ホスティングの選択肢が国外のAWSリージョンに限られるBubbleが満たせないレジデンシーの要件です。これは貴社のアプリケーションの実際のユーザーデータであって「エディターが開くか」ではなく、問いの背骨です。
要素その二——Bubbleは貴社のシークレットを保持し、それ自体が越境のパイプ
スピードテストがなお見られない第二の半分があります。Bubbleのアプリはめったに単独で存在しません:そのAPI Connectorとプラグインを通じて外部サービスを呼び出し、そのバックエンドワークフローを通じて貴社の他のシステムやデータベースから読み書きします。それを行うために、Bubbleはそれらの接続が頼るAPIキー、トークン、認証情報を保存し——それらを使うワークフローを、貴社のアプリが動くのと同じオフショアのAWSサーバーで動かします。二つの帰結が続きます。第一に、貴社のシークレットが国外に集中します:貴社のシステムに手を伸ばすキーが、中国の外のプラットフォームに座ります。第二に、プラットフォームの通常の運用それ自体が越境のフローです——バックエンドワークフローが処理のために中国側のシステムからレコードを引き出すとき、あるいはデータを押し戻すとき、その移動は例外としてではなく設計上、国境を越えて起こります。到達性チェック——上海からエディターを開けるか——は、このどれも見ません。規制対象のデータとそれらのシークレットを、国内のバックエンド上で国内に保つことだけが、リスクを移すのではなく取り除きます。
なぜ到達性チェックはこのすべてを見落とすのか
「Bubbleは上海から読み込まれるか?」だけを問うプローブは、誤ったものを測ります。それは、貴社のアプリケーションとそのユーザーデータベースが本土の外のAWS上に保持されていることを見られず、その越境移転に付随する通知・同意・メカニズムの義務を見られず、Bubbleが保持するAPIキーとバックエンドワークフローがプラットフォームを貴社自身のシステムへの常設の越境のパイプにしていることを見られません。オフショアのプラットフォームを単に到達可能にすることは、規制対象のデータを国内へ移さず、貴社のシークレットを国境の内側へ引き戻しません。中国の読者層に到達することと、そのデータを保持し移動させることを許されていることは、二つの異なるテストです——そしてそのうち一つだけがレイテンシのチャートに現れます。
これは、Bubbleが「ブロックされている」「違法だ」という判定ではなく、リスクの見取り図です。どの義務が効くかは、貴社の事業体、貴社のアプリが実際に何を収集・送信するか、中国法の下での貴社の役割、そしてデータ量によって変わります——中国向けのアプリが本番稼働する前に専門家と確定する価値があります。
21YunBoxがはまる場所——整理し、国内化し、配信する
当社は、貴社にBubbleを離れるよう求めません。当社は、ホスト型の、オフショアのノーコードのプラットフォームが与えられない層を加えます。**整理(Map):**当社は、貴社のテナントが何を保持するか——ユーザーとアカウントのレコード、フォームとデータベースの行、そして貴社の統合とバックエンドワークフローが使うAPIキー・トークン・接続認証情報——それがどこでホストされるか、プラットフォームが貴社自身のどのシステムに手を伸ばすか、そして各フローが頼る同意とレジデンシーの根拠を棚卸しします。当社は技術的な見取り図を組み立てます;法的な結論は専門家と確定します。**国内化と統制(Localize and govern):**当社は、規制対象のアプリケーションとエンドユーザーのデータ——そしてそれらのシークレット——を、オフショアのコントロールプレーンではなく国内のバックエンド上で国内に保ち、第13条/第23条の通知と個別の同意の根拠を設定し、国境を越えるものを最小化する手助けをします。国内化とは、規制対象のデータを国内に保つことを意味します;それは、個人情報を静かに国境を越えて運ぶ経路を決して意味しません。**配信(Deliver):**当社は、いかなる中国向けのアプリやポータルもICP備案し、貴社がすでに運用するものの前段で、21YunBox Optimizerによる法令に沿った国内の配信を立ち上げます。21YunBoxは、いかなる種類の不正な手段も用いず、また勧めません。 オフショアのプラットフォームを単に到達可能にすることは答えではありません——貴社のアプリのデータとシークレットは依然として国外にあり、プラットフォームは依然として中国のデータを国境を越えて運ぶからです;そのデータとそれらのシークレットを国内に保つことが答えです。21YunBoxは、貴社のBubbleスタックに対する、競合ではなく、コンプライアンスのオーバーレイでありパートナーです。
関連する読み物:
よくあるご質問
Bubbleは中国本土にデータセンターやホスティングのリージョンを持っていますか?
いいえ。Bubbleの主たるクラスターはAWS西部リージョン(米国オレゴン)で動き、その共有サーバー環境は米国でホストされて移動できず、EnterpriseのDedicatedプランでさえAWSリージョンの中から選べるだけ——すべてオフショアでBubbleが運営し、本土には一つもありません。ですから貴社が中国ユーザーのために保持するレコード、ログイン、フォーム送信は国外に座ります。PIPLの下でそれは個人情報の越境移転であり(通知、個別の同意、移転メカニズム、第38〜40条)、重要情報インフラ運営者または大量取扱者としてデータローカライゼーションの義務が当てはまる場合、サイバーセキュリティ法 第39条(旧第37条)は、オフショアのリージョンが提供できない国内保存を指し示します。アプリが中国で速く読み込まれるかは、別個の、より小さな問いです。
私のBubbleアプリとそのデータは正確にどこに存在し、なぜ接続シークレットが重要なのですか?
貴社のアプリケーション全体はBubbleのAWSインフラ上で動きます——主たるクラスターはオレゴンにあり、ユーザーデータはBubbleのAWS RDS上で——そしてアプリをBubbleのホスティングから外す方法はありません。貴社のユーザーのレコードを超えて、Bubbleはまた、貴社の統合が使うAPIキーと認証情報を保存し、貴社のバックエンドワークフローをそのオフショアのサーバーで動かすので、プラットフォームは貴社のシークレットを国外に集中させると同時に、通常の運用の一部として貴社の中国のデータを国境を越えて運びます。到達性チェック——上海からエディターを開けるか——は、このどれも決して見ません;規制対象のデータとそれらのシークレットを国内に保つことだけがそうします。
Bubbleを中国で確実に読み込ませれば、それで解決しませんか?
いいえ。到達性は、本土ユーザーのためにページが描画されるかを決めるだけで、貴社のアプリのデータと接続シークレットがどこに存在するか、あるいは越境のフローがどう統制されるかについては何もしません。レコードとシークレットは依然としてオフショアにあり、PIPLの義務は依然として当てはまります。法令に沿った答えは、規制対象のアプリケーションとエンドユーザーのデータを国内に保ち、いかなる中国向けのアプリやポータルもICP備案し、それを本土の中から合法的に配信することです——それが、貴社がすでに運用するBubbleスタックの前段で、21YunBoxがパートナーとしてはまる場所です。21YunBoxは、いかなる種類の不正な手段も用いず、また勧めません。


