Funktioniert Ironclad in China? Vertragsdaten, PIPL & Data Residency
Ironclad betreibt seine Contract-Lifecycle-Plattform auf US-gehosteter Google Cloud Platform, mit einer EU-Rechenzentrum-Option und ohne Festlandchina-Region — die Verträge, Gegenpartei- und Unterzeichner-PI und E-Signatur-Datensätze, die es hält, kommen also offshore zur Ruhe, ein PIPL-Grenztransfer. Ein Compliance-zuerst-Blick auf die Data-Residency- und PIPL-Fragen, die entscheiden, ob Sie es in China nutzen können.
Funktioniert Ironclad in China?
Ironclads Dashboard öffnet aus China, aber die Verträge, Gegenpartei- und Unterzeichner-PII und E-Signatur-Datensätze, die es hält, ruhen auf US-gehosteter Google Cloud Platform — oder Ironclads EU-Rechenzentrum — nie in Festlandchina, jeder einzelne ist also ein grenzüberschreitender Transfer personenbezogener Information nach PIPL.
Ironclad betreibt die Produktion auf US-gehosteter Google Cloud Platform, mit einem EU-Rechenzentrum als einziger Alternativregion und ohne Festlandchina-Option. Ihre Vereinbarungen, die Gegenpartei- und Unterzeichnernamen, E-Mails und E-Signatur-Identitätsdatensätze auf ihnen und die Verhandlungs- und Genehmigungsspur sind alle personenbezogene Information — und wo ein Vertrag die Ausweisnummer oder Finanzkontodetails eines Unterzeichners trägt, ist diese Teilmenge sensible personenbezogene Information nach PIPL Artikel 28. Weil diese Aufzeichnungen das Festland verlassen, schuldet der Handler (Sie, nicht Ironclad) Mitteilung, gesonderte Einwilligung und einen Transfermechanismus (PIPL Artikel 38–43), und ein CIIO oder Handler mit hohem Volumen schuldet inländische Speicherung, die Ironclads US- und EU-Regionen nicht bieten können. Dies ist eine Risikokarte, kein Urteil — klären Sie die Einzelheiten mit Rechtsbeistand.
Compliance-Momentaufnahme
- ! Verträge & Gegenpartei-/Unterzeichner-PII ruhen auf US-gehosteter Google Cloud (oder EU)
- ! Diese Aufzeichnungen, die das Festland verlassen, sind ein PIPL-Grenztransfer
- ! E-Signatur-Identitätsdatensätze und Verhandlungsdaten sind personenbezogene Information
- ✕ Keine Festlandchina-Region zum Auswählen — US-Standard, EU-Rechenzentrum die einzige Option
- ! CIIO / Handler mit hohem Volumen schulden inländische Speicherung, die Ironclad nicht bieten kann
- ✓ 21YunBox kartiert Exponierung und stellt ICP-beian-pflichtige, inländische Auslieferung & Speicherung auf
Was die offizielle Ironclad-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
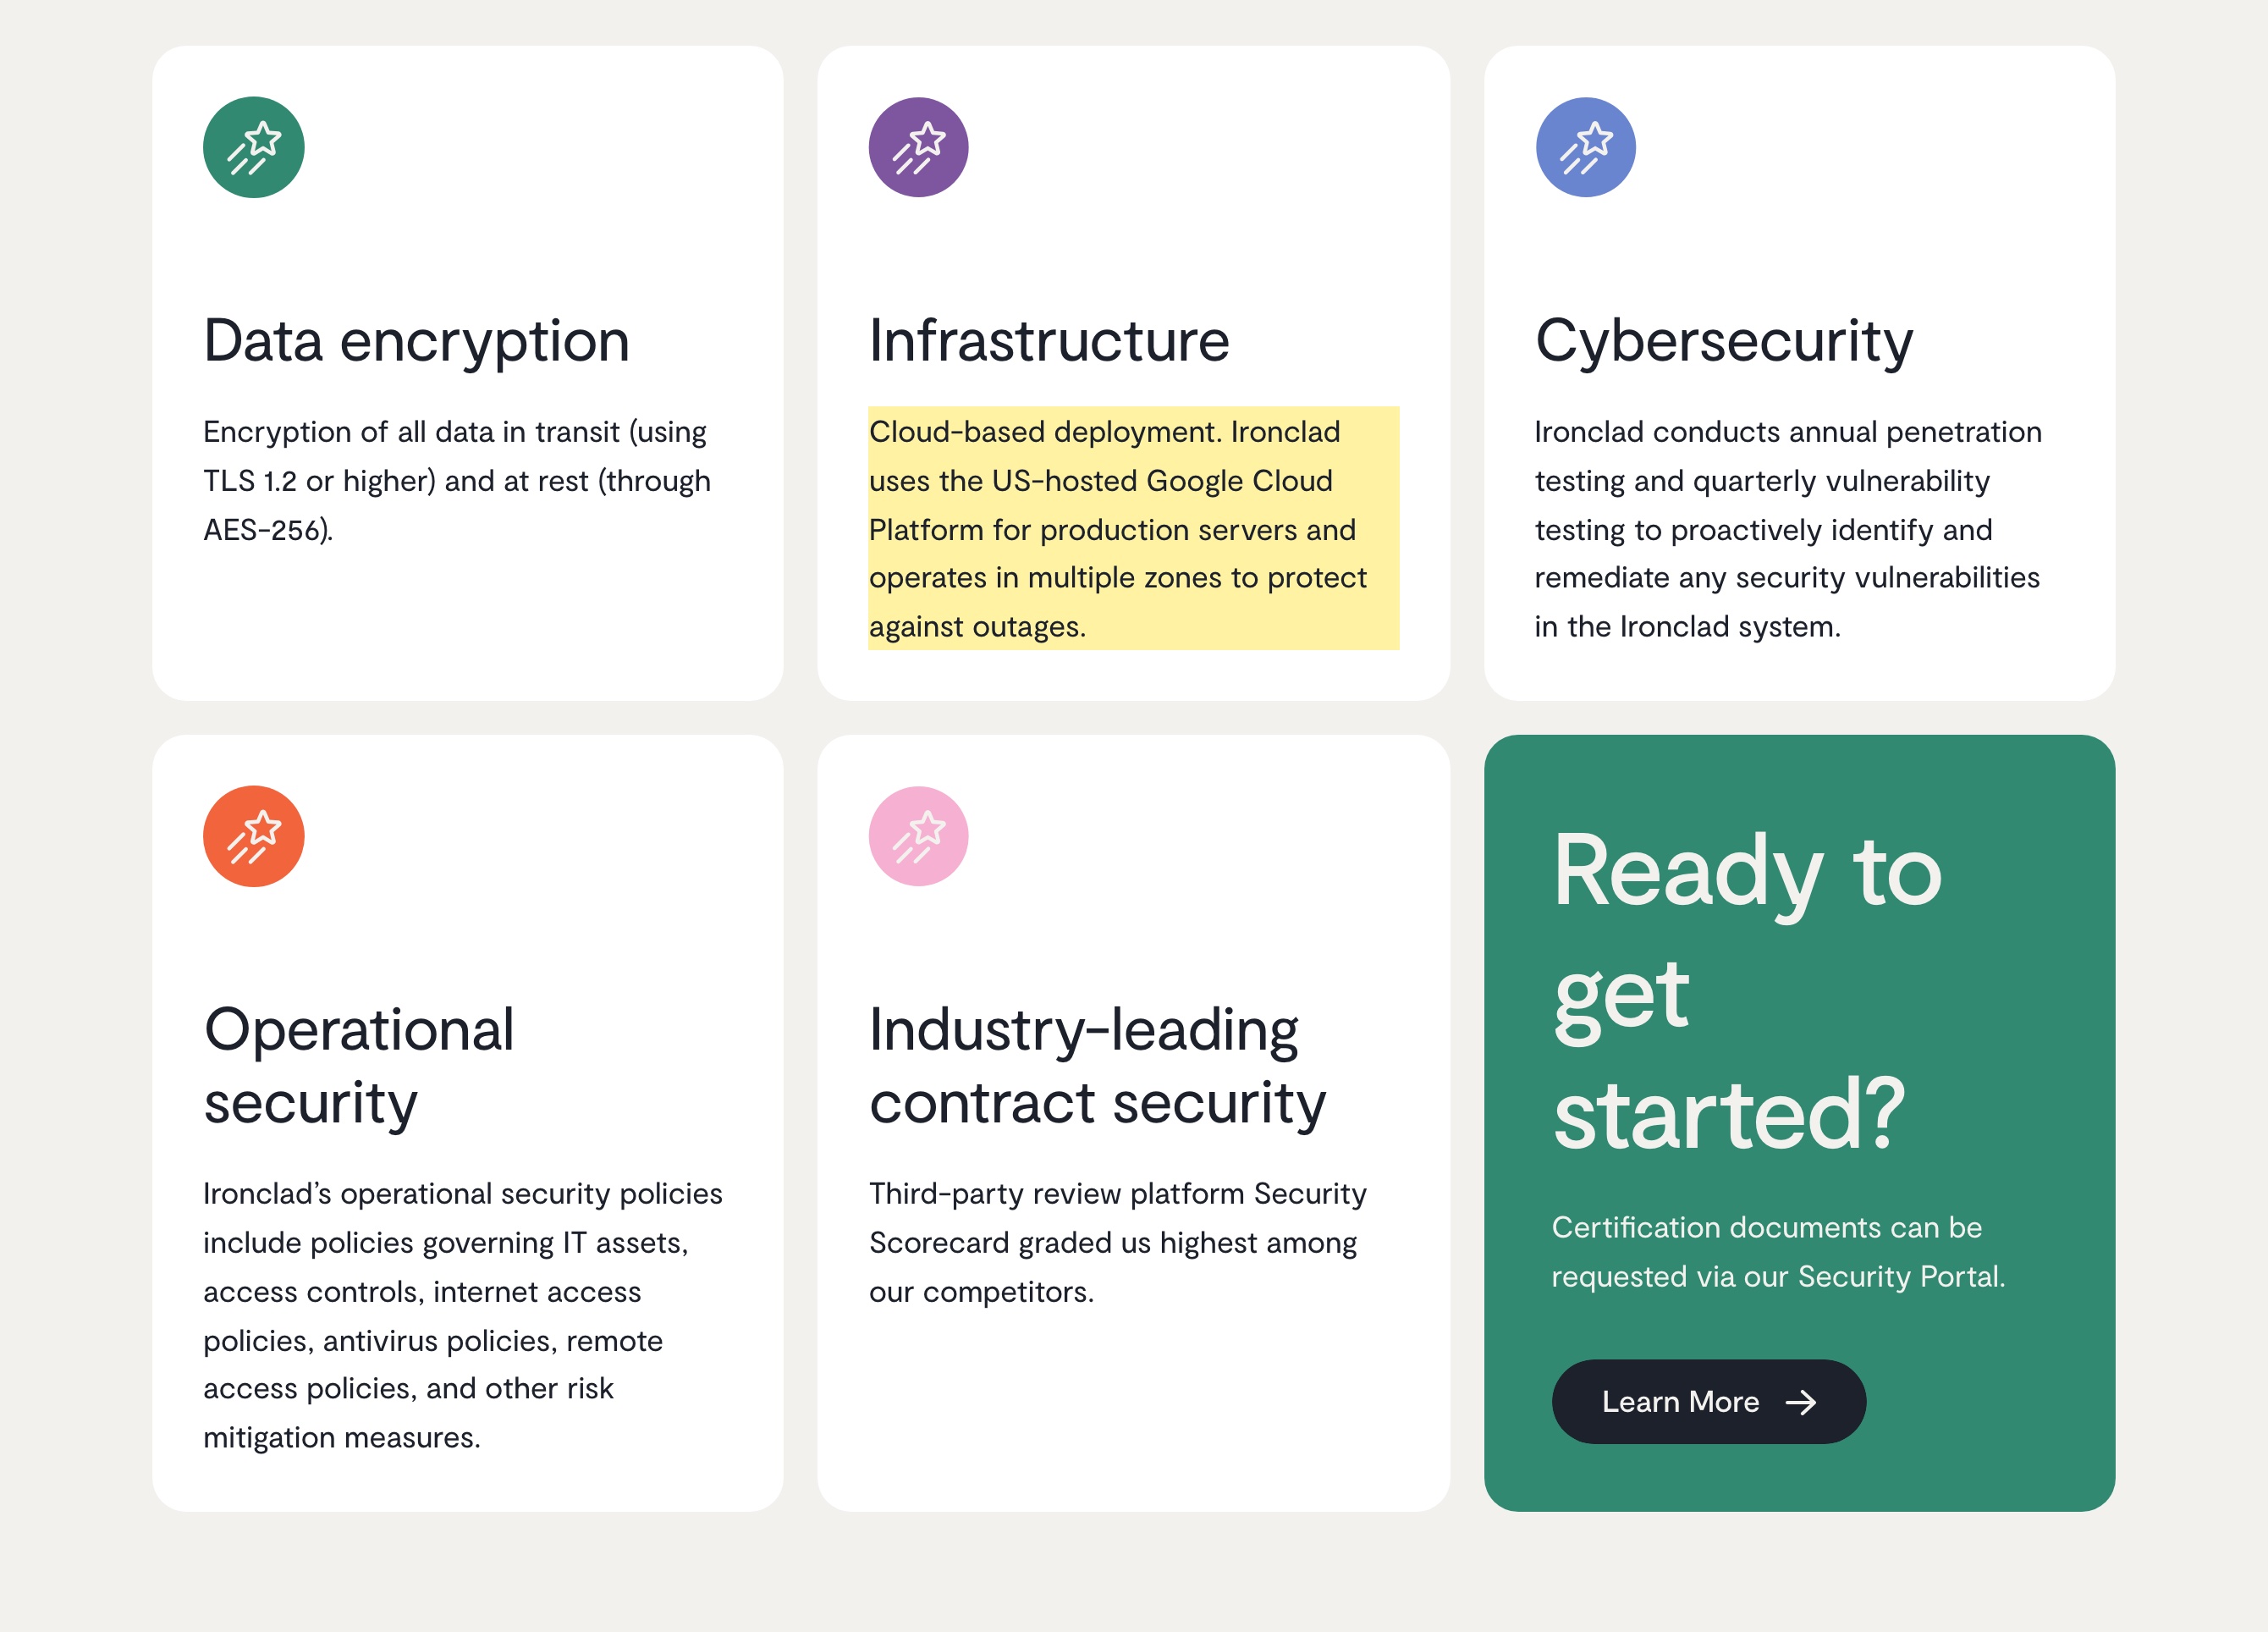
| Ironclad hostet die Produktion auf US-basierter Google Cloud, ohne Festlandchina-Region. Auf seiner eigenen Security-Seite gibt Ironclad an, es „uses the US-hosted Google Cloud Platform for production servers and operates in multiple zones to protect against outages“, und dass es „multiple data center regions from our providers ... while providing the necessary data residency requirements“ nutzt. Keine dieser Regionen ist in Festlandchina — die Seite erwähnt China überhaupt nicht — Verträge und Unterzeichner-Datensätze, die in China erhoben werden, kommen also offshore zur Ruhe, ein grenzüberschreitender Transfer personenbezogener Information nach PIPL (Artikel 38–43). | Ironclad Security page, abgerufen 2026-10-10 |
| Ironclads Unterauftragsverarbeiter-Liste nennt Google Cloud Platform in den USA, plus ein EU-Rechenzentrum — nicht China. Ironclads Seite zugelassener Unterauftragsverarbeiter listet „Google Cloud Platform“ als seinen „Cloud & AI Infrastructure“-Anbieter in den „USA“, mit einem parallelen Eintrag unter einem „CLM Subprocessors — EU Datacenter“-Abschnitt; Amazon Web Services erscheint nur als Host für Ironclads separates Clickwrap-Produkt. Kein aufgeführter Standort ist in Festlandchina, es gibt also keine inländische Region, auf der Vertragsdaten zu speichern oder an die eine ICP-Beian zu binden wäre. | Ironclad approved subprocessors, abgerufen 2026-10-10 |
| Personenbezogene Daten, die China verlassen, sind ein regulierter grenzüberschreitender Transfer, und ein Teil der Vertragsdaten ist sensibel. Nach dem Gesetz zum Schutz personenbezogener Daten ist das Bewegen von in China erhobener personenbezogener Information in Ironclads US- oder EU-Region ein grenzüberschreitender Transfer: der Handler muss Mitteilung geben, gesonderte Einwilligung einholen und einen Transfermechanismus klären — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder Zertifizierung (PIPL Artikel 38–43). Wo ein Vertrag die Behörden-Ausweis- oder Finanzkontodetails eines Unterzeichners trägt, ist das sensible personenbezogene Information nach PIPL Artikel 28, die die Latte weiter hebt. | Personal Information Protection Law of the PRC, Articles 28 and 38–43 |
| Für manche Handler müssen die Daten in China bleiben, und eine China-gerichtete Oberfläche löst eine ICP-Beian aus. Ein Betreiber kritischer Informationsinfrastruktur oder Handler mit hohem Volumen muss in China erhobene personenbezogene Information innerhalb des Festlands speichern (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)) — eine Pflicht, die Ironclads US- und EU-Regionen nicht erfüllen können. Jede China-gerichtete Signier- oder Eingabe-Oberfläche, die tatsächlich von innerhalb des Festlands bedient wird, muss zudem eine ICP-Beian tragen (Staatsrat-Erlass Nr. 292; MIIT-Erlass Nr. 33), an eine Festland-Hosting-Ressource gebunden, die Ironclad nicht bietet. | Cybersecurity Law Article 39 (formerly Article 37); PIPL Article 40; State Council Order No. 292; MIIT Order No. 33 |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Für Teams in Festlandchina ist die Frage zu Ironclad nicht, ob das Contracting-Dashboard öffnet — das tut es — sondern, wo die Aufzeichnungen, die es behält, zur Ruhe kommen dürfen. Ironclad ist eine Contract-Lifecycle-Plattform: es hält Ihre Drittverträge zusammen mit den Gegenpartei- und Unterzeichnernamen, E-Mail-Adressen und E-Signatur-Identitätsdatensätzen, die ihnen angehängt sind, und die Verhandlungs- und Genehmigungsspur um jeden Vertrag. All das ist personenbezogene Information, und wo ein Vertrag die Behörden-Ausweis- oder Finanzkontodetails eines Unterzeichners trägt, ist diese Teilmenge die sensible Art. Ironclad gibt auf seiner eigenen Security-Seite an, dass die Produktion auf US-gehosteter Google Cloud Platform läuft, mit einem EU-Rechenzentrum als einziger Alternative und ohne Festlandchina-Region. Das Dashboard ist also erreichbar, doch jeder Vertrag und jeder Unterzeichner-Datensatz, der an China gebunden ist, kommt offshore zur Ruhe — ein grenzüberschreitender Transfer personenbezogener Information, den Chinas Recht regelt. Die Ladezeit ist das Symptom; die Residency ist die Exponierung.
Ironclad in China auf einen Blick
| Was darüber entscheidet | In Ironclads eigenen Worten — und Chinas Recht |
|---|---|
| Wo die Aufzeichnungen leben | Ironclad „uses the US-hosted Google Cloud Platform for production servers“, und seine Unterauftragsverarbeiter-Liste nennt Google Cloud Platform als seinen „Cloud & AI Infrastructure“-Anbieter in den „USA“, mit einem EU-Rechenzentrum als einziger Alternative. Keine Region ist innerhalb Festlandchinas. |
| Was es hält, und warum es PI ist | Ihre Verträge plus die Gegenpartei- und Unterzeichnernamen, E-Mails und E-Signatur-Identitätsdatensätze auf ihnen und die Verhandlungs-, Genehmigungs- und Audit-Spur — alles personenbezogene Information. Wo ein Vertrag die Behörden-Ausweis- oder Finanzkontodetails eines Unterzeichners trägt, ist diese Teilmenge sensible personenbezogene Information (PIPL Artikel 28). |
| Ihre China-Daten = Grenztransfer | Ein Vertrag, der aus China signiert, hochgeladen oder verhandelt wird und dessen Aufzeichnungen auf Google Cloud in den USA oder der EU ruhen, ist ein grenzüberschreitender Transfer personenbezogener Information. Der Handler — Sie, nicht Ironclad — schuldet Mitteilung, gesonderte Einwilligung und einen Transfermechanismus (PIPL Artikel 38–43). |
| Inländische Speicherpflicht | Ein Betreiber kritischer Informationsinfrastruktur oder Handler mit hohem Volumen muss in China erhobene personenbezogene Information im Festland speichern (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37) — die Novelle des Cybersicherheitsgesetzes von 2025, in Kraft seit 1. Januar 2026, nummerierte den Artikel zur Datenlokalisierung von 37 auf 39 um, Substanz unverändert). Ironclads US- und EU-Regionen können sie nicht erfüllen. |
| Erreichbarkeit ist nicht die Achse | Das Dashboard lädt aus China; das ändert weder, wo die Verträge ruhen, noch, ob der Transfer rechtmäßig ist. Eine China-gerichtete Signier- oder Eingabe-Oberfläche, die tatsächlich von innerhalb des Festlands bedient wird, braucht zudem eine ICP-Beian, an inländisches Hosting gebunden. |
Keine Festland-Region, Ihre Verträge verlassen also das Land
Ironclad ist explizit darüber, wo es läuft. Seine Security-Seite gibt an, dass es „uses the US-hosted Google Cloud Platform for production servers and operates in multiple zones to protect against outages“ und dass es „multiple data center regions from our providers … while providing the necessary data residency requirements“ nutzt. Seine Seite zugelassener Unterauftragsverarbeiter nennt Google Cloud Platform als seinen „Cloud & AI Infrastructure“-Anbieter in den „USA“, mit einer zweiten, EU-Rechenzentrum-Option für das Contract-Lifecycle-Produkt. Keine Seite erwähnt Festlandchina, und keine Region sitzt darin.
Das EU-Rechenzentrum zählt für europäische Residency, aber es tut nichts für China: es ist schlicht ein zweiter offshore gelegener Standort. Wenn also ein Vertrag aus China signiert, hochgeladen oder verhandelt wird, werden die Vereinbarung und die ihr angehängte personenbezogene Information in Speicher in den Vereinigten Staaten oder Europa geschrieben. Nach Chinas Gesetz zum Schutz personenbezogener Daten ist das ein grenzüberschreitender Transfer, und die Pflicht fällt auf den Handler personenbezogener Information — Sie, nicht Ironclad. Sie müssen Mitteilung geben, eine gesonderte Einwilligung für den Auslandstransfer einholen und einen Transfermechanismus klären (PIPL Artikel 38–43).
Für einen Betreiber kritischer Informationsinfrastruktur oder einen Handler mit hohem Volumen gibt es einen härteren Boden: in China erhobene personenbezogene Information muss innerhalb des Festlands gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)) — eine Pflicht, die zwei offshore gelegene Regionen nicht erfüllen können, egal welche Sie wählen.
Was Ironclad hält, ist personenbezogene Information
Streicht man den Workflow weg, ist Ironclad ein Speicher personenbezogener Information. Jede Vereinbarung trägt die Namen, Titel, E-Mail-Adressen und Unterschriften der Menschen auf beiden Seiten; die E-Signatur-Schicht hält fest, wer signiert hat, von wo, und die Identitätsbeweise dahinter; und das Repository behält die Verhandlungshistorie, Genehmigungen und Audit-Spur um jeden Vertrag. Das ist personenbezogene Information in PIPLs Begriffen, und die Pflichten des Handlers haften an ihr in dem Moment, in dem sie die Grenze überschreitet.
Ein Teil davon ist die sensible Art. Wo ein Vertrag die Behörden-Ausweisnummer, Passnummer oder Finanzkontodetails eines Unterzeichners trägt — Routine bei grenzüberschreitenden Deals, Finanzierungen und Arbeitsverträgen — ist diese Teilmenge sensible personenbezogene Information nach PIPL Artikel 28, die einen strengeren Notwendigkeitstest und spezifische Einwilligung verlangt. Und das Volumen summiert sich schnell: ein ausgelastetes Rechtsteam bewegt in einem Jahr die Details Tausender Gegenparteien offshore. Nach den Grenzregeln der CAC vom März 2024 ist ein Nicht-CIIO, der in einem Kalenderjahr die nicht-sensible personenbezogene Information von weniger als 100.000 Einzelpersonen transferiert, von den schwereren Mechanismen befreit; überschreiten Sie diese Linie, handeln Sie als CIIO oder verarbeiten Sie sensible Daten, und eine Sicherheitsbewertung, der Standardvertrag oder Zertifizierung kommen wieder ins Spiel.
Es gibt eine Ironie, die zu benennen ist. Ironclad ist das System, das ein Unternehmen betreibt, um sein Contracting geordnet und verteidigbar zu halten — doch so genutzt wie es ist für China, kann es stillschweigend genau die grenzüberschreitende Exponierung schaffen, die Ihr Rechtsteam zu verwalten existiert.
Die Exponierung zu verengen, schließt die Tür nicht
Die Hebel, die eine SaaS-Contracting-Plattform Ihnen gibt — das EU-Rechenzentrum statt der US-Region zu wählen, Felder zu schwärzen, zu begrenzen, was zu Analytics-Unterauftragsverarbeitern synchronisiert, Aufbewahrung zu straffen — sind alle real und alle wert, genutzt zu werden. Aber sie ändern, was die Grenze überschreitet und wie viel, nicht dass es sie überschreitet. Ironclads EU-Rechenzentrum zu wählen, bewegt die Daten von einer offshore gelegenen Region zu einer anderen; es platziert sie nicht in Festlandchina, und es schafft nicht das inländische Speicherfundament, das ein CIIO oder Handler mit hohem Volumen schuldet. Residency bleibt unberührt.
Dieselbe Unterscheidung regiert jede China-gerichtete Oberfläche. Eine Signierseite, ein Gegenpartei-Eingabeformular oder ein Genehmigungsportal, das tatsächlich Nutzern innerhalb des Festlands bedient wird, löst eine ICP-Beian (ICP 备案) nach Staatsrat-Erlass Nr. 292 und MIIT-Erlass Nr. 33 aus, an eine Hosting-Ressource physisch in China gebunden — etwas, wogegen Ironclads US- und EU-Regionen Ihnen nichts zum Einreichen geben.
Dies ist eine Risikokarte, kein Urteil. Ob Sie eine gesonderte Einwilligung, einen Transfermechanismus, inländische Speicherung, eine ICP-Beian oder eine Kombination schulden, hängt von Ihrer Rechtsperson, Ihren Datenmengen, wie sensibel die Vertragsdaten sind und wer Ihre Nutzer sind ab — wert, mit Rechtsbeistand geklärt zu werden, bevor Sie sich darauf verlassen.
Der rechtmäßige Pfad — kartieren, lokalisieren, ausliefern
Sie betreiben Ironclad weiter. 21YunBox fügt das Stück hinzu, das eine US- und EU-gehostete Contracting-Plattform strukturell nicht kann, als eine rechtskonforme Overlay statt einer Migration — und als Partner für den Stack, den Sie bereits betreiben, kein Wettbewerber zu ihm.
- Kartieren. Unser China-Compliance-Team liest Ihre PIPL-Grenztransfer-, Data-Residency- und sensible-personenbezogene-Information-Pflichten gegen Ihre Rechtsperson, Ihre Vertragsvolumina und wer Ihre Unterzeichner und Gegenparteien sind.
- Lokalisieren. Wir stellen eingewilligte, inländische Verarbeitung und Speicherung für die Aufzeichnungen auf, die auf Festland-Boden bleiben müssen — und, wo die Plattform es unterstützt, eine selbstverwaltete Bereitstellung — sodass die Daten mit einer Residency-Pflicht dort ruhen, wo das Gesetz es verlangt.
- Ausliefern. Jede China-gerichtete Oberfläche — eine Signierseite, ein Eingabeformular, ein Genehmigungsportal — wird über ICP-beian-pflichtige, inländische Infrastruktur ausgeliefert (den 21YunBox Optimizer), vor das Ironclad gesetzt, das Sie bereits nutzen, ohne Neuaufbau und ohne zweite Codebasis.
Das Ergebnis läuft legal und rechtskonform für Ihre Nutzer in China. 21YunBox nutzt oder empfiehlt niemals Umgehung jeglicher Art.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Datenausfuhr-Sicherheitsbewertungs-Maßnahmen
- So erhalten Sie eine ICP-Beian für China
- Chinas Cybersicherheitsgesetz erklärt
Häufige Fragen
Wo speichert Ironclad unsere Verträge und Unterzeichnerdaten — ist etwas davon in Festlandchina?
Nein. Auf seiner eigenen Security-Seite sagt Ironclad, es „uses the US-hosted Google Cloud Platform for production servers“, und seine Unterauftragsverarbeiter-Liste bietet nur eine USA-Region und ein EU-Rechenzentrum — keine Festlandchina-Region. Verträge, Gegenpartei- und Unterzeichner-PII und E-Signatur-Datensätze, die an China gebunden sind, kommen daher offshore zur Ruhe, was sie zu einem grenzüberschreitenden Transfer personenbezogener Information nach PIPL macht: der Handler (Sie, nicht Ironclad) schuldet Mitteilung, gesonderte Einwilligung und einen Transfermechanismus.
Ironclad ist das Werkzeug, das wir zur Vertragsverwaltung nutzen — wie kann es ein Compliance-Risiko in China sein?
Weil Compliance in China davon abhängt, wo die Daten leben, nicht davon, wofür das Werkzeug ist. Eine Contract-Lifecycle-Plattform existiert, um Ihre Vereinbarungen und Genehmigungen in Ordnung zu halten, aber wenn diese Aufzeichnungen — und die Gegenpartei- und Unterzeichner-personenbezogene-Information in ihnen — auf Google Cloud in den USA oder der EU ruhen, haben Sie genau den grenzüberschreitenden Transfer geschaffen, den PIPL reguliert, plus eine Data-Residency-Pflicht, die ein offshore gelegener Speicher für einen CIIO oder Handler mit hohem Volumen nicht erfüllen kann. Das Werkzeug, das Ihr Contracting betreibt, kann eine eigene PIPL-Exponierung schaffen. Behandeln Sie es als ein mit Rechtsbeistand durchzuarbeitendes Risiko.
Kann 21YunBox unser Ironclad-Setup für Festlandchina rechtskonform machen?
Ja — als eine rechtskonforme Overlay, keine Migration. Unser China-Team kartiert die PIPL-Grenztransfer- und Data-Residency-Pflichten, die an den Verträgen und Unterzeichnerdaten haften, die Ironclad hält, für Ihre Rechtsperson, Ihre Datenmengen und Ihre Nutzer; stellt eingewilligte, inländische Speicherung für die Aufzeichnungen auf, die auf Festland-Boden bleiben müssen; und liefert jede China-gerichtete Signier- oder Eingabe-Oberfläche über ICP-beian-pflichtige, inländische Infrastruktur aus, vor dem Ironclad, das Sie bereits betreiben. 21YunBox nutzt oder empfiehlt niemals Umgehung jeglicher Art.


