Funktioniert Icertis in China? Vertragsdaten, PIPL & Data Residency
Icertis Contract Intelligence wird vollständig auf Microsoft Azure gehostet, und Icertis' eigene Datenschutzerklärung sagt, personenbezogene Daten könnten „stored anywhere in the world“ sein — die USA, Indien oder andere Drittländer, nie eine Festlandchina-Region. Ihre Drittverträge und die Gegenpartei-PII darin kommen also offshore zur Ruhe, ein PIPL-Grenztransfer. Ein Blick zuerst auf die Compliance, darauf, wo Ihre Vertragsdaten leben dürfen.
Funktioniert Icertis in China?
Ja — Icertis lädt aus China, aber das ist die leichte Hälfte: sein Vertragsrepository und die personenbezogenen Daten der Gegenparteien darin kommen offshore zur Ruhe, was ein PIPL-Grenztransfer ist, kein Geschwindigkeitsproblem.
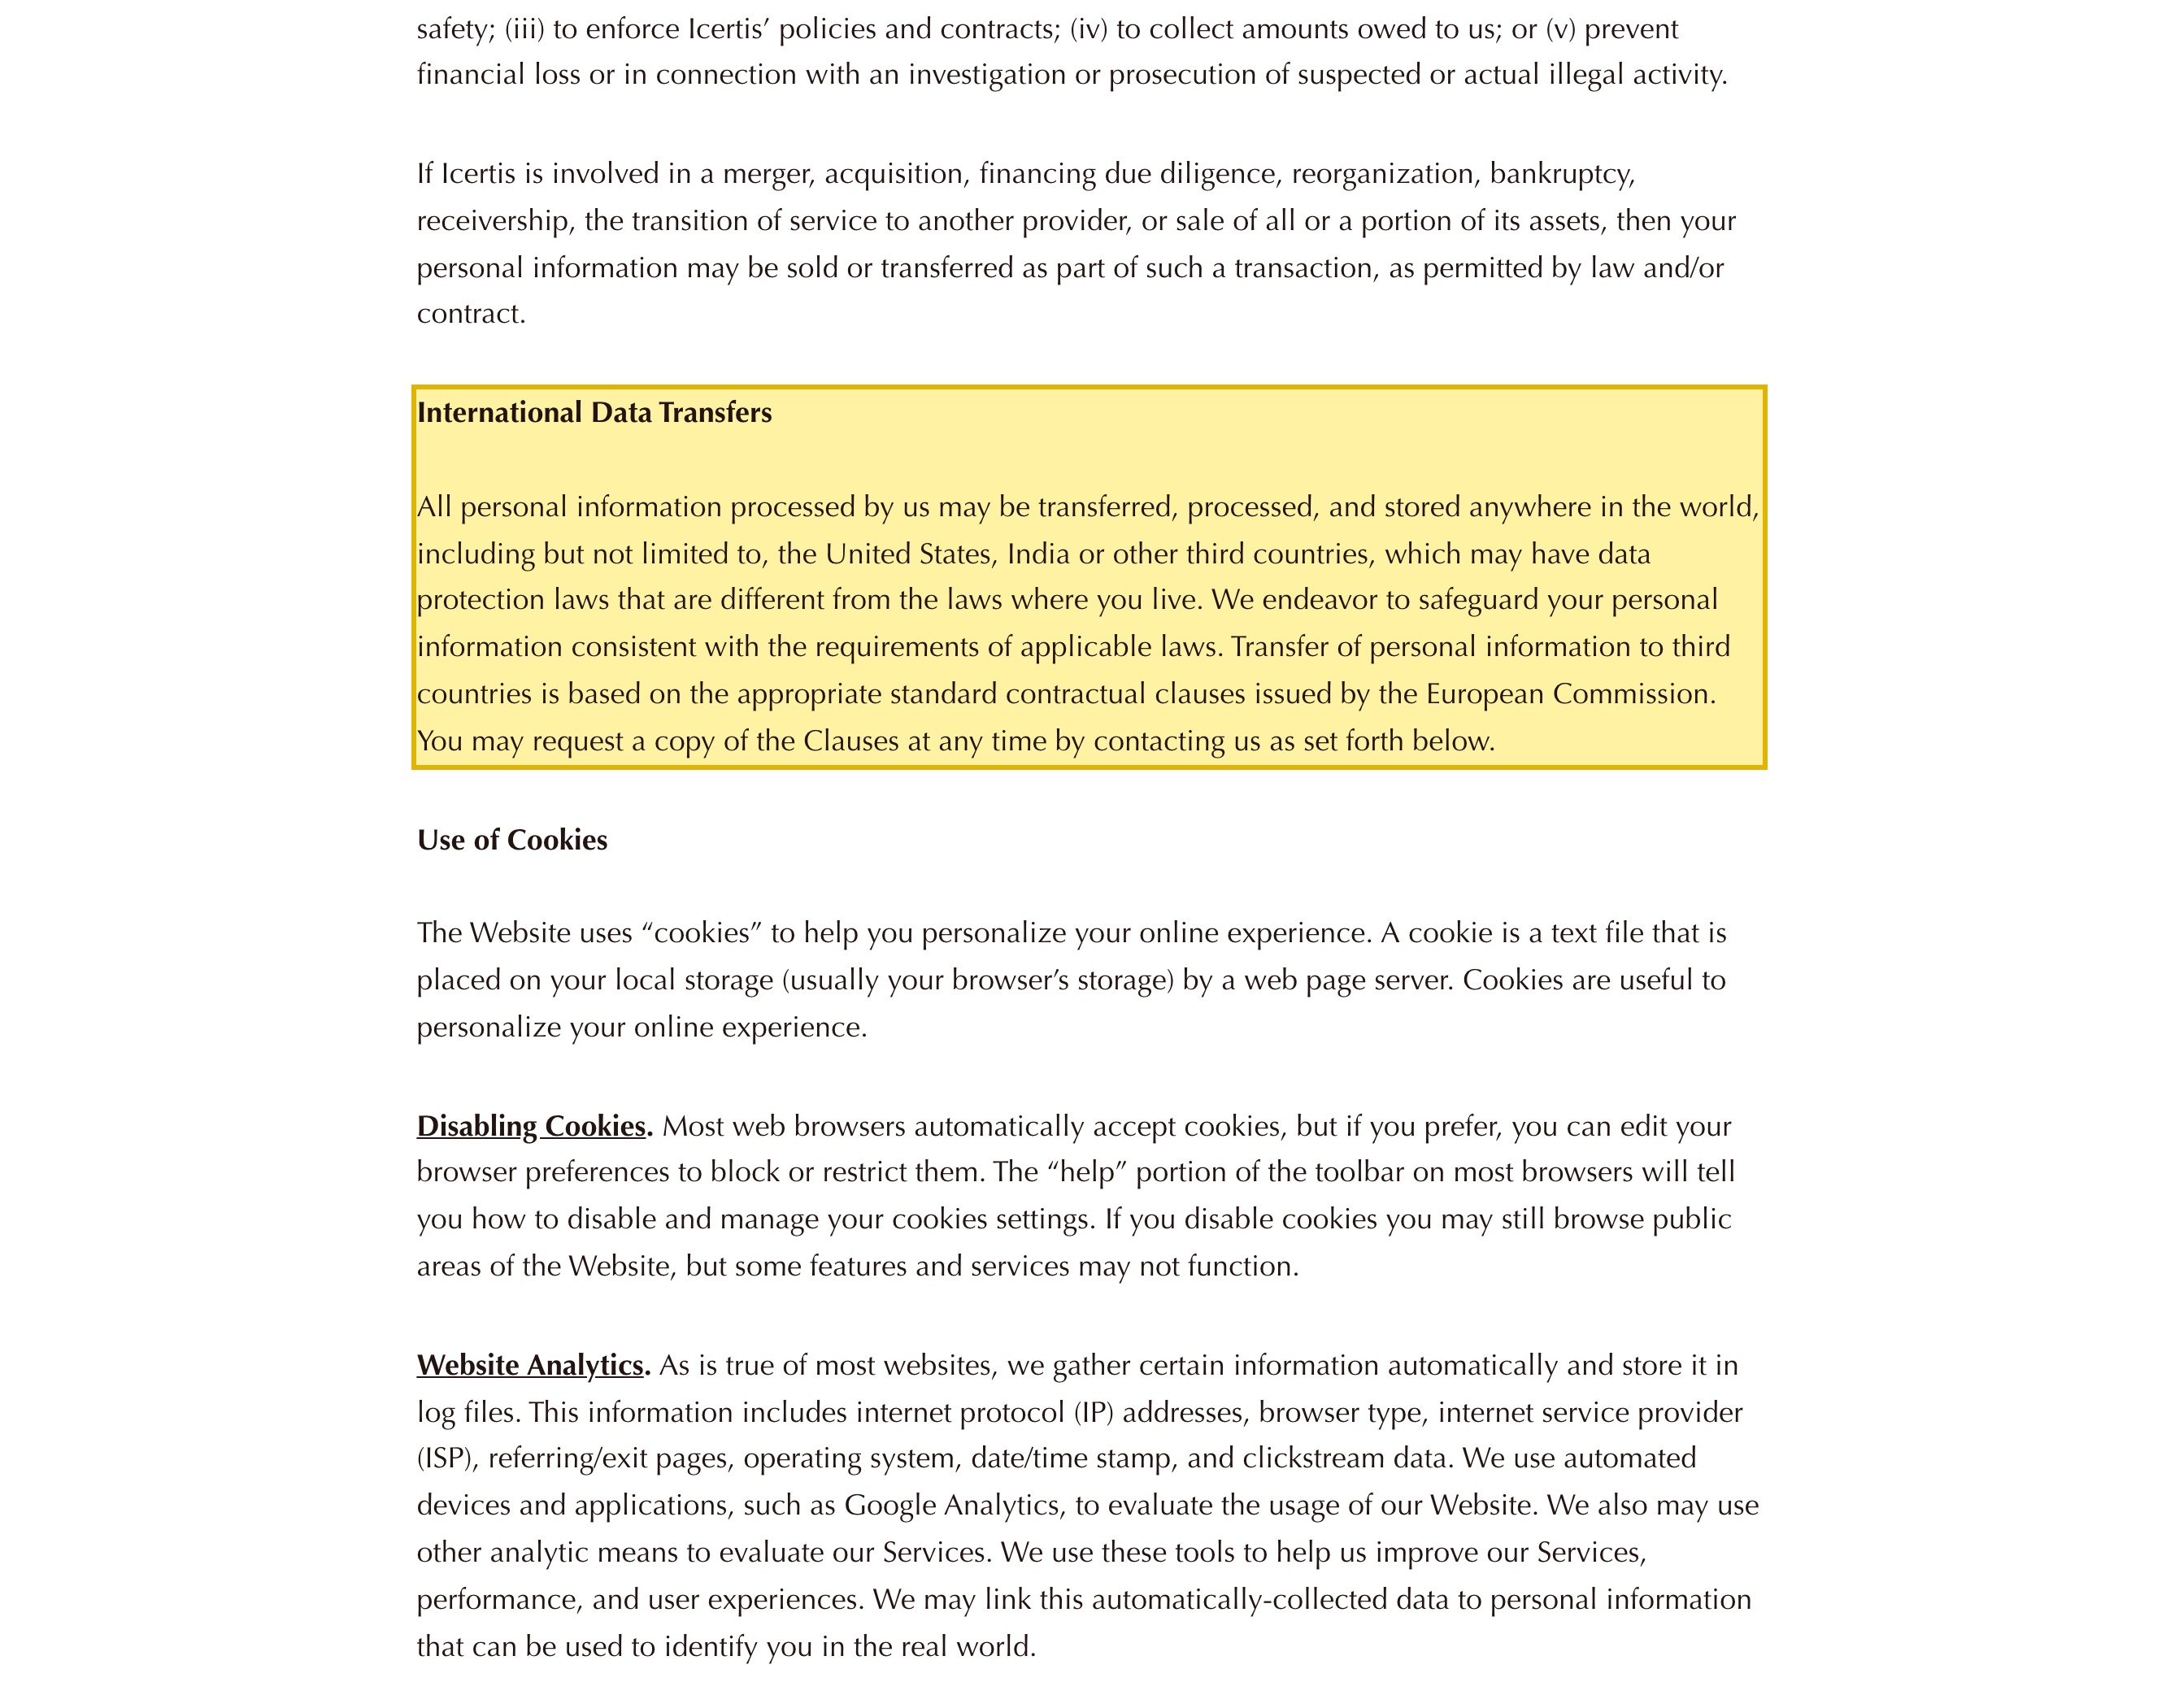
Icertis Contract Intelligence wird vollständig auf Microsoft Azure gehostet, und Icertis' eigene Datenschutzerklärung sagt, die personenbezogene Information, die es verarbeitet, könne „stored anywhere in the world, including but not limited to, the United States, India or other third countries“ — keine in Festlandchina —, während seine Transfers auf EU-Standardvertragsklauseln beruhen, einem europäischen Mechanismus statt einer von Chinas PIPL-Routen. Ein Repository ausgeführter Verträge trägt Identitäten, Kontaktdaten und Kontobedingungen von Gegenparteien und Unterzeichnern — personenbezogene Information, ein Teil davon nach PIPL Artikel 28 sensibel —, Verträge, die in oder mit Bezug auf China erhoben wurden, in eine offshore gelegene Azure-Region zu bewegen, braucht also Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus (Artikel 38–40), und ein CIIO oder Handler mit hohem Volumen schuldet inländische Speicherung (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)). Dies ist eine Risikokarte, kein Urteil — klären Sie die Einzelheiten mit Rechtsbeistand.
Compliance-Momentaufnahme
- ✕ Keine Festlandchina-Region zum Auswählen — das Standard-Azure China (21Vianet) ist eine separate Cloud
- ! ICI wird vollständig auf Azure gehostet; seine Datenschutzerklärung sagt, Daten könnten „überall auf der Welt“ gespeichert werden
- ! Es hält Ihre Drittverträge plus personenbezogene Daten von Gegenparteien und Unterzeichnern
- ! Konto- und Zahlungsbedingungen in Verträgen können nach PIPL Artikel 28 sensible personenbezogene Information sein
- ! Diese Verträge offshore zu speichern ist ein PIPL-Grenztransfer (Artikel 38–40)
- ✓ 21YunBox kartiert Ihre PIPL-Exponierung und stellt ICP-beian-pflichtige, inländische Auslieferung und Speicherung auf
Was die offizielle Icertis-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Icertis' Datenschutzerklärung erklärt, dass „All personal information processed by us may be transferred, processed, and stored anywhere in the world, including but not limited to, the United States, India or other third countries“, und dass „Transfer of personal information to third countries is based on the appropriate standard contractual clauses issued by the European Commission“. Sie nennt keine Festlandchina-Region, und EU-Standardvertragsklauseln sind kein PIPL-Transfermechanismus. | Icertis Privacy Statement — International Data Transfers (zuletzt aktualisiert 25. November 2025) |
| Die Plattform Icertis Contract Intelligence (ICI) wird „hosted entirely on Azure“. Microsoft Azures globale Regionen umfassen kein Festlandchina; das Standard-Azure China ist eine physisch separate Sovereign-Cloud, betrieben von 21Vianet, in die ein Kunde ausdrücklich provisioniert werden muss, und Icertis' öffentliche Materialien beschreiben einen globalen Azure-Fußabdruck statt dieser Cloud. Verträge, die in ICI geladen werden, kommen also in einer offshore gelegenen Azure-Region zur Ruhe. | Microsoft Azure Blog — „Icertis boosts performance over 80 percent and lowers costs on Azure SQL“ (8. Februar 2021) |
| Personenbezogene Information, die in China erhoben und an eine offshore gelegene Region gesendet wird, ist ein grenzüberschreitender Transfer nach Chinas PIPL: Der Handler muss Mitteilung geben, eine gesonderte Einwilligung für den Export einholen und einen Transfermechanismus erfüllen — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder Zertifizierung (Artikel 38–40). Finanzkontodaten in Verträgen sind sensible personenbezogene Information nach Artikel 28 und tragen verschärfte Pflichten. | Gesetz zum Schutz personenbezogener Daten (PIPL), Artikel 28 und 38–40 |
| Ein Betreiber kritischer Informationsinfrastruktur oder ein Handler mit hohem Volumen muss in China erhobene personenbezogene Information im Festland speichern (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)) — eine Pflicht, die eine offshore gelegene Azure-Region nicht erfüllen kann. Eine im Festland bediente Oberfläche (ein Lieferanten- oder Gegenpartei-Portal, eine Eingabe- oder Signierseite) braucht zusätzlich eine ICP-Beian (Staatsrat-Erlass Nr. 292; MIIT-Erlass Nr. 33). | Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37); PIPL Artikel 40; Staatsrat-Erlass Nr. 292; MIIT-Erlass Nr. 33 |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Für ein Rechts-, Beschaffungs- oder Compliance-Team, das Festlandchina bedient, ist die entscheidende Frage zu Icertis nicht, ob der Vertrags-Workspace öffnet — das tut er meist. Es ist, wo die Vereinbarungen darin und die darin genannten Menschen zur Ruhe kommen dürfen. Icertis Contract Intelligence (ICI) ist eine Cloud-Plattform, die vollständig auf Microsoft Azure gehostet wird, und sie hält einiges der sensibelsten Papiere, die ein Unternehmen besitzt: den vollen Bestand seiner Drittverträge zusammen mit den darin genannten Gegenparteien und Unterzeichnern — Identitäten, Titel, Kontaktdetails und Unterschriften — und die kommerziellen, Zahlungs- und Verpflichtungsbedingungen, die in jede Klausel geschrieben sind. Diese Details sind personenbezogene Information, und ein Repository ausgeführter Verträge kann zudem Finanzkonto- und andere sensible Daten tragen. Icertis’ eigene Datenschutzerklärung sagt, die personenbezogene Information, die es verarbeitet, könne „stored anywhere in the world“ sein, und nennt die USA und Indien — nicht eine Festlandchina-Region darunter. Das Dashboard zu erreichen ist die leichte Hälfte; wo die Vertragsdaten landen, ist die Exponierung.
Icertis in China auf einen Blick
| Worüber es entscheidet | In Icertis' eigenen Worten — und Chinas Recht |
|---|---|
| Wo die Vertragsdaten leben | ICI wird „hosted entirely on Azure“, und Icertis' Datenschutzerklärung sagt, die personenbezogene Information, die es verarbeitet, könne „transferred, processed, and stored anywhere in the world, including but not limited to, the United States, India or other third countries“. Keine ist in Festlandchina; das Standard-Azure China (betrieben von 21Vianet) ist eine separate Sovereign Cloud, in die ein Mandant explizit provisioniert werden müsste. |
| Was es hält, und warum es personenbezogen ist | Ein Repository ausgeführter Drittverträge plus die darin genannten Gegenparteien und Unterzeichner — Identitäten, Titel, Kontaktdetails und Unterschriften — und die Zahlungs- und Kontobedingungen in den Klauseln. Diese Details sind personenbezogene Information; Finanzkontodaten sind sensible personenbezogene Information nach PIPL Artikel 28. |
| Die Daten Ihrer China-Gegenparteien und -Mitarbeiter | Verträge und Gegenpartei-PII, die in oder in Bezug auf das Festland erhoben und dann in einer offshore gelegenen Azure-Region gespeichert werden, sind ein grenzüberschreitender Transfer, den PIPL regelt — Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus (Artikel 38–40). |
| Inländische Speicherpflicht | Ein CIIO oder Handler mit großem Volumen muss in China erhobene personenbezogene Information innerhalb des Festlands speichern (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)) — eine Pflicht, die ICIs offshore gelegener Azure-Fußabdruck nicht erfüllen kann. |
| Ist es erreichbar? | Behandeln Sie Erreichbarkeit als die Auslieferungshälfte, nicht als die Frage. Die Exponierung ist, wo die Verträge gespeichert werden, nicht ob der Workspace lädt — und jede China-gerichtete Oberfläche (ein Lieferanten- oder Gegenpartei-Portal, eine Intake- oder Signier-Seite) braucht zudem eine ICP-Beian. |
Keine Festland-Region, Ihre Verträge verlassen also das Land
Icertis Contract Intelligence ist Software-as-a-Service, gehostet — in Microsofts eigenen Worten — „entirely on Azure“. Das macht, wo Ihre Verträge ruhen, zu einer Funktion der Azure-Region, in die Ihr Mandant provisioniert ist, und Icertis’ öffentliche Materialien beschreiben einen globalen Azure-Fußabdruck, keinen Festlandchina-Fußabdruck. Seine Datenschutzerklärung ist ausdrücklich zur personenbezogenen Information, die es als Verantwortlicher handhabt: Diese Daten könnten „transferred, processed, and stored anywhere in the world, including but not limited to, the United States, India or other third countries“. Der Vertragsinhalt, den Sie laden, wird separat behandelt — die Erklärung merkt an, sie „does not apply to personal information that the Platform processes on behalf of an Icertis subscriber (‘Subscriber Data’)“, die „the Platform will process … only in accordance with the documented instructions of the Icertis’ subscriber as set forth in the applicable contract“. So oder so sitzt das Ziel außerhalb des Festlands: Standard-Azure China ist eine physisch separate Sovereign Cloud, betrieben von 21Vianet, mit eigenen Konten und Portal, in die ein Kunde explizit provisioniert werden muss — und nichts Öffentliches deutet darauf hin, dass Icertis sie anbietet. Für einen CIIO oder Handler mit großem Volumen muss in China erhobene personenbezogene Information innerhalb des Festlands gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37, umnummeriert durch die Novelle des Cybersicherheitsgesetzes von 2025, die am 1. Januar 2026 in Kraft trat, mit unveränderter Substanz)) — ein Boden, den eine offshore gelegene Azure-Region nicht erfüllen kann, und der Punkt, an dem jede im Festland bediente Oberfläche zudem eine ICP-Beian auslöst (Staatsrat-Erlass Nr. 292; MIIT-Erlass Nr. 33).
Ein Vertrags-Repository ist personenbezogene Information — und einiges davon ist sensibel
Eine Contract-Lifecycle-Plattform ist kein Aktenschrank anonymer Dokumente. Jede ausgeführte Vereinbarung trägt die Identität, den Titel, die Kontaktdetails und Unterschrift der Gegenpartei und des Unterzeichners; die Verhandlungshistorie zeichnet auf, wer was wann sagte; und die Klauseln selbst halten Preise, Bank- und Kontobedingungen und die Pflichten, die jede Seite schuldet. Diese Identifikatoren sind personenbezogene Information, und Bankkonto- und Zahlungsdetails sind sensible personenbezogene Information nach Artikel 28 nach chinesischem Recht — wobei Arbeits-, Vergleichs- oder Streitverträge noch mehr sensiblen Inhalt einziehen können. Weil diese personenbezogene Information in oder in Bezug auf das Festland erhoben wird und in einer offshore gelegenen Azure-Region zur Ruhe kommt, behandelt das Gesetz zum Schutz personenbezogener Daten den Schritt als grenzüberschreitenden Transfer: Der Handler — Sie, der Icertis-Abonnent, nicht Icertis — muss Mitteilung geben, eine gesonderte Einwilligung für die Ausfuhr einholen und einen rechtmäßigen Mechanismus absolvieren, sei es die CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder Zertifizierung (PIPL Artikel 38–40). Icertis stützt seine eigenen Transfers auf „the appropriate standard contractual clauses issued by the European Commission“ — eine europäische Route, die nichts tut, um Chinas PIPL-Mechanismen zu erfüllen.
Die Exponierung zu verengen schließt die Tür nicht
Icertis gibt Ihnen echte Hebel, um zu schrumpfen, was die Grenze überschreitet — aber keiner davon bewegt die Grenze. Weil ICI SaaS auf Azure ist, gibt es keine kundenbetriebene, On-Premises-Festland-Bereitstellung als Rückfalloption; was Sie tun können, ist, Ihren Mandanten an eine bestimmte Azure-Region zu pinnen, Felder zu maskieren oder zu redigieren und zu minimieren, was Sie laden. Jede dieser Änderungen ändert was die Grenze überschreitet und wie viel, nicht dass sie sie überschreitet: Die Regionswahl ist eine Auswahl unter offshore gelegenen Azure-Regionen, von denen jede weiterhin offshore von China ist, Data Residency bleibt also unberührt, und der grenzüberschreitende Transfer geschieht weiterhin. Ein sensibles Feld zu säubern verengt die Artikel-28-Exponierung innerhalb eines gegebenen Vertrags; es hält den Vertrag nicht im Festland. Dies ist eine Risikokarte, kein Urteil: Ob Sie einen Transfermechanismus, eine gesonderte Einwilligung, inländische Speicherung, eine ICP-Beian oder eine Kombination davon schulden, hängt davon ab, was Ihre Verträge tatsächlich enthalten, wie viel davon personenbezogen ist, von Ihrer Rolle als Handler und wessen Daten es sind — es lohnt sich, das mit Rechtsbeistand zu klären, bevor Sie Festland-Verträge in einen offshore gelegenen Mandanten leiten.
Der rechtmäßige Pfad — kartieren, lokalisieren, ausliefern
Sie müssen Icertis nicht herausziehen, um es für Festlandchina rechtskonform zu betreiben. 21YunBox ist eine rechtskonforme Overlay, keine Migration — und ein Partner für die Plattform, die Sie bereits betreiben, kein Wettbewerber zu ihr. Es gibt drei Schritte, und sie passen zusammen.
Kartieren. Unser China-Compliance-Team liest die PIPL-Grenztransfer-, Data-Residency-, Sensibel-PI- und ICP-Pflichten gegen Ihre Rechtsperson, Ihre Vertragsvolumina und wessen Daten diese Verträge tragen — sodass Ihre Exponierung aufgeschrieben ist, bevor irgendetwas umverdrahtet wird.
Lokalisieren. Wo Verträge oder Gegenpartei-Datensätze auf Festland-Boden bleiben müssen, stellen wir eingewilligte, inländische Verarbeitung und Speicherung für sie auf, sodass die Daten, die in China bleiben müssen, in China bleiben — während das Icertis, das Ihr Team bereits nutzt, genau dort bleibt, wo es läuft.
Ausliefern. Für jede China-gerichtete Oberfläche — ein Lieferanten- oder Gegenpartei-Portal, ein Intake-Formular, eine Signier- oder Freigabe-Seite — stellt der 21YunBox Optimizer ICP-beian-pflichtige, inländische Auslieferung vor dem Stack bereit, den Sie bereits betreiben, ohne Neuaufbau und ohne zweite Codebasis. 21YunBox nutzt oder empfiehlt niemals Umgehung jeglicher Art; der ganze Sinn ist ein rechtmäßiger, eingereichter, inländischer Pfad.
Das Ziel ist einfach: Ihre Vertragsoperationen laufen für Ihre Nutzer in China legal und rechtskonform.
Compliance-Einschätzung anfordern →
Weiterführend:
- So erhalten Sie eine ICP-Beian für China
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz und Datenlokalisierung
- Chinas Datenausfuhr-Sicherheitsbewertungs-Maßnahmen
Häufige Fragen
Hat Icertis ein Rechenzentrum oder eine Region in Festlandchina?
In Icertis' öffentlichen Materialien erscheint keine Festlandchina-Region. Icertis Contract Intelligence wird vollständig auf Microsoft Azure gehostet, und Icertis' Datenschutzerklärung sagt, die personenbezogene Information, die es verarbeitet, könne „überall auf der Welt“ gespeichert werden, und nennt die Vereinigten Staaten und Indien. Das Standard-Azure China ist eine physisch separate Sovereign-Cloud, betrieben von 21Vianet, mit eigenen Konten und eigenem Portal, in die ein Kunde ausdrücklich provisioniert werden müsste — nichts Öffentliches deutet darauf hin, dass Icertis sie anbietet. Die Verträge und Gegenpartei-Daten, die Sie laden, kommen also in einer offshore gelegenen Azure-Region zur Ruhe.
Ist es ein Compliance-Problem, dass unsere Verträge und Gegenpartei-Daten China in Icertis verlassen?
Behandeln Sie es als ein mit Rechtsbeistand einzuschätzendes Risiko, kein pauschales Ja oder Nein. Ein Vertragsrepository hält Identitäten, Kontaktdaten und Unterschriften von Gegenparteien und Unterzeichnern — personenbezogene Information — plus Konto- und Zahlungsbedingungen, die nach PIPL Artikel 28 sensible personenbezogene Information sein können. Daten, die in oder mit Bezug auf China erhoben wurden, in eine offshore gelegene Azure-Region zu bewegen, ist ein grenzüberschreitender Transfer nach PIPL, der Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus braucht, und ein CIIO oder Handler mit hohem Volumen muss diese Daten zudem im Festland speichern. Icertis stützt seine eigenen Transfers auf EU-Standardvertragsklauseln, die Chinas PIPL-Mechanismen nicht erfüllen.
Kann 21YunBox unser Icertis-Setup für China rechtskonform machen?
Ja. Unser China-Compliance-Team kartiert Ihre PIPL-Grenztransfer- und Data-Residency-Exponierung für Ihre Rechtsperson, Ihre Vertragsvolumina und wessen Daten diese Verträge tragen, und stellt dann einwilligungsbasierte, inländische Speicherung für die Datensätze auf, die auf Festland-Boden bleiben müssen, sowie ICP-beian-pflichtige, inländische Auslieferung für jede China-gerichtete Oberfläche — ein Lieferanten- oder Gegenpartei-Portal, eine Eingabe- oder Signierseite — vor dem Icertis, das Sie bereits betreiben. Wir migrieren Icertis nicht; wir fügen die rechtmäßige inländische Schicht hinzu, die die gehostete Plattform nicht bieten kann. 21YunBox nutzt oder empfiehlt niemals Umgehung jeglicher Art.


