VMware Horizon은 중국에서 작동하나요? 데이터 레지던시, ICP & 국경 간 규칙
VMware Horizon(이제 Omnissa)은 귀사 직원의 가상 데스크톱을 돌립니다, 그러니 중국 질문은 로그인이 로드되는지가 아니라 — 데스크톱 VM, 사용자가 여는 파일, 관리 플레인이 어디 사는지입니다. 본토 데이터센터의 온프레미스 Horizon은 그 데이터를 거주로 유지합니다; 클라우드 관리 컨트롤 플레인은 그것을 PIPL 아래 해외로 라우팅합니다. Horizon의 레지던시·PIPL 국경 간·MLPS·ICP 의무를 컴플라이언스 우선으로 봅니다.
VMware Horizon은 중국에서 작동하나요?
귀사가 중국에서 VMware Horizon을 돌릴 수 있는지는 속도가 아니라 데이터 레지던시 질문입니다. 상하이에서의 탐침은 귀사에게 로그인 화면이 로드된다 말할 뿐; 그것은 가상 데스크톱, 귀사 직원이 여는 파일, 관리 플레인이 어디 살도록 허락되는지에 관해 아무것도 말하지 않습니다.
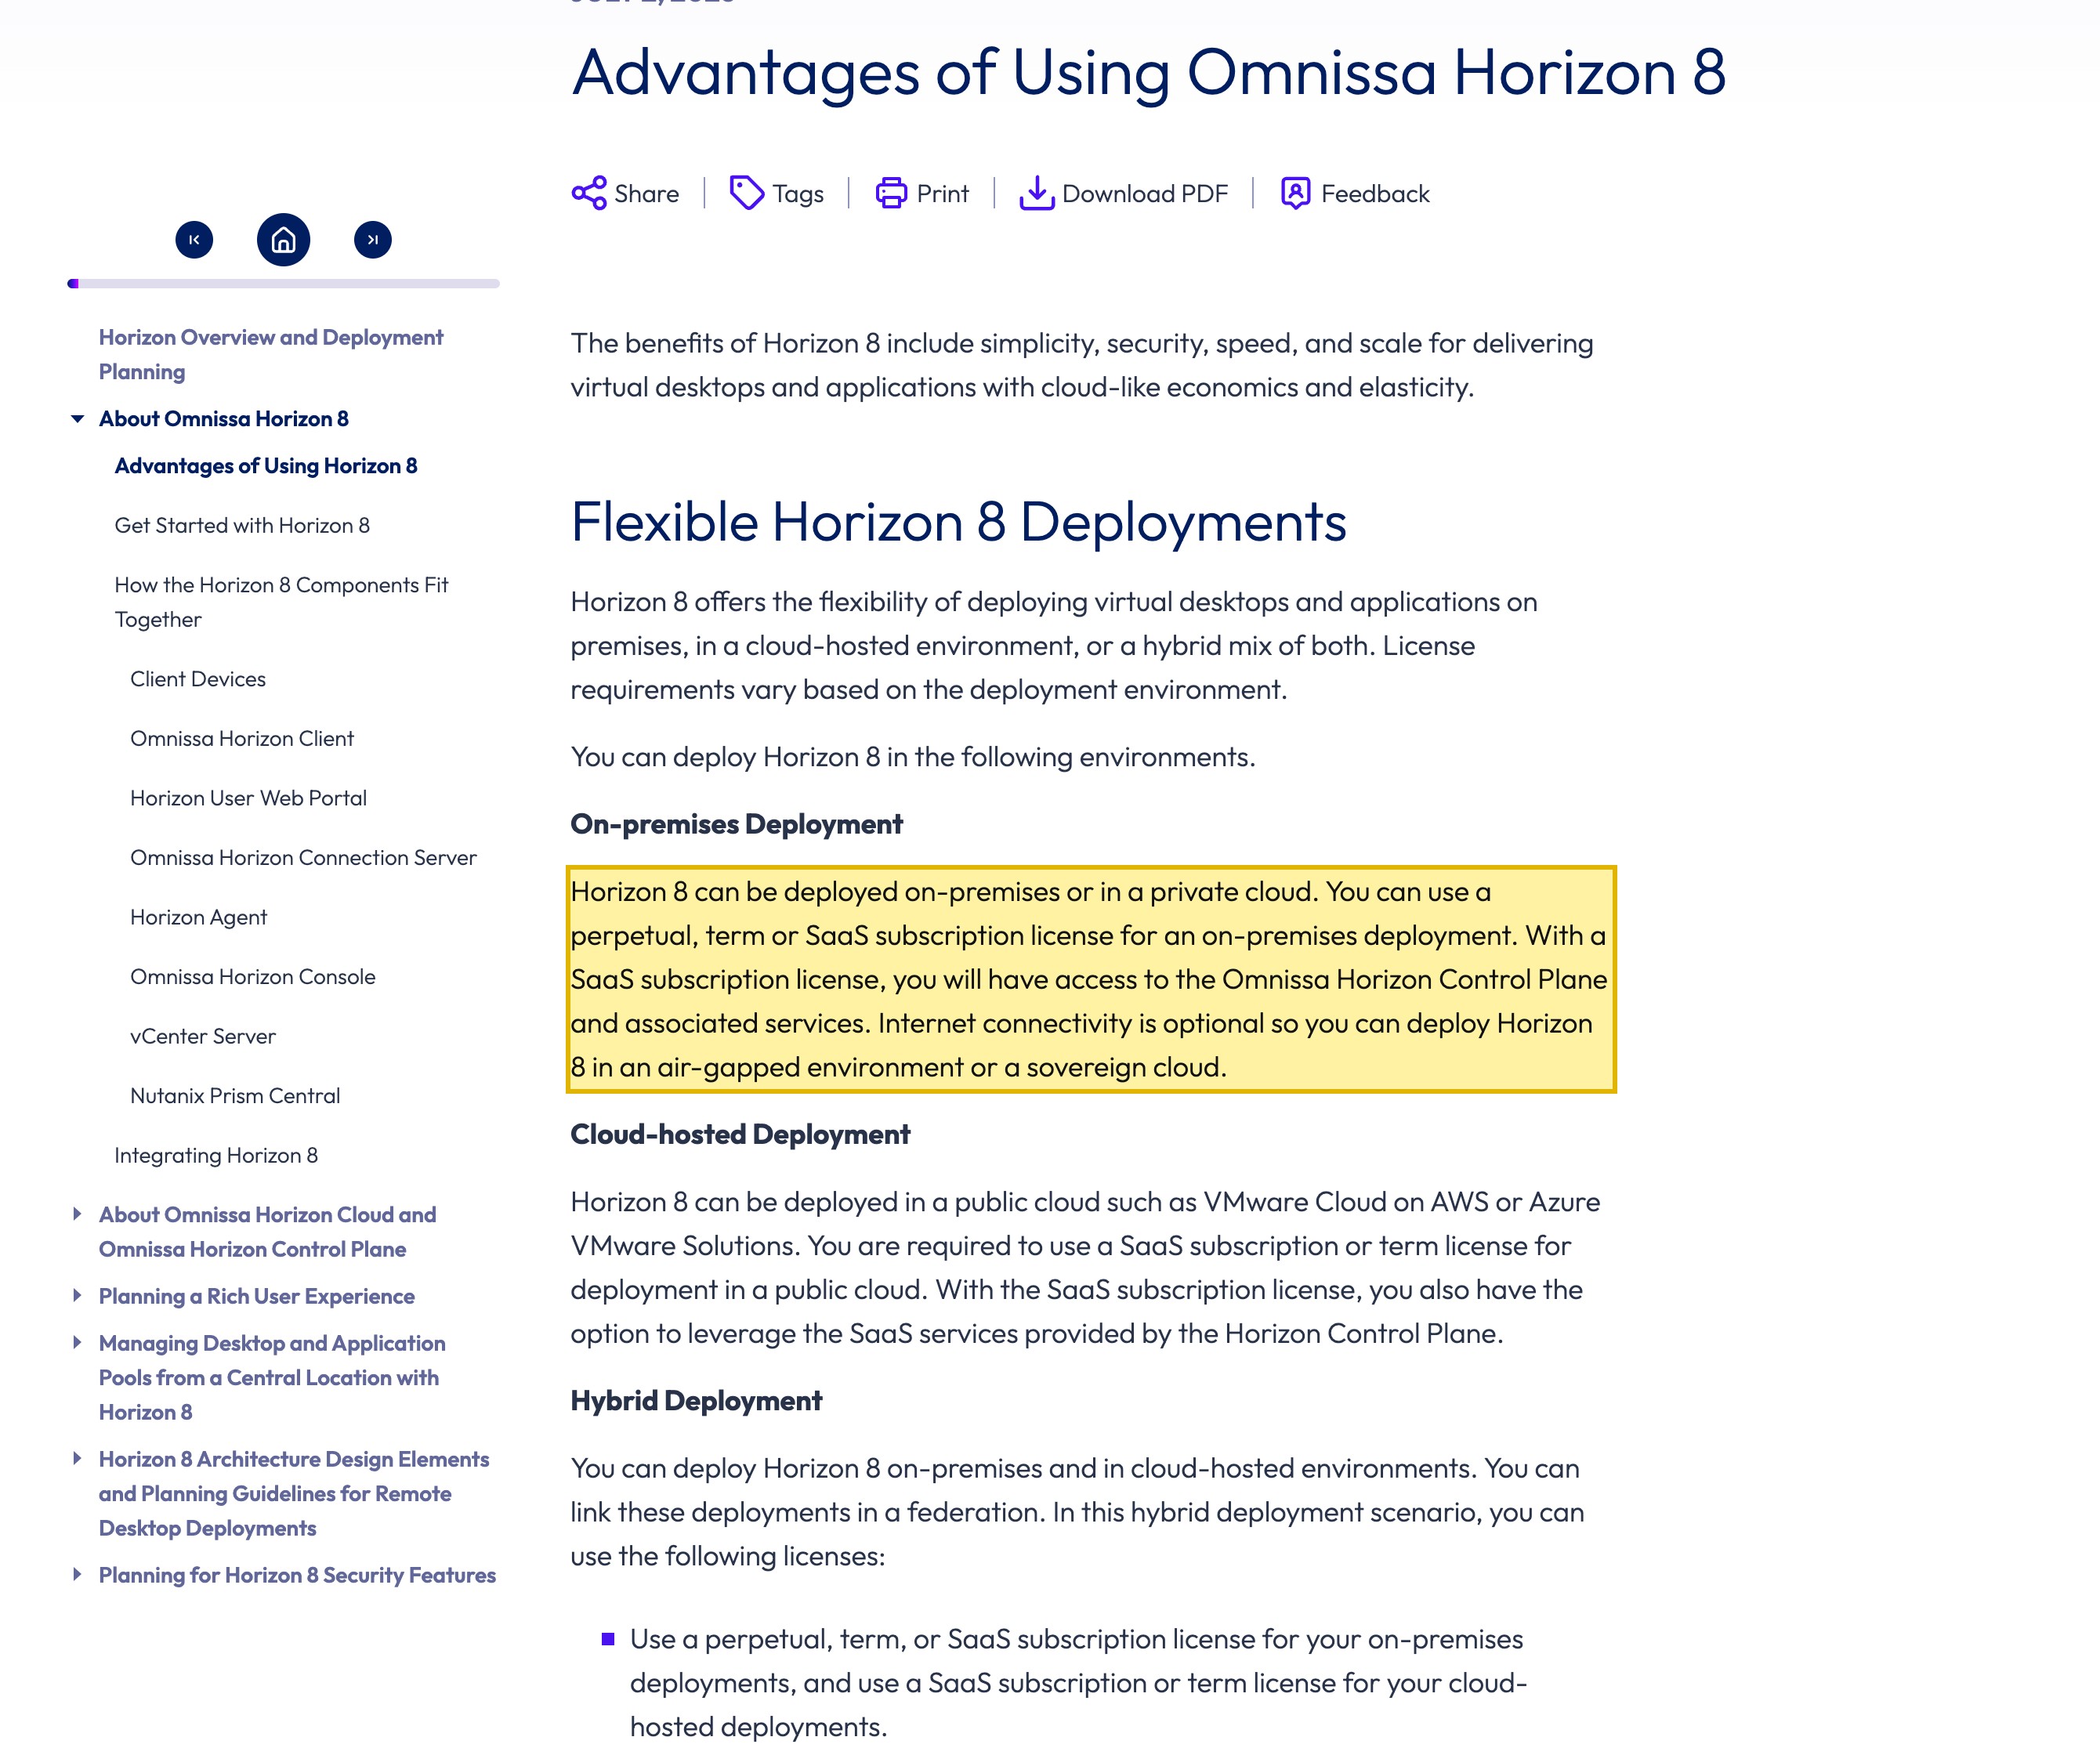
Horizon(이제 Omnissa)은 귀사 직원의 가상 데스크톱과 앱을 전달하니, Horizon 에스테이트는 직원 개인정보와 각 사용자가 여는 어떤 파일이든 — 더해 사용자 디렉터리와 세션 데이터 — 을 집중시킵니다. 그것이 어디 쉬는지는 귀사가 어떻게 배치하는지로 정해집니다. Omnissa 자사 문서로, "Horizon 8 can be deployed on-premises or in a private cloud" — 에어갭이나 소버린 클라우드에서도 — 그러니 본토 안 온프레미스 배치는 데스크톱과 그 데이터를 거주로 유지합니다. 노출은 클라우드 관리 쪽입니다: SaaS 구독 Horizon Control Plane, Horizon Cloud, 또는 퍼블릭 클라우드 리전이 디렉터리·세션·텔레메트리 데이터를 해외로 라우팅할 수 있습니다 — 본토 리전 없는 서비스가 고칠 수 없는 PIPL 국경 간 이전. 본토 사용자를 위해 플랫폼을 돌리는 것은 또한 MLPS 의무를 가져오고, 중국향 접근 포털은 ICP 비안을 집니다.
이는 판정이 아니라 리스크 그림입니다 — 귀사 의무는 귀사 역할, 귀사 데이터 볼륨, 귀사가 어떻게 배치하는지로 갈립니다. 저희 중국 팀이 귀사 Horizon 레지던시 노출을 함께 매핑해 드립니다 →
컴플라이언스 스냅샷
- ! 도달 가능성은 테스트가 아님 — 가상 데스크톱의 데이터는 클러스터가 도는 어디든 쉼
- ! 가상 데스크톱은 직원 개인정보에 더해 각 사용자가 여는 어떤 파일이든 집중시킴
- ! 클라우드 관리 컨트롤 플레인은 세션·디렉터리 데이터를 PIPL 아래 해외로 라우팅할 수 있음
- ! VDI 플랫폼을 돌리는 것은 시스템 운영자인 귀사에게 MLPS 의무를 가져옴
- ! 중국향 가상 데스크톱 접근 포털은 ICP 비안을 짐
- ✓ 레버: 데스크톱과 데이터가 거주하도록 Horizon을 본토 데이터센터에 온프레미스로 돌림
VMware Horizon 공식 문서가 중국에 대해 말하는 것
| 사실 | 1차 출처 |
|---|---|
| Omnissa 자신의 말로: "Horizon 8 can be deployed on-premises or in a private cloud,"이고 "you can deploy Horizon 8 in an air-gapped environment or a sovereign cloud." 귀사가 인프라를 고르므로, 온프레미스 Horizon 배치는 중국 본토 데이터센터 안에서 돌 수 있고, 가상 데스크톱과 그것들이 보유하는 데이터를 국내에 유지합니다. | Omnissa Docs — Advantages of Using Omnissa Horizon 8, retrieved 2026-10-15 |
| Horizon은 또한 클라우드 관리 형태를 가집니다. Omnissa의 문서는 "with a SaaS subscription license, you will have access to the Omnissa Horizon Control Plane and associated services,"라, 그리고 "Horizon 8 can be deployed in a public cloud such as VMware Cloud on AWS or Azure VMware Solutions."라 언급합니다. 그 클라우드 관리와 퍼블릭 클라우드 경로는 관리, 디렉터리, 세션 데이터를 본토 밖 인프라에 둘 수 있습니다 — 거주 레버가 아니라 거버넌스할 라우팅. | Omnissa Docs — Advantages of Using Omnissa Horizon 8, retrieved 2026-10-15 |
| 중국의 사람을 서비스하는 Horizon 에스테이트가 디렉터리, 세션, 또는 텔레메트리 데이터를 해외 컨트롤 플레인이나 퍼블릭 클라우드 리전으로 보낼 때, 그 개인정보를 해외에 보유하는 것은 PIPL(제38~40조)상 국경 간 이전입니다: 취급자는 고지, 별도 동의, 한 이전 메커니즘 — CAC 안전성 평가, CAC 표준계약, 또는 인증 — 을 집니다. | PIPL Articles 38–40 (cross-border transfer of personal information) |
| 핵심정보인프라 운영자나 대량 취급자는 중국 개인정보를 본토에 저장해야 합니다 — PIPL 제40조와 사이버보안법 제39조(구 제37조)(2026년 1월 1일 발효된 2025년 개정이 재번호, 실질 불변). 국내 VDI를 운영하는 것은 또한 시스템을 돌리는 누구에게든 등급 사이버보안 보호(MLPS) 의무를 가져오고, 본토향 접근 포털은 ICP 비안을 집니다. | Cybersecurity Law Article 39 (formerly Article 37); PIPL Article 40 |
21YunBox 컴플라이언스 팀이(가) 2026년 10월 15일에 출처를 확인했습니다.
본토 중국을 서비스하는 회사에, VMware Horizon(이제 Omnissa)에 관한 결정 질문은 로그인 화면이 빨리 그려지는지나 연결 브로커가 도달 가능한지가 아닙니다 — 둘 다 일상적 전달 사안입니다. 그것은 귀사 직원의 가상 데스크톱, 그들이 그 안에서 여는 파일, 그리고 그것을 관리하는 플레인이 어디 와서 쉬도록 허락되는지입니다. Horizon은 VDI이자 최종 사용자 컴퓨팅 플랫폼입니다: 그것은 귀사 직원에게 전체 가상 데스크톱과 발행된 애플리케이션을 서비스하고, 그 세션은 직원 개인정보를 각 사용자가 근무일 동안 여는 어떤 문서, 기록, 고객 데이터와 함께 집중시킵니다. Horizon은 레지던시 선의 반대쪽에 앉는 두 형태로 배송됩니다. 온프레미스 Horizon 8은 귀사 자신의 데이터센터나 프라이빗 클라우드에서 돕니다 — 귀사가 통제하는 인프라, 중국 본토 안일 수 있는. 클라우드 관리 형태 — SaaS 구독 Horizon Control Plane, Horizon Cloud, 퍼블릭 클라우드 배치 — 는 관리, 디렉터리, 세션 데이터를 Omnissa나 퍼블릭 클라우드가 운영하는 인프라에 둡니다. 그러니 “VMware Horizon은 중국에서 작동하나?”는 실제로 데스크톱과 그 데이터가 어디 사는지에 관한 질문이고, 그것은 밀리초가 아니라 데이터 레지던시에 달렸습니다.
한눈에 보는 중국에서의 VMware Horizon
| 무엇이 결정하나 | Horizon 자신의 표현으로 — 그리고 중국 법으로 |
|---|---|
| 그것이 무엇인가 | 가상 데스크톱과 발행된 앱을 전달하는 VDI이자 최종 사용자 컴퓨팅 플랫폼. 그것은 두 형태로 돕니다: 귀사 자신의 데이터센터나 프라이빗 클라우드의 온프레미스 Horizon 8(Omnissa는 그것이 "in an air-gapped environment or a sovereign cloud"에서도 돌 수 있다 언급), 그리고 클라우드 관리 형태 — SaaS 구독 Horizon Control Plane, Horizon Cloud, 그리고 VMware Cloud on AWS나 Azure VMware Solutions 같은 퍼블릭 클라우드 배치. |
| 그것이 보유하는 것, 그리고 왜 그것이 개인정보인가 | 모든 가상 데스크톱은 한 직원의 작업 환경입니다: 그것은 그 사람의 계정·세션 데이터에 더해 그들이 여는 어떤 파일이든 — HR 기록, 고객 데이터, 계약, 원본 자료 — 를 집중시킵니다. 사용자 디렉터리와 함께 그것들은 PIPL상 개인정보이고, 그 많은 부분이 민감합니다. 그것들이 어디 쉬는지는 성능이 아니라 법적 질문입니다. |
| 데스크톱이 실제로 쉬는 곳 | 귀사가 클러스터를 배치하는 어디든. Omnissa의 문서는 "Horizon 8 can be deployed on-premises or in a private cloud"라 명시적입니다 — 그러니 본토 안 온프레미스 배치는 데스크톱과 그 데이터를 거주로 유지합니다. 클라우드 관리와 퍼블릭 클라우드 경로는 그 에스테이트를, 또는 그 컨트롤 플레인을, 중국 밖 인프라에 둡니다. |
| 컨트롤 플레인과 국경 간 노출 | SaaS 구독으로 귀사는 "have access to the Omnissa Horizon Control Plane and associated services." 디렉터리, 세션, 또는 텔레메트리 데이터가 중국향 에스테이트에서 해외 컨트롤 플레인이나 퍼블릭 클라우드 리전으로 흐르면, 그것은 PIPL(제38~40조)상 국경 간 이전입니다: 고지, 별도 동의, 한 이전 메커니즘 — CAC 안전성 평가, CAC 표준계약, 또는 인증. |
| 국내 저장 의무(핵심정보인프라 운영자 / 대량 취급자) | 핵심정보인프라 운영자나 대량 취급자는 중국 개인정보를 본토에 유지해야 합니다(PIPL 제40조; 사이버보안법 제39조(구 제37조)). VDI 에스테이트는 개인정보를 빠르게 집중시키니, 그것 자체가 취급자를 대량 문턱 위로 밀 수 있습니다; 해외 컨트롤 플레인은 그 의무를 충족할 수 없습니다. |
| 중국에서의 운영자 의무(MLPS + ICP) | 본토 사용자를 서비스하는 VDI를 돌리는 것은 시스템을 운영하는 누구에게든 등급 사이버보안 보호(MLPS / 等级保护) 의무를 가져오고, 어떤 본토향 표면이든 — 귀사 중국 사용자가 그 데스크톱에 닿으려 여는 접근 포털 — ICP 비안을 집니다. |
| 데이터 거주 경로 | Horizon을 본토 데이터센터에 온프레미스로 배치하고, 데스크톱·그 데이터·연결 브로커를 거주로 유지하고, 컨트롤 플레인 백홀을 거버넌스하고, 중국향 접근 포털을 ICP 비안된 인프라에 국내로 전달하십시오. 도달 가능성은 결코 테스트가 아니었습니다; 레지던시가 테스트입니다. |
데스크톱과 그 데이터가 실제로 쉬는 곳
Horizon의 레지던시는 상하이에서의 로드 타임 테스트가 아니라 귀사가 어느 형태를 돌리는지로 정해집니다. 온프레미스 Horizon 8은 귀사가 통제하는 인프라에서 돕니다: Omnissa의 문서는 평이하게 *“Horizon 8 can be deployed on-premises or in a private cloud,“*이고 *“you can deploy Horizon 8 in an air-gapped environment or a sovereign cloud.”*라 명시합니다. 그 클러스터를 본토 데이터센터 안에 배치하면 가상 데스크톱, 연결 브로커, 각 세션 안의 파일이 나라에 머뭅니다. 그것이 온프레미스 경로의 요점 전체이고, 그것은 도달 가능성 속임수가 아니라 진짜 국내 레버입니다.
클라우드 관리 형태는 선의 다른 쪽입니다. Omnissa는 *“with a SaaS subscription license, you will have access to the Omnissa Horizon Control Plane and associated services,“*라, 그리고 *“Horizon 8 can be deployed in a public cloud such as VMware Cloud on AWS or Azure VMware Solutions.”*라 언급합니다. 그 경로는 관리, 디렉터리, 세션 데이터를 Omnissa나 퍼블릭 클라우드가 운영하는 인프라로 옮깁니다 — 거주 레버가 아니라 거버넌스할 라우팅. 그것들을 이름하는 것이 답의 정직한 절반입니다: 온프레미스 Horizon 에스테이트가 규정에 맞는 발판이고, 클라우드 컨트롤 플레인, Horizon Cloud, 해외 퍼블릭 클라우드 리전은 귀사가 중국향 배치를 위해 짓는 부분이 아니라 그 백홀을 설명해야 하는 부분입니다.
가상 데스크톱은 직원 개인정보의 집중이다
VDI 플랫폼은 특정 종류의 집중기입니다. 각 가상 데스크톱은 한 직원의 전체 작업 환경이고, 그것은 — 또는 하루에 걸쳐 여는 — 그들의 계정·디렉터리 기록, 그들의 세션 데이터, 그리고 그 사람이 건드리는 어떤 파일이든: HR·급여 문서, 고객·거래 기록, 계약, 서신, 원본 자료 — 를 보유합니다. Horizon 자사 문서는 그 플랫폼을 그 자료를 엔드포인트가 아니라 중앙화된 채로 유지하는 방법으로 틀 짓습니다 — *“Sensitive data can be prevented from being copied onto a remote employee’s home computer,“*이고 “Access to data can easily be restricted.” 그 중앙화는 보안 이점이지만, 또한 데이터가 클러스터가 앉는 어디든 집중된다는 뜻입니다. 그 대부분이 PIPL상 개인정보이고, 일부 — 신원, 금융, 연락 데이터 — 는 높아진 의무를 끄는 민감 개인정보입니다.
그것이 도달 가능성이 아니라 레지던시가 테스트인 이유입니다. 중국향 Horizon 에스테이트가 디렉터리, 세션, 또는 텔레메트리 데이터를 해외 컨트롤 플레인이나 퍼블릭 클라우드 리전으로 보낼 때, 귀사는 국경 간 이전을 하는 것이고, PIPL 제38~40조가 그것을 규율합니다: 고지, 별도 동의, 한 합법적 이전 메커니즘 — CAC 안전성 평가, CAC 표준계약, 또는 인증. 그 위에 더 어려운 의무가 앉습니다: 핵심정보인프라 운영자나 대량 취급자는 중국 개인정보를 본토 안에 저장해야 합니다 — PIPL 제40조와 사이버보안법 제39조(구 제37조)의 데이터 국내화 규칙(2026년 1월 1일 발효된 2025년 사이버보안법 개정이 재번호, 실질 불변). 그리고 VDI 자체를 돌리는 것은 귀사를 국내 시스템의 운영자로 만들고, 그것은 등급 사이버보안 보호(MLPS / 等级保护) 의무를 가져옵니다; 귀사 본토 사용자가 그 데스크톱에 닿으려 여는 접근 포털은 ICP 비안을 지는 중국향 표면입니다.
왜 도달 가능성 점검이 이것을 놓치나
상하이에서 Horizon 로그인 포털에 탐침을 겨누면 그것은 페이지가 로드된다 말할 수 있습니다 — 그리고 그것이 바로 익숙한 “중국에서 열리나?” 질문이 잘못된 것에 답하는 이유입니다. 도달 가능성은 전달 사안입니다; 그것은 가상 데스크톱, 귀사 직원이 그 안에서 여는 파일, 그리고 에스테이트를 관리하는 플레인이 어디 살도록 허락되는지에 관해 아무것도 말하지 않습니다. 두 Horizon 배치가 중국의 브라우저에서 동일하게 보이면서 법의 반대쪽에 앉을 수 있습니다: 하나는 데스크톱과 데이터가 거주하는 본토 데이터센터의 온프레미스, 하나는 디렉터리·세션 데이터가 국경을 넘는 해외 컨트롤 플레인에서 관리되는. 속도 테스트는 그 차이를 볼 수 없습니다. 데스크톱과 그 데이터의 레지던시가 — 로그인의 지연이 아니라 — 귀사가 중국향 인력을 위해 Horizon을 합법적으로 돌릴 수 있는지를 결정하고, 그것이 이 페이지가 Horizon에 어떤 일차 중국 지연 수치도 발행하지 않는 이유입니다: 데이터 레지던시 맥락 없는 숫자는 잘못된 질문에 답할 것입니다.
합법적 경로 — 매핑, 로컬라이즈, 전달
21YunBox는 마이그레이션이 아니라 규정에 맞는 오버레이이고 — 귀사 IT·최종 사용자 컴퓨팅 팀에 경쟁자가 아니라 파트너입니다.
- 매핑. 저희는 PIPL 국경 간, 데이터 레지던시, 데이터 국내화(핵심정보인프라), ICP 의무와, MLPS 태세를, 귀사 법인, 귀사 데이터 볼륨, 누구의 개인정보가 실제로 데스크톱을 통해 흐르는지, 그리고 귀사 Horizon 에스테이트가 오늘 어떻게 배치되었는지에 비춰 읽습니다 — 그래서 귀사가 무엇이든 옮기기 전에 어느 의무가 무는지 압니다.
- 로컬라이즈. 저희는 개인정보가 본토 땅에 머물도록 국내 발판을 세웁니다 — 통상 본토 데이터센터에 온프레미스로 배치된 Horizon, 가상 데스크톱·그 데이터·연결 브로커가 거주하고, 컨트롤 플레인과 텔레메트리 백홀이 해외로 라우팅되게 두기보다 거버넌스되는. 로컬라이즈는 해외 엔드포인트로 되돌아가는 것이 아니라 국내 배치를 뜻합니다.
- 전달. 에스테이트 앞단의 중국향 표면 — 귀사 본토 사용자가 그 데스크톱에 닿으려 여는 접근 포털 — 은 ICP 비안된, 국내 전달(21YunBox Optimizer)에서, 귀사가 이미 돌리는 스택 앞단에 돕니다. 재구축 없음, 둘째 이미지 없음.
이 중 아무것도 법적 판정이 아닙니다. 귀사 운영이 핵심정보인프라 운영자인지, 귀사 시스템이 어느 MLPS 등급을 끄는지, 귀사가 보유하는 것이 중요 데이터(重要数据)로 쳐지는지, 그리고 귀사 흐름이 어느 이전 메커니즘(있다면)을 요구하는지는 귀사 데스크톱에서 실제로 도는 것에 비춰 자격 있는 중국 자문과 해소할 결정입니다 — 이 페이지는 노출을 매핑하지, 그것을 해소하지 않습니다.
결과는 중국의 귀사 사용자를 위해 합법적으로 그리고 규정에 맞게 도는 가상 데스크톱 에스테이트입니다. 21YunBox는 어떤 종류의 편법도 결코 쓰거나 권하지 않습니다.
함께 읽기
자주 묻는 질문
VMware Horizon은 중국 사용자의 데이터를 중국에 저장하나요?
그것을 어떻게 배치하는지에 달렸습니다. 온프레미스 Horizon 8은 귀사가 통제하는 인프라에서 돕니다 — Omnissa의 문서는 그것이 "can be deployed on-premises or in a private cloud,"이고, 에어갭이나 소버린 클라우드에서도 — 라 말하니, 본토 데이터센터 안에 배치되면 가상 데스크톱과 그 데이터가 국내에 머뭅니다. 클라우드 관리 형태(SaaS 구독 Horizon Control Plane, Horizon Cloud, 또는 VMware Cloud on AWS나 Azure VMware Solutions 같은 퍼블릭 클라우드 리전)는 관리, 디렉터리, 세션 데이터를 본토 밖 인프라에 둡니다.
중국에서 VMware Horizon을 쓰는 것이 불법인가요?
본질적으로는 아닙니다. 쟁점은 가상 데스크톱, 귀사 직원이 그 안에서 여는 파일, 관리 플레인이 어디 쉬는지입니다. 중국향 에스테이트에서 디렉터리, 세션, 또는 텔레메트리 데이터를 해외 컨트롤 플레인으로 라우팅하는 것은 PIPL이 고지, 별도 동의, 이전 메커니즘으로만 허용하는 국경 간 이전입니다; 귀사가 데이터 국내화 의무도 지는지는 귀사 역할(예컨대 귀사가 핵심정보인프라 운영자인지)과 데이터 볼륨에 달렸고, VDI를 운영하는 것은 MLPS와 ICP 의무를 가져옵니다. 전면 금지가 아니라 자문과 평가할 리스크로 다루십시오.
21YunBox가 우리 VMware Horizon 배치를 중국에서 규정에 맞게 만들도록 도울 수 있나요?
예. 저희 중국 팀이 귀사 데이터 볼륨과 역할에 대한 국경 간, 데이터 레지던시, MLPS, ICP 노출을 매핑하고, 데스크톱·그 데이터·연결 브로커가 거주하도록 Horizon을 본토 데이터센터에 온프레미스로 세우고, 컨트롤 플레인 백홀을 해외로 라우팅되게 두기보다 거버넌스하고, 중국향 접근 포털을 ICP 비안 인프라에 국내로 전달합니다 — 재구축 없이. 문의하기 주시면 귀사의 구체적 사례를 짚겠습니다.

