Speechmaticsは中国本土で使えるか:PIPL越境移転、声紋バイオメトリクス、データの国内保存
文字起こしのためにSpeechmaticsへ送る音声は、話者の声紋——第28条のセンシティブな生体個人情報で、匿名化できないもの——を運びます。そのSaaSには中国本土のリージョンがなく、中国の音声はオフショア(EU・米国・オーストラリア)で処理されます。これはPIPLの越境移転です。法令に沿った中国国内経路、第28条の同意、CSL第39条の国内保存を、コンプライアンス起点で読み解きます。
Speechmaticsは中国本土で使えるか
Speechmaticsは音声認識(speech-to-text)であり、送る音声は話者の声紋です——PIPL第28条の下での、匿名化できないセンシティブな生体個人情報——しかも中国本土のリージョンを持たないSaaSで処理されるため、中国の話者の音声と言葉はEU・米国・オーストラリアへオフショアに送られます。
それにより、各文字起こしの呼び出しは、センシティブな生体個人情報のPIPL越境移転(第38〜40条、加えて第28条の個別同意とPIPIAの関門)に当たり、CIIOまたは大量取扱者にはサイバーセキュリティ法 第39条(旧第37条)(英語)の下での国内保存義務が伴います。率直なレバーは、オフショアのAPIを到達可能にすることではなく——中国の音声の処理を国内に保つことです:Speechmaticsは本土内のインフラで運用できるオンプレミスのコンテナを提供しており(または許認可を持つ国内の音声サービスを使い)、第28条の同意と組み合わせます。
これは判定ではなくリスクの見取り図です——細部は法務とご確認ください。当社の中国チームが貴社の露出を整理します →
コンプライアンス・スナップショット
- ✕ Speechmaticsに中国本土のリージョンはない。SaaSの音声はEU・米国・オーストラリアで処理される
- ! 音声録音は声紋——PIPL第28条のセンシティブな生体情報で、匿名化できない
- ! 中国の音声をオフショアで文字起こしすることはPIPLの越境移転(第38〜40条)
- ! CSL第39条(旧第37条)は、CIIOまたは大量取扱者に国内保存を加える
- ✓ 法令に沿う:Speechmaticsのオンプレミスコンテナを国内で運用+第28条の同意+ICP配信
Speechmaticsの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
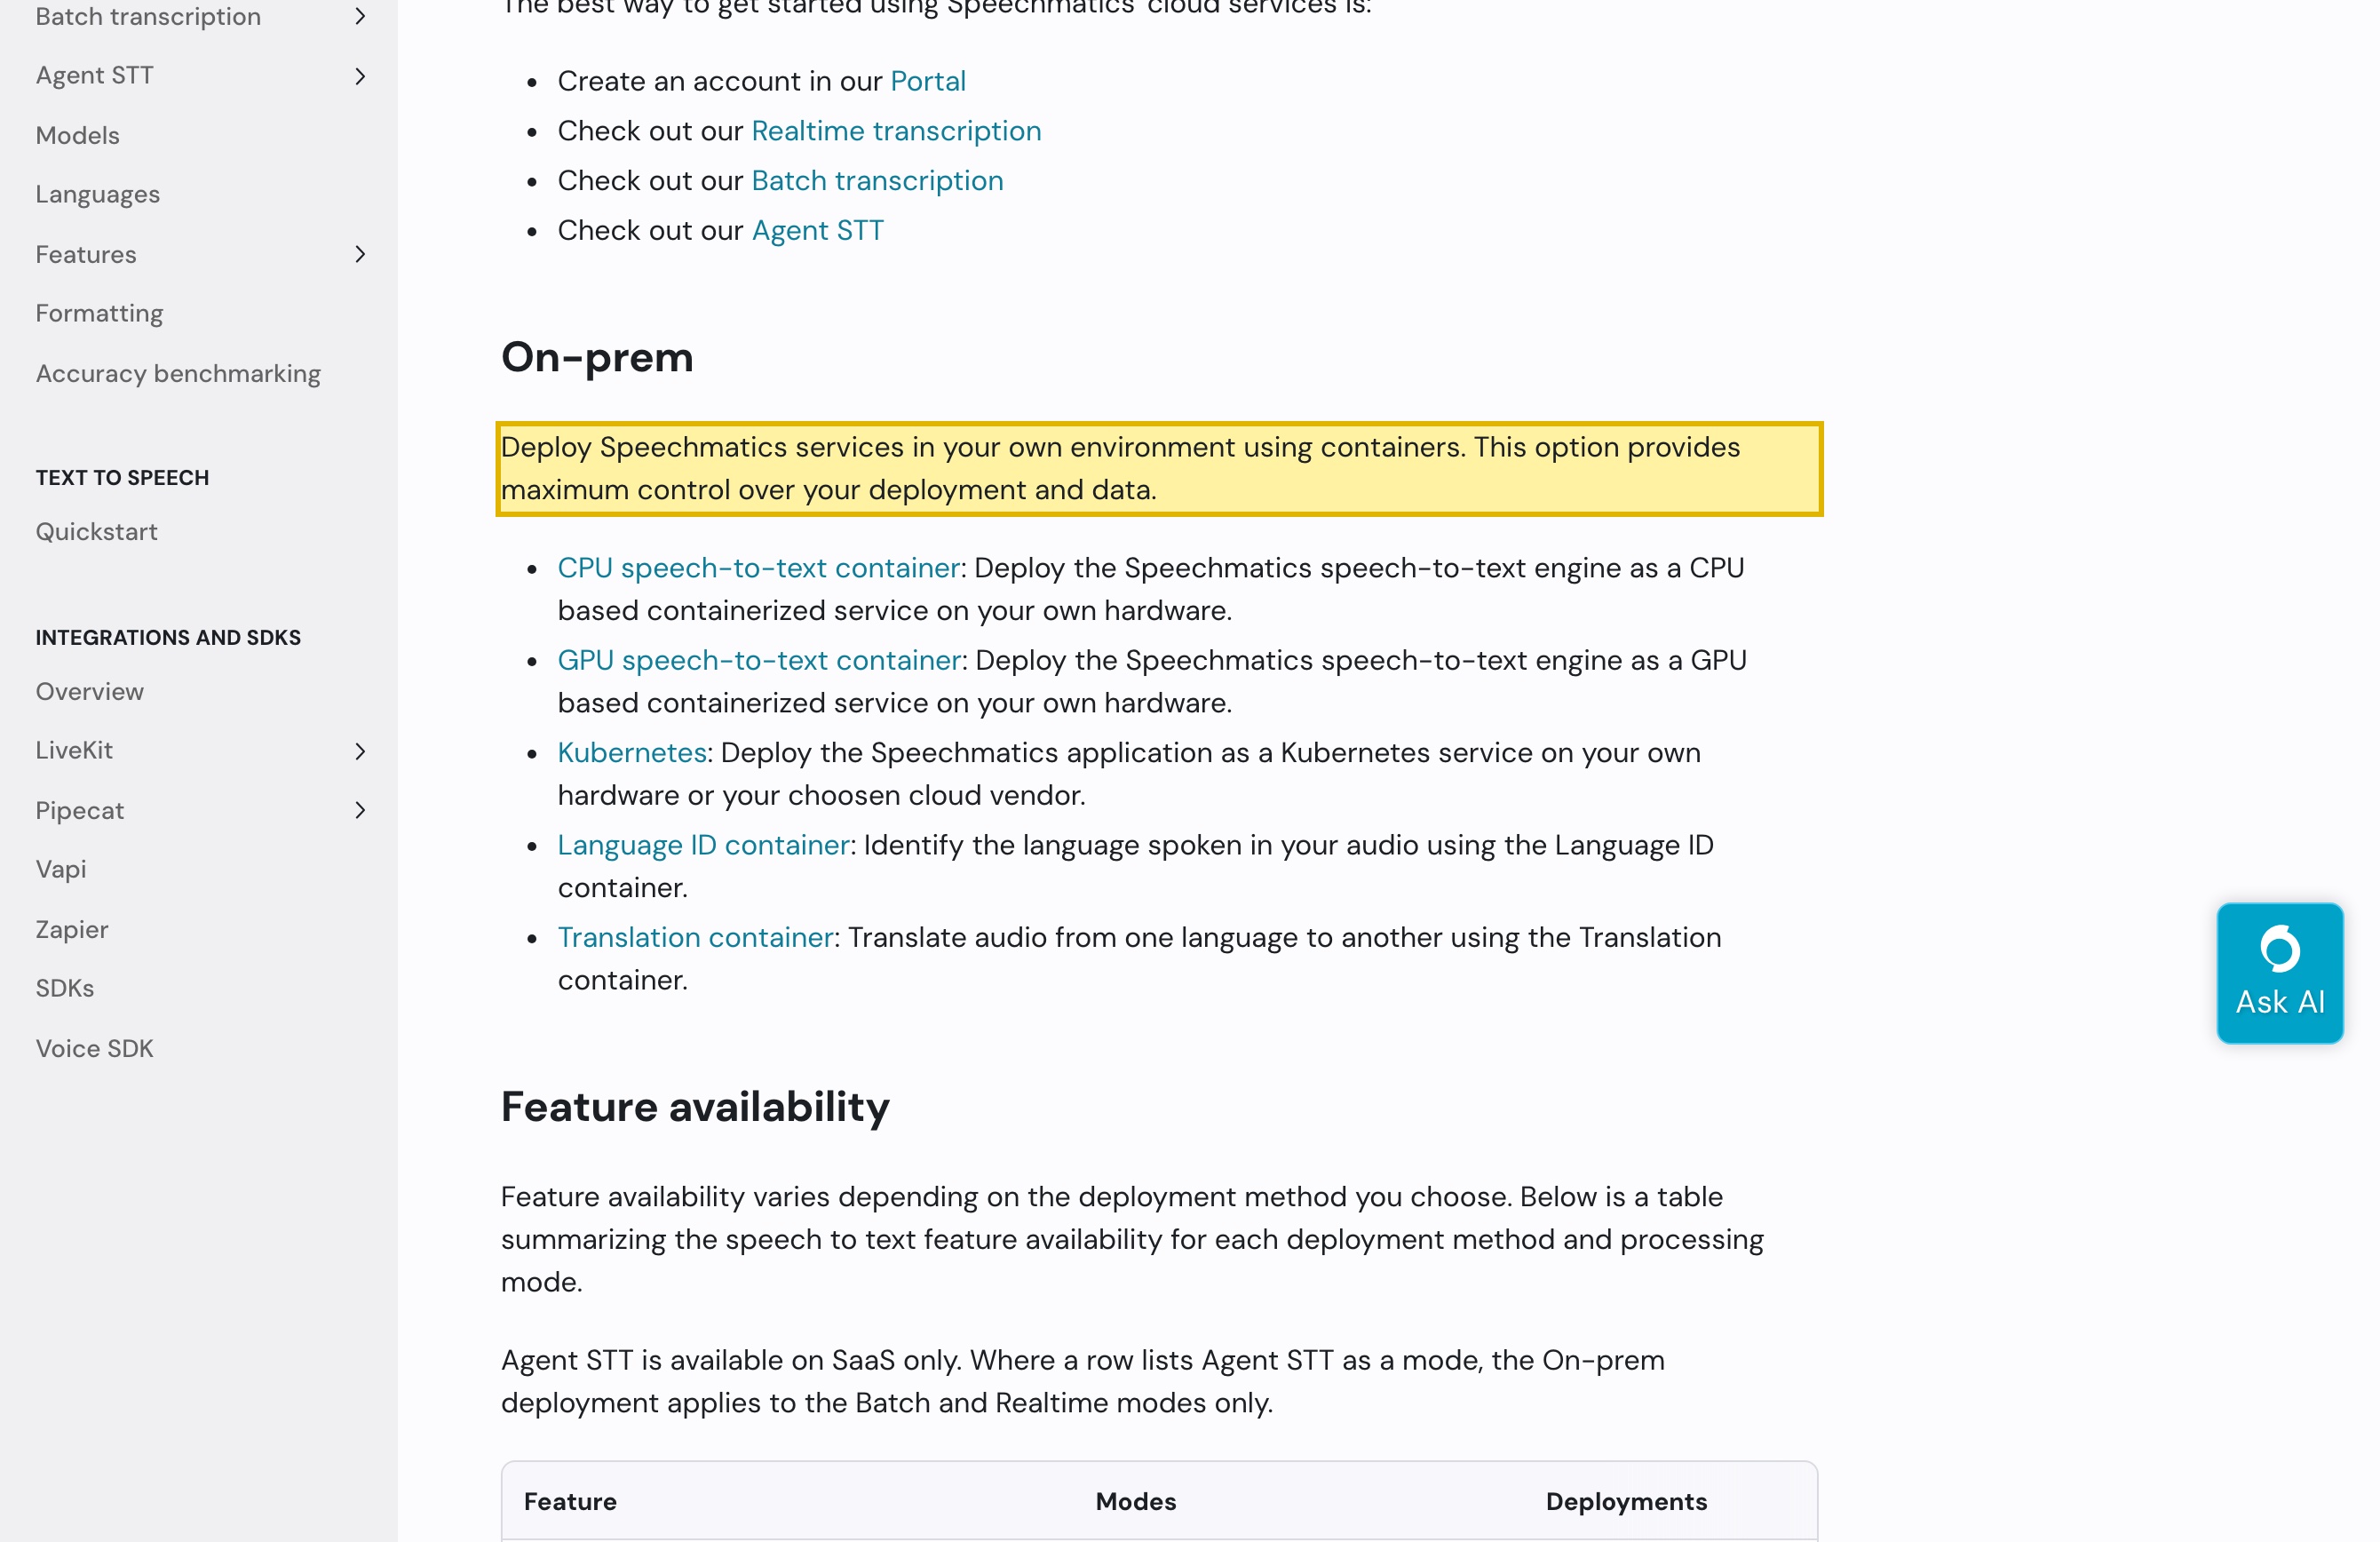
| Speechmaticsは、自社環境で運用するオンプレミス・セルフホストのコンテナを提供する。その配置ドキュメントは"Deploy Speechmatics services in your own environment using containers,"(コンテナを用いて自社環境にSpeechmaticsサービスを配置する)、"This option provides maximum control over your deployment and data,"(この選択肢は配置とデータを最大限に制御できる)と述べ、"on your own hardware"(自社ハードウェア)で動くCPU・GPU・Kubernetesのビルドを備える。そのコンテナを本土内のインフラで運用すれば、音声——そして話者の声紋——は中国を決して離れない。 | Speechmatics Documentation — Deployments(docs.speechmatics.com、2026-10-10 取得) |
| Speechmatics SaaSに中国本土のリージョンはない。そのリージョンのドキュメントはEU1(欧州)、US1(米国)、AU1(オーストラリア)のみを挙げ、"A region is the location where your audio is processed,"(リージョンとは音声が処理される場所)、"the region you use is determined by the endpoint you call."(使うリージョンは呼び出すエンドポイントで決まる)と述べる。したがってSaaS上の中国の話者の音声はオフショアで処理される。 | Speechmatics Documentation — Regions(docs.speechmatics.com、2026-10-10 取得) |
| 音声録音は、匿名化できないセンシティブな生体個人情報。PIPL第28条の下では、声紋はセンシティブの区分の生体データであり、処理・移転の前に個別の特定の同意と事前の個人情報保護影響評価(PIPIA)を要する——そして文字起こしから識別子を取り除いても、音声そのものは非識別化されない。 | 中華人民共和国個人情報保護法 第28条(cac.gov.cn、2026-10-10 取得) |
| 中国由来の音声をオフショアのエンドポイントへ送ることはPIPLの越境移転。PIPL 第38〜40条は、通知、個別の同意、そして移転メカニズム(CACの安全評価、標準契約、または認証)を求める。重要情報インフラ運営者または大量取扱者には、サイバーセキュリティ法 第39条(旧第37条)(英語)が国内保存義務を加える。 | PIPL 第38〜40条;中華人民共和国サイバーセキュリティ法 第39条(旧第37条)(cac.gov.cn、2026-10-10 取得) |
情報源は21YunBox コンプライアンスチームが2026年10月10日に確認しました。
中国本土の利用者にとって、Speechmatics——録音やライブの音声を文字起こしに変える音声認識エンジン——について決着をつけるべき問いは、そのAPIが国内から到達できるかではありません。問いは、送った音声に何が起きるかです。誰かが話した録音は、単なる言葉ではありません——それはその人の声紋であり、PIPL第28条がセンシティブな個人情報として扱う生体識別子で、しかも匿名化できないものです。文字起こしをいくら墨消ししても、音声そのものが依然として話者を識別します。Speechmatics SaaSでは、その音声はEU・米国・オーストラリアで処理されます。中国本土のリージョンはなく、したがってすべての呼び出しが、中国の話者の声紋と、その人が話した内容をオフショアへ送ります。これは一度に四つの問いを立てます——個人情報の越境移転、センシティブな生体情報の関門、コンテンツの国内保存、そして——音声を取得するアプリについては——ICP備案の義務です。
中国でのSpeechmatics:ひと目で
| 決め手 | Speechmatics自身の言葉では——そして中国の法では |
|---|---|
| 何を送るか | 音声——通話、会議、サポートの会話、ボイスメッセージ、口述メモ——に加え、それと切り離せない話者の声紋(生体識別子)と発話内容で、後者はそれ自体がしばしばセンシティブ(健康、金融、身元、法的事項)です。Speechmaticsは音声認識(speech-to-text)です——音声を入れ、文字起こしを出します。音声を認識するのであって、声を合成・クローンするのではありません。 |
| どこへ行くか | ホスト型SaaSは、音声をEU1(欧州)、US1(米国)、AU1(オーストラリア)で処理します——中国本土のリージョンはありません。中国ユーザーの音声をそのいずれかへ送ることは、PIPL 第38〜40条の下での個人情報の越境移転(数据出境)に当たります——通知、個別の同意、そして移転メカニズム。 |
| 音声がなぜ違うのか | 声紋はセンシティブな生体個人情報——PIPL 第28条——であり、個別の特定の同意と、事前の個人情報保護影響評価(PIPIA)を要します。匿名化はできません。文字起こしを墨消ししても録音は非識別化されず、依然として話者を識別します。 |
| 保持・学習・国内保存 | SaaSでは、音声と文字起こしはSpeechmaticsのデータ取扱条項の下で保持され、匿名化した音声がモデル改善に使われることを許すオプトインがあります。CII運営者または大量取扱者には国内保存が適用されます——サイバーセキュリティ法 第39条(旧第37条)。Speechmaticsはオンプレミス/セルフホストのコンテナも提供しています——これが国内に留めるレバーです。 |
| 実際に決めるもの | APIに到達できるかではありません。法令に沿った経路は、処理を国内に保つこと——Speechmatics自身のオンプレミスコンテナを本土内で運用するか、許認可を持つ国内の音声サービスを、第28条の同意とともに使うこと——そして音声を取得する中国向けアプリをICP備案済みインフラで配信することです。 |
実際に何を送っているか——話者の声紋と言葉
Speechmaticsは音声認識エンジンです——音声が入り(通話録音、サポートの会話、ボイスメッセージ、口述メモ、会議)、文字起こしが出ます。ホスト型SaaSでは、その音声は三つのリージョンのいずれかで処理されます。Speechmatics自身のドキュメントはEU1(欧州)、US1(米国)、AU1(オーストラリア)を挙げ、“A region is the location where your audio is processed,“(リージョンとは音声が処理される場所)、そして”the region you use is determined by the endpoint you call.”(使うリージョンは呼び出すエンドポイントで決まる)と明言します。そのいずれも本土にはなく、China という語はそのページに現れません。したがって、中国にいる人がSpeechmatics搭載の機能に向かって話すと、SaaSは呼び出しのたびにその音声を国外へ送ります。
出ていくのは、話した内容だけではありません。録音は話者の声紋——その人に固有の生体識別子——であり、発話内容はそれ自体がしばしばセンシティブです(健康、金融、身元、法的事項)。Speechmaticsは音声を認識するのであって、声を合成・クローンしないため、ディープ合成や生成AIの届出の扉はここでは問いになりません。露出はより単純で、より鋭いものです——呼び出しのたびに生じる声紋と言葉のリアルタイムの越境移転、加えてその後に保持されるもの、そして匿名化した音声がモデルを改善することを許すオプトインです。
これはセンシティブな生体データの越境移転——PIPLの下で
中国ユーザーの音声を本土外のSpeechmaticsのリージョンへ流すことは、中国の個人情報保護法の下での個人情報の越境移転に当たります。義務は取扱者——ベンダーではなく貴社——に課されます。PIPL 第38〜40条は、通知、機能を使うという利用者の同意とは区別された個別の同意、そして移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)を求めます。
音声は、通常のテキストより関門を高くします。声紋は生体データであり、PIPL第28条は生体データをセンシティブの区分に置きます——これは、データが処理・移転される前に、個別の特定の同意と、事前の個人情報保護影響評価(PIPIA)を、必要性の立証に加えて要求します。音声を文書と異なるものにする落とし穴は、匿名化できないことです——文字起こしから氏名を墨消しできても、録音そのものは依然として話者を識別するため、通常の非識別化という逃げ道は閉じています。
その下にあるのが、データの国内保存です。重要情報インフラ運営者または大量取扱者は、中国で収集した個人情報を本土内に保存しなければなりません——PIPL 第40条とサイバーセキュリティ法(英語)です。(2025年のサイバーセキュリティ法改正は、2026年1月1日施行で、データの国内保存条項を第37条から第39条へ繰り下げました。内容は変わらないので、これはサイバーセキュリティ法 第39条(旧第37条)です。)オフショアのリージョンは構造上その保存義務を満たせず、量や機微さが基準を超えるところでは、国外へ出すこと自体が、進める前にCACのデータ越境安全評価(英語)を要します。
APIに到達できるかが問いではない——音声を国内に保てるかが問いだ
APIが中国から到達できることは、その移転を合法にしません——到達性は軸ではありません。軸は、中国にいる人の声紋と発話内容が、合法的な根拠なしに国外へ出るかどうかです。したがってレバーは、オフショアのエンドポイントを速く・到達しやすくすることではありません——そもそも音声を国外へ出すのをやめることです。
Speechmaticsについては、このレバーは異例なほどきれいです。ベンダー自身がセルフホスト版を提供しているからです。Speechmaticsの配置ドキュメントはオンプレミスの選択肢——“Deploy Speechmatics services in your own environment using containers”(コンテナを用いて自社環境にSpeechmaticsサービスを配置する)——を、“on your own hardware”(自社ハードウェア)で動くCPU・GPU・Kubernetes形式で説明し、これが”provides maximum control over your deployment and data”(配置とデータを最大限に制御できる)と述べます。そのコンテナを本土内のインフラで運用すれば、認識は国内で起こります——音声も、話者の声紋も、国境を越えません。ベンダー自身のエンジンをセルフホストするのが現実的でないところでは、データを本土に留める、許認可を持つ国内の音声認識サービスが代替です。いずれにせよ、第28条の個別の同意を取得し、PIPIAを実施し、収集を最小化し、モデル学習のための保持を無効にします——ローカライズは処理を国内に保つのであって、同意と影響評価の義務をなくすわけではありません。
これは判定ではなくリスクの見取り図です。どの項目が、どれだけ強く及ぶかは、量、業種、CII運営者として扱われるか、そして機能が音声で正確に何をするかで変わります——細部は専門家と確定させてください。
法令に沿った経路——マッピング、ローカライズ、配信
中国のユーザーに向けてSpeechmaticsを運用する合法的な方法があり、それには明確な形があります——音声は、声紋を国内に留める足場の上で本土内から扱われ、それを取得する中国向けアプリ自体が国内で届け出られ、配信されます。21YunBoxが担うのはその足場であり、それは助言以上のものです。当社の中国チームは三つのことを行います。マッピング——どんな音声が音声サービスへ流れ、誰の声紋とどんな発話内容を運び、どこで処理され、保持されるかモデル学習に使われるか、そしてどこで合法的な根拠(第28条の個別の同意とPIPIA、移転メカニズム)を欠くか——という露出を整理します。ローカライズ——文字起こしを中国国内の経路(Speechmatics自身のオンプレミスコンテナを本土内のインフラで運用するか、許認可を持つ国内の音声認識サービス)に移し、中国の音声の処理をオフショアへ送る代わりに国内に留め、第28条の同意と組み合わせます。そして配信——音声を取得する中国向けのサイトまたはアプリを、ICP備案済みインフラ上で中国国内から配信します——21YunBox Optimizerを、すでに運用しているスタックの前段に置くだけで、作り直しも、プラットフォーム移行も不要です。
その結果が、中国のユーザーに向けて合法的に、法令に沿って動く音声機能です。21YunBoxはいかなる種類の制限かいくぐりも用いず、示唆もしません——これは合法的で、データが国内に留まる中国国内配置であり、ベンダー自身のセルフホストエンジン、または許認可を持つ国内の同等物の上に構築されます——結局音声をオフショアへ送るような経路では決してありません。
関連する読み物:
よくあるご質問
Speechmaticsは中国で利用できますか?
Speechmatics SaaSに中国本土のリージョンはありません——そのドキュメントはEU1(欧州)、US1(米国)、AU1(オーストラリア)のみを挙げ、リージョンは呼び出すAPIエンドポイントで決まるため、中国の話者の音声はオフショアで処理されます。APIが到達できるかは問いではありません。問いは、音声——話者の声紋と発話内容——が中国から国外へ出ることです。ただしSpeechmaticsは、本土内のインフラで運用できるオンプレミスのコンテナを提供しており、これなら音声を国内に留められます。
音声をSpeechmaticsへ送ることがなぜPIPLの問題になるのですか?
人が話す録音はその人の声紋です——PIPL第28条がセンシティブな個人情報として扱う生体データで、個別の特定の同意とPIPIAを要し、匿名化できません。その音声を中国からSpeechmaticsのEU・米国・AUのサーバーへ送ることは、PIPL 第38〜40条の下での個人情報の越境移転でもあり、通知、個別の同意、そして移転メカニズムを求めます。CIIOまたは大量取扱者は、加えてサイバーセキュリティ法 第39条(旧第37条)の下での国内保存に直面します。
中国のユーザーに向けてSpeechmaticsを法令に沿って使えますか?
はい、中国国内の足場でなら。法令に沿ったレバーは、音声の処理を本土内に保つこと——Speechmatics自身のオンプレミス/セルフホストのコンテナを中国国内のインフラで運用するか、許認可を持つ国内の音声認識サービスを使う——第28条の個別の同意を取得してPIPIAを実施し、音声を取得する中国向けアプリをICP備案済みインフラで配信することです。21YunBoxは露出を整理し、その中国国内の経路にローカライズし、配信します。いかなる種類の制限かいくぐりも用いず、示唆もしません。細部は法務とご確認ください。


