Funktioniert Apollo GraphQL in China? Datenresidenz, ICP und Grenztransfer-Regeln
Apollos GraphOS-Plattform — Schema-Registry, Usage-Metriken und Studio — ist eine in den USA gehostete SaaS-Steuerungsebene, die Ihr GraphQL-Schema und die Pro-Operation-Telemetrie empfängt; sie aus China zu nutzen, ist also ein PIPL-Grenztransfer, kein Geschwindigkeitstest. Der selbst gehostete Apollo Router kann offline im Inland laufen, um beides ansässig zu halten.
Funktioniert Apollo GraphQL in China?
Ob Apollo GraphQL in China funktioniert, ist eine Datenresidenz-Frage zu Ihrem Schema und Ihrer Operation-Telemetrie, nicht ob Studio aus Shanghai lädt.
Apollos GraphOS-Plattform — die Schema-Registry, die Usage-Metriken und Studio — ist eine SaaS-Steuerungsebene. Nach Apollos eigener Datenschutzdokumentation empfängt sie Ihr registriertes GraphQL-Schema und, vom GraphOS Router, „the normalized query operation string for every executed operation“ (die normalisierte Query-Operation-Zeichenfolge für jede ausgeführte Operation) samt Pro-Resolver-Timing, und sie „processes and stores data in the United States“ (verarbeitet und speichert Daten in den Vereinigten Staaten), ohne Festlandchina-Region. Diese Schema-Form und Pro-Operation-Telemetrie — die Ihre API-Oberfläche und, durch die Nutzung auf Feldebene, Nutzerdaten-Muster offenlegen — an eine Offshore-Steuerungsebene zu senden, ist ein grenzüberschreitender Transfer, den PIPL regelt.
Ihre Query-Ergebnisse erreichen Apollo nie, das Schema und die Nutzungstelemetrie aber schon. Der rechtmäßige Hebel ist Apollos eigener selbst gehosteter Router, offline im Inland betrieben — der Schema und Telemetrie ansässig hält — vor (oder anstelle) der Offshore-GraphOS-Steuerungsebene.
Compliance-Momentaufnahme
- ! GraphOS zu nutzen, sendet Ihr Schema und die Pro-Operation-Telemetrie an seine Steuerungsebene
- ! Schema + Nutzungstelemetrie an eine US-Steuerungsebene ist ein PIPL-Grenztransfer
- ✕ GraphOS-Steuerungsebene nur in den USA — keine Festlandchina-Region oder Residenz-Option
- ! Query-Ergebnisse bleiben außerhalb Apollos, Ihre Schema-Form und Nutzungsmuster aber nicht
- ✓ Hebel: den selbst gehosteten Apollo Router offline im Inland betreiben, Schema + Telemetrie ansässig
Was die offizielle Apollo GraphQL-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| In Apollos eigenen Worten: GraphOS empfängt „Schema registration via schema reporting“ und, vom GraphOS Router, „The normalized query operation string for every executed operation“ samt Pro-Resolver-Timing — und „Apollo processes and stores data in the United States“, ohne Festlandchina-Region. Die „operation results never even reach any Apollo-managed service“ Ihres Graphen, die Schema-Form und Operation-Telemetrie aber schon. | Apollo — GraphOS Data Privacy and Compliance, abgerufen 2026-10-13 |
| Der selbst gehostete Apollo Router läuft in Ihrer eigenen Infrastruktur, und Apollos Lizenz-Dokumentation gibt an, dass eine Offline-Lizenz Routern erlaubt, „start and serve traffic without a persistent connection to GraphOS“, wobei „an offline router gets its supergraph schema from a local supergraph schema file“ statt von Apollo Uplink — sodass Schema und Telemetrie im Inland bleiben können. Apollo merkt an, dies sei „available on an as-needed basis to Enterprise organizations“. | Apollo — GraphOS Router License (offline license), abgerufen 2026-10-13 |
| Ein China-stämmiges GraphQL-Schema und Pro-Operation-Telemetrie an eine US-Steuerungsebene zu senden, ist ein grenzüberschreitender Transfer (数据出境) nach PIPL Art. 38–40 — der eine Mitteilung nach Art. 13/23, eine gesonderte Einwilligung und einen Transfermechanismus (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung) verlangt — wo immer dieses Schema oder diese Telemetrie personenbezogene Daten trägt. | PIPL Art. 13, 23, 38–40 — 21YunBox gov-doc-Zusammenfassung |
| Für einen Betreiber kritischer Informationsinfrastruktur oder einen Verarbeiter großer Mengen verlangt Art. 39 (vormals Art. 37) des Cybersicherheitsgesetzes, dass in Festlandchina erzeugte personenbezogene Daten im Inland gespeichert werden — was eine US-only-GraphOS-Steuerungsebene nicht erfüllen kann, ein selbst gehosteter, offline betriebener inländischer Apollo Router aber schon. | Cybersicherheitsgesetz Art. 39 (vormals Art. 37) — 21YunBox gov-doc-Zusammenfassung |
Quellen vom 21YunBox Compliance-Team am 13. Oktober 2026 geprüft.
Für ein Team, das Apollo GraphQL in ein Festland-China-Produkt betreibt, ist zuerst zu klären, dass die Frage nicht ist, ob GraphOS Studio aus Shanghai schnell zeichnet oder ob ein Entwickler den Schema-Explorer öffnen kann. Apollo teilt sich in zwei sehr verschiedene Dinge. Der Apollo Router ist eine Laufzeit, die Sie in Ihrer eigenen Infrastruktur selbst hosten können — er sitzt vor Ihren Subgraphen und führt Operationen aus. GraphOS — die Schema-Registry, die Usage-Metrik- und Insights-Suite und die Studio-Weboberfläche — ist eine SaaS-Steuerungsebene. Die Compliance-Exponierung ist nicht das Laden der Laufzeit; sie ist das, was die Steuerungsebene empfängt, wenn Sie sie nutzen. Nach Apollos eigener Datenschutzdokumentation nimmt GraphOS Ihr registriertes GraphQL-Schema auf und, vom Router, „the normalized query operation string for every executed operation“ (die normalisierte Query-Operation-Zeichenfolge für jede ausgeführte Operation) samt Pro-Resolver-Timing — und Apollo „processes and stores data in the United States“ (verarbeitet und speichert Daten in den Vereinigten Staaten). Diese Schema-Form und Pro-Operation-Telemetrie legen Ihre API-Oberfläche offen und, durch die Nutzung auf Feldebene, die Muster der Nutzerdaten, die Ihr Graph bedient. Sie an eine Offshore-Steuerungsebene zu senden, ist eine Datenresidenz- und Grenztransfer-Frage — entschieden dadurch, wo die Registry und die Telemetrie liegen, nicht durch einen Seitenlade-Test.
Apollo GraphQL in China auf einen Blick
| Worüber es entscheidet | In Apollos eigenen Worten — und nach chinesischem Recht |
|---|---|
| Zwei Hälften: eine selbst hostbare Laufzeit, eine SaaS-Steuerungsebene | Der Apollo Router läuft in Ihrer eigenen Infrastruktur. GraphOS — die Schema-Registry, die Usage-Metrik-/Insights-Suite und Studio — ist eine gehostete Steuerungsebene. Die Residenzfrage ist nicht, ob der Router läuft; sie ist, was GraphOS empfängt und speichert, wenn Sie es nutzen. |
| Was GraphOS empfängt — Schema + Pro-Operation-Telemetrie | Nach Apollos eigener Dokumentation nimmt GraphOS „Schema registration via schema reporting“ auf und, vom Router, „The normalized query operation string for every executed operation“ samt Pro-Resolver-Timing. Ihre „operation results never even reach any Apollo-managed service“ — aber die Schema-Form und Operation-Telemetrie schon, was Ihre API-Oberfläche und die Nutzungsmuster auf Feldebene offenlegt. |
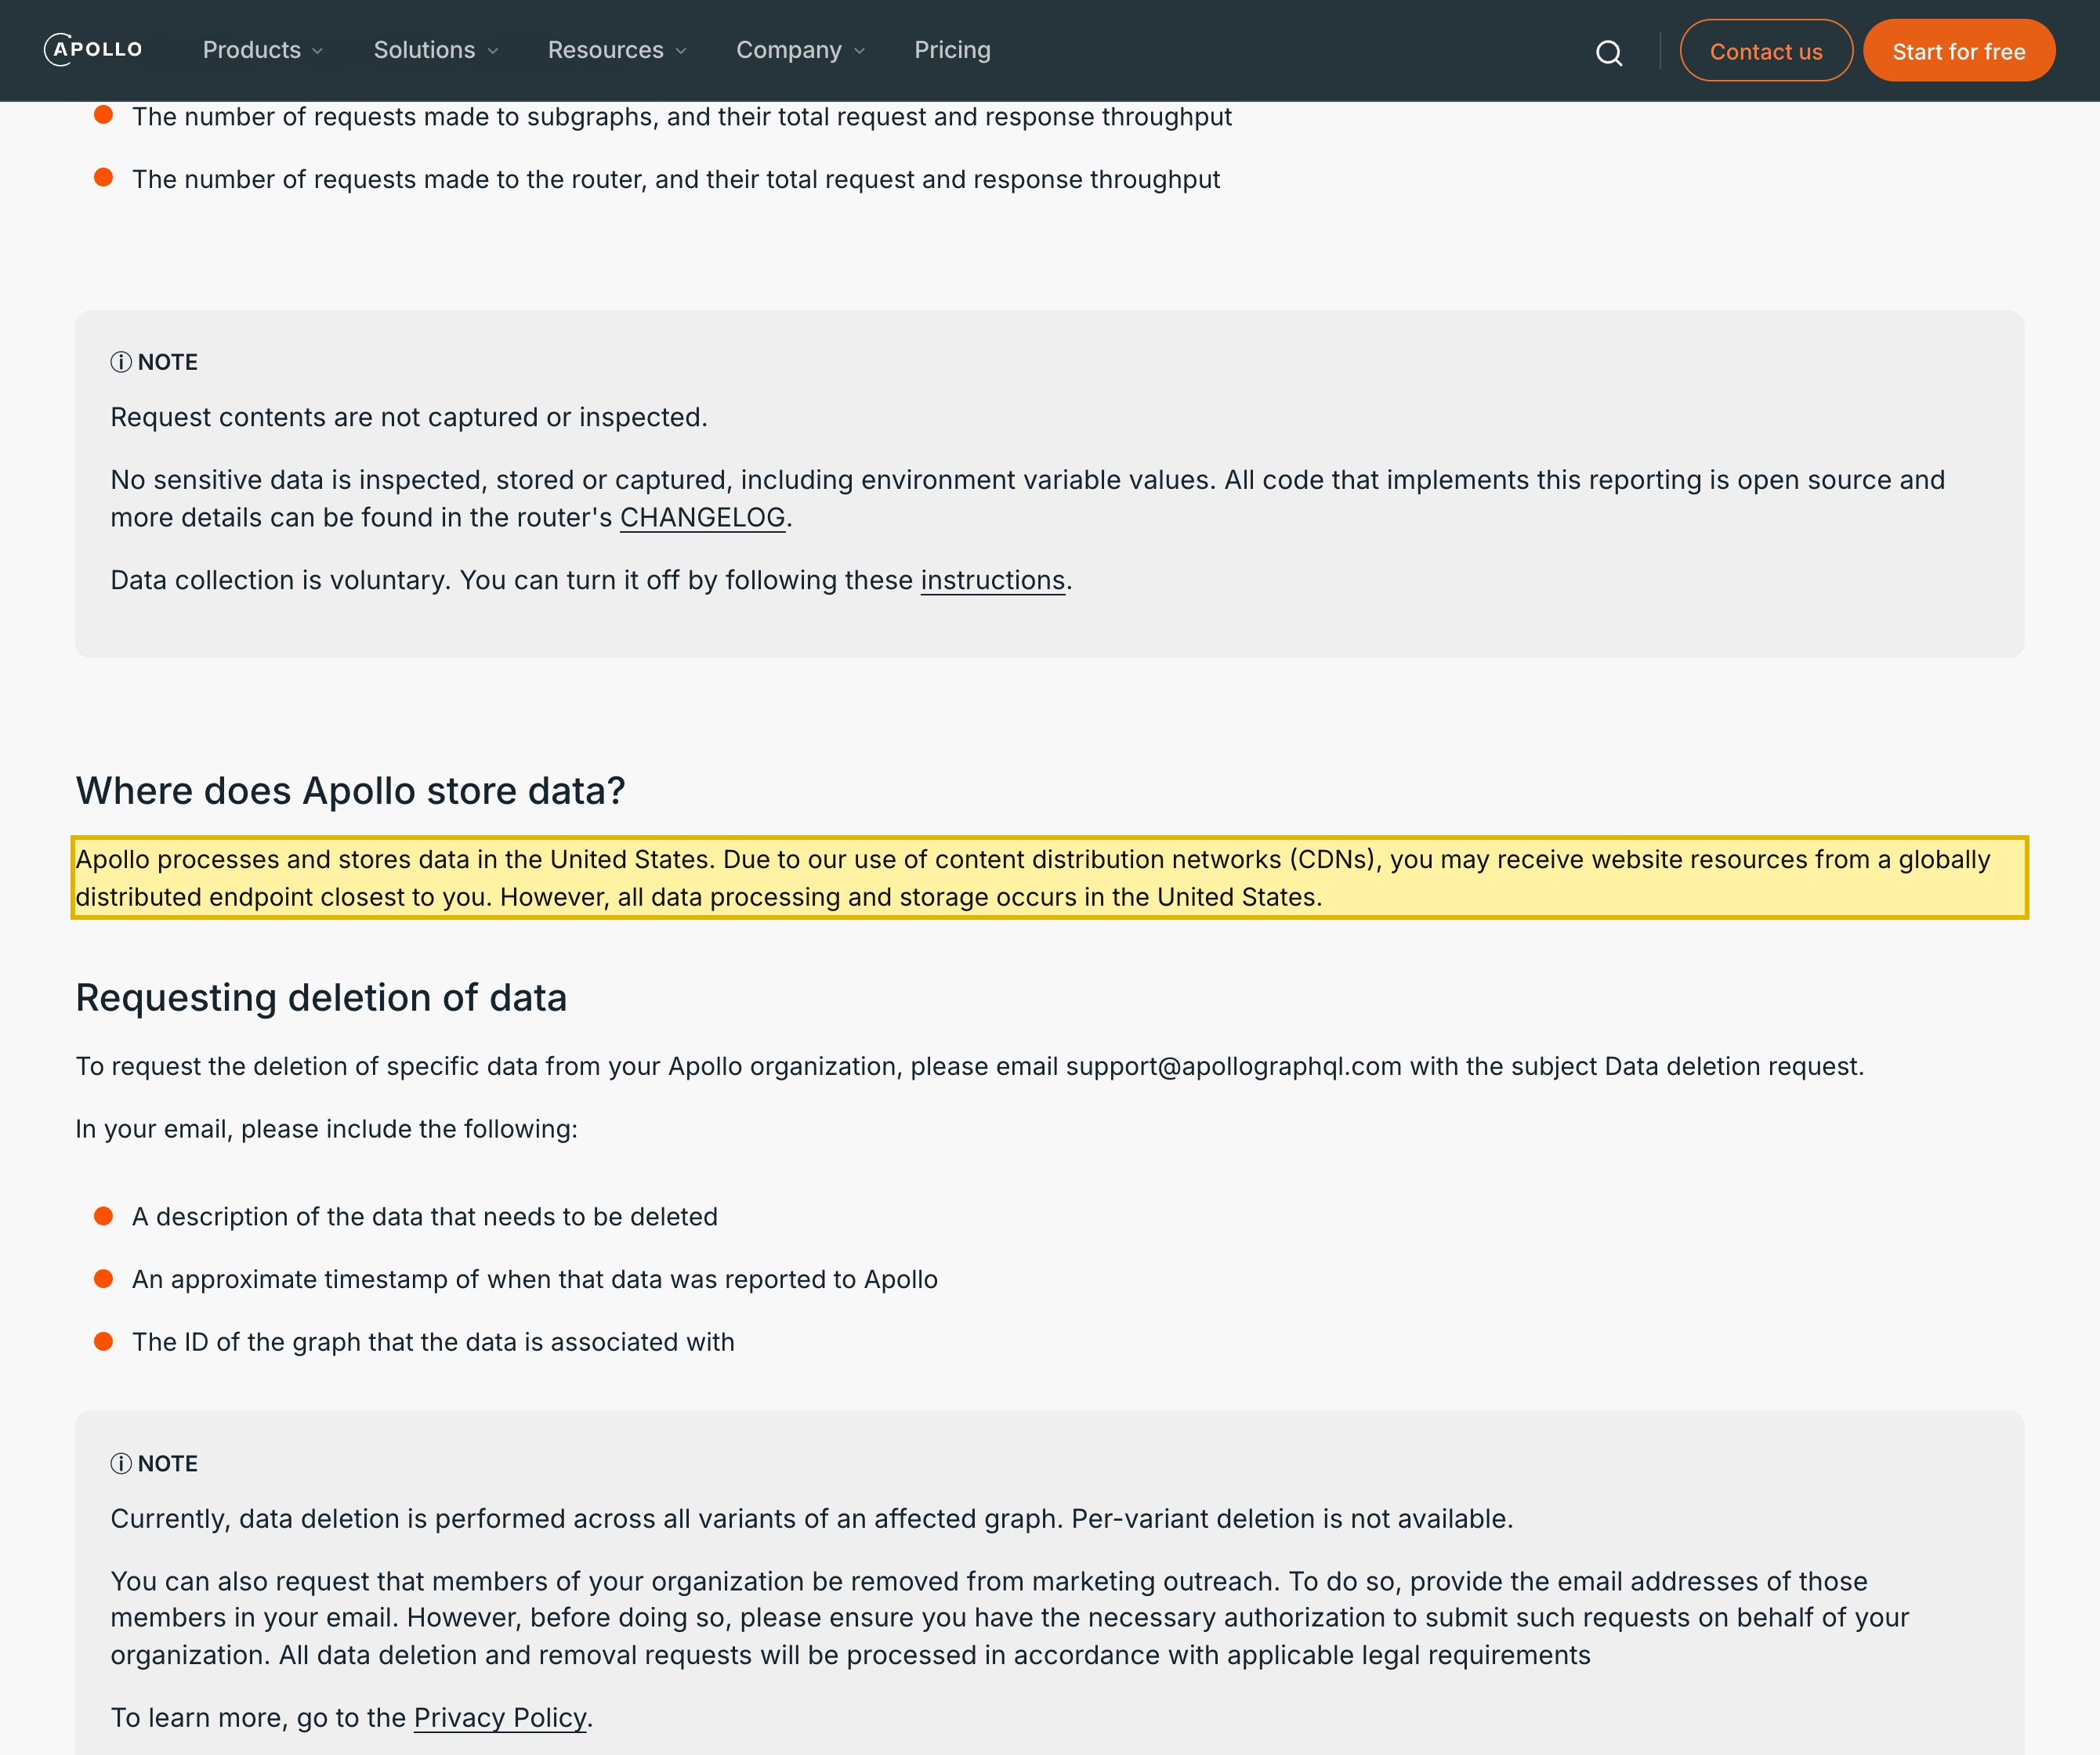
| Steuerungsebene nur in den USA — die unterscheidende zweite Hälfte | Die Hälfte, die eine Erreichbarkeitsprüfung nie sieht. In Apollos eigenen Worten: „Apollo processes and stores data in the United States“, und „all data processing and storage occurs in the United States“. Keine Region liegt in Festlandchina. GraphOS zu nutzen, routet Ihr Schema und die Pro-Operation-Telemetrie also an eine Steuerungsebene im Ausland — der Transfer geschieht bei der Registrierung und bei jeder gemeldeten Operation, nicht wenn jemand ein Dashboard öffnet. |
| Der selbst gehostete Router ist der Residenz-Hebel | Apollos Lizenz-Dokumentation gibt an, dass eine Offline-Lizenz Routern erlaubt, „start and serve traffic without a persistent connection to GraphOS“, wobei „an offline router gets its supergraph schema from a local supergraph schema file“ statt von Apollo Uplink. Betreiben Sie den Router im Inland, speisen Sie ihn mit einem lokalen Schema, und Schema und Telemetrie bleiben ansässig — Apollo merkt an, dass Offline-Lizenzierung „available on an as-needed basis to Enterprise organizations“ ist. |
| Residenz & Grenzübertritt | Wo das Schema und die Operation-Telemetrie personenbezogene Daten tragen, ist ihr Senden an eine US-Steuerungsebene ein grenzüberschreitender Transfer (数据出境) nach PIPL Art. 38–40 — Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus (eine CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder eine Zertifizierung). Für einen Betreiber kritischer Informationsinfrastruktur oder einen Verarbeiter großer Mengen will Cybersicherheitsgesetz Art. 39 (vormals Art. 37) in China erhobene personenbezogene Daten im Festland gespeichert — was ein US-only-GraphOS nicht erfüllen kann, ein inländischer Router aber schon. |
| Erreichbarkeit ist nicht die Achse | Ob Studio oder der Router aus dem Festland antwortet, ist operativ, nicht die Compliance-Frage. Was entscheidet, ist, wo die Registry und die Telemetrie liegen. 21YunBox hilft Ihnen, den Router im Inland zu betreiben, Schema und Telemetrie ansässig zu halten, jeden auf China ausgerichteten GraphQL-Endpunkt per ICP zu melden und rechtskonform auszuliefern — der 21YunBox Optimizer — vor dem, was Sie bereits betreiben. Niemals eine Umgehung welcher Art auch immer. |
Was GraphOS tatsächlich empfängt — Ihr Schema und die Form Ihrer Daten
Apollo GraphQL ist kein monolithischer Dienst, und die Unterscheidung ist die ganze Compliance-Geschichte. Der Apollo Router ist eine Laufzeit: Sie deployen ihn, er sitzt vor Ihren Subgraphen und führt eingehende Operationen aus. Sie können ihn auf Infrastruktur betreiben, die Sie kontrollieren, und dort leben die Credentials und Verbindungsdetails für Ihre eigenen Subgraphen. GraphOS ist das Gegenteil — eine verwaltete Steuerungsebene, mit der Ihre Werkzeuge sprechen. Sie veröffentlichen Ihr Schema in seine Registry, der Router meldet ihm Operationen, und Sie lesen die Ergebnisse in der Studio-Weboberfläche und ihrer Insights-Suite.
Was zu dieser Steuerungsebene reist, ist spezifisch, und Apollo dokumentiert es unverblümt. GraphOS nimmt „Schema registration via schema reporting“ auf, sodass Ihr komponiertes GraphQL-Schema — die vollständige Karte Ihrer Typen, Felder und Beziehungen — von Apollo gehalten wird. Vom Router nimmt es, in Apollos Worten, „The normalized query operation string for every executed operation“ und „Trace data indicating the execution time for every resolver in the operation“ auf. Apollo achtet darauf, dass Ihre Payloads draußen bleiben: „Your graph’s operation results never even reach any Apollo-managed service“, und standardmäßig sendet der Router weder GraphQL-Variablenwerte noch HTTP-Header-Werte. Aber die zwei Dinge, die doch gehen — das Schema und die Pro-Operation-Telemetrie — sind nicht nichts. Das Schema ist Ihre API-Oberfläche; die normalisierten Operationen samt Timing auf Feldebene sind ein laufendes Protokoll dessen, welche Felder genutzt werden, wie oft und zusammen — die Nutzungsform genau der Nutzerdaten, die Ihr Graph bedient. Und all das wird, nach Apollos eigener Aussage, „processed and stored in the United States“.
Die Türen: Residenz, Grenzübertritt, sensible personenbezogene Daten und ICP
Richten Sie Ihren Graph auf GraphOS, öffnet sich die erste Tür. Wo das Schema und die Pro-Operation-Telemetrie die personenbezogenen Daten von Nutzern in China beschreiben oder daraus abgeleitet sind, ist ihr Halten auf einer Steuerungsebene in den Vereinigten Staaten ein grenzüberschreitender Transfer (数据出境). Die Pflicht fällt Ihnen zu, dem Verarbeiter, nicht Apollo: PIPL Art. 13 und 23 verlangen Mitteilung und eine Grundlage, die Daten zu erheben, und Art. 38–40 verlangen einen Transfermechanismus, um sie ins Ausland zu senden — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung — mit einer gesonderten Einwilligung für den Auslandstransfer.
Für manche Verarbeiter ist Speicherung gar keine Frage des Mechanismus — sie muss im Inland bleiben. Wenn Ihre Organisation kritische Informationsinfrastruktur betreibt oder personenbezogene Daten in großem Umfang verarbeitet, verlangt Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37 — die 2025er Novelle des Cybersicherheitsgesetzes, in Kraft seit 1. Januar 2026, nummerierte den Datenlokalisierungsartikel von 37 auf 39 um, inhaltlich unverändert), dass in China erzeugte personenbezogene Daten im Festland gespeichert werden, mit einer Sicherheitsbewertung vor jedem Export. Eine GraphOS-Steuerungsebene ohne Festlandchina-Region kann diese Pflicht strukturell nicht erfüllen; ein selbst gehosteter, inländischer Router kann es.
Eine leisere Tür ist Sensibilität. Wo die Felder, die Ihre Operationen berühren, Ausweisnummern, Finanz- oder Gesundheitsdaten tragen, kann dieser Inhalt sensible personenbezogene Daten nach PIPL Art. 28–29 sein, die einen spezifischen Zweck, erhöhte Notwendigkeit und eine gesonderte Einwilligung verlangen — ein Risiko, das gegen das zu bestätigen ist, was Ihr Graph tatsächlich offenlegt. Und eine dritte Tür folgt aus dem Veröffentlichen: In dem Moment, in dem Sie einen öffentlichen, auf China ausgerichteten GraphQL-Endpunkt offenlegen — die API einer App, die Datenschicht eines Kundenportals —, ist diese Oberfläche ein Internet-Informationsdienst und trägt eine ICP-Beian-Pflicht (备案), gebunden an eine Festland-Hosting-Ressource.
Warum eine Erreichbarkeitsprüfung dies verfehlt
Eine Sonde aus China kann GraphOS Studio öffnen, dem Router beim Zurückgeben einer Query zusehen und „it works“ schließen. Diese Antwort geht am Kern vorbei. Die Compliance-Exponierung ist nicht auf dem Bildschirm — sie ist in dem, was die Steuerungsebene empfängt und wo es zur Ruhe kommt: Ihr registriertes Schema und, bei jeder ausgeführten Operation, die normalisierte Operation-Zeichenfolge und das Resolver-Timing, gehalten in den Vereinigten Staaten. Ein Seitenlade-Test misst nichts davon. Er kann nicht sehen, dass Ihr Schema im Ausland registriert ist, dass Pro-Operation-Telemetrie über die Grenze gemeldet wird, ob eine gesonderte Einwilligung eingeholt wurde oder dass ein auf China ausgerichteter GraphQL-Endpunkt eine ICP-Beian braucht.
Es gibt eine zweite Falle, die für eine Plattform dieser Gestalt spezifisch ist. GraphOS lediglich aus dem Festland erreichbar zu machen — oder sogar den Router innerhalb Chinas zu betreiben, während er weiterhin an die US-Steuerungsebene veröffentlicht und meldet — hält die regulierten Daten nicht im Inland, denn das Schema und die Operation-Telemetrie haben die Grenze dennoch überschritten. Das Umgekehrte ist ebenso wahr und ist der Hebel: Apollos eigener Offline-Lizenz-Pfad lässt den Router getrennt laufen, zieht seinen Supergraph aus einer lokalen Schema-Datei statt von Apollo Uplink, sodass Schema und Telemetrie nie gehen. Was Residenz entscheidet, ist, wo die Registry und die Telemetrie liegen — nicht, ob ein Bildschirm zeichnet oder ein Router verbinden kann. Das ist die für Konkurrenten uneinholbare zweite Hälfte der Frage, und es ist der Grund, warum Schema und Telemetrie im Inland zu halten, nicht GraphOS lediglich erreichbar zu machen, die Antwort ist.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtskonformen Weg, Apollo GraphQL für ein Festland-China-Team zu betreiben, und weil der Apollo Router selbst hostbar ist, sitzt er auf dem Stack, den Sie bereits nutzen — ohne Neuaufbau, ohne Migration weg von Apollo.
Zuerst kartieren: Unser China-Compliance-Team inventarisiert, was GraphOS für Ihren Graph hält und sendet — welche Schemata registriert sind, welche Pro-Operation-Telemetrie und welches Resolver-Timing der Router meldet, ob irgendetwas davon personenbezogene oder sensible personenbezogene Daten beschreibt — und stellt fest, wo der Router heute läuft, wo die Registry und die Metriken liegen (die US-Steuerungsebene) und auf welcher Einwilligungs- und Transfergrundlage jeder Fluss beruht. Wir bauen das technische Bild; die rechtlichen Schlüsse werden mit Rechtsbeistand geklärt.
Dann lokalisieren: Betreiben Sie den selbst gehosteten Apollo Router auf inländischer Infrastruktur — und halten Sie die Credentials zu Ihren Subgraphen und die Operation-Telemetrie im Festland — und nutzen Sie, wo Schema und Nutzungsdaten ansässig bleiben müssen, Apollos Offline-Lizenz-Pfad, sodass der Router seinen Supergraph aus einer lokalen Schema-Datei statt von der Offshore-Steuerungsebene zieht. Holen Sie die Mitteilung und die gesonderte Einwilligung nach Art. 13/23 ein, behandeln Sie Ausweisnummern oder Finanzdaten als sensible personenbezogene Daten und nutzen Sie einen rechtmäßigen Grenztransfer-Mechanismus (eine CAC-Sicherheitsbewertung, den Standardvertrag oder eine Zertifizierung) nur dort, wo ein Transfer wirklich nötig ist. Lokalisieren heißt, im Inland zu halten, was das Recht sagt, dass es bleiben muss — niemals ein Weg, der Schema oder Telemetrie dennoch ins Ausland verschifft, und niemals eine Umgehung welcher Art auch immer.
Dann ausliefern: Jeder öffentliche, auf China ausgerichtete GraphQL-Endpunkt vor Ihrem Graph — die API einer App, die Datenschicht eines Kundenportals — ist ein Internet-Informationsdienst, trägt also eine ICP-Beian-Pflicht und braucht rechtskonforme, inländische Auslieferung. 21YunBox liefert ihn im Inland aus — der 21YunBox Optimizer — vor (oder anstelle) der Offshore-Steuerungsebene, sodass er Ihre Nutzer in China rechtmäßig und rechtskonform bedient. 21YunBox verwendet und empfiehlt keine Umgehung welcher Art auch immer — wir halten im Inland, was das Recht sagt, dass es bleiben muss, liefern den Rest rechtskonform aus dem Festland heraus aus und bewegen personenbezogene Daten niemals heimlich über die Grenze. 21YunBox ist eine Compliance-Overlay und Partnerin des Apollo-GraphQL-Stacks, den Sie bereits betreiben, keine Konkurrentin dazu.
Nichts davon ist ein Urteil, dass Apollo GraphQL in China „gesperrt“ oder „illegal“ sei. Es ist eine Residenz-und-Einwilligungs-Karte, und welche Pflichten Ihren Fall treffen, hängt von Ihrer Gesellschaft, Ihrer Rolle nach chinesischem Recht, Ihren Datenmengen und davon ab, was Ihr Schema und Ihre Operationen tatsächlich offenlegen — es lohnt, die Einzelheiten mit Rechtsbeistand zu klären, bevor das Schema und die Telemetrie Ihres China-Graphen bei jeder Operation die Grenze zu überschreiten beginnen.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Art. 39)
- Chinas Gesetz zum Schutz personenbezogener Daten (PIPL)
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Speichert Apollo GraphOS die Daten meiner China-Nutzer in China?
Nein. Nach Apollos eigener Datenschutzdokumentation verarbeitet und speichert Apollo Daten in den Vereinigten Staaten, und GraphOS hat keine Festlandchina-Region. Die Operation-Ergebnisse Ihres Graphen erreichen Apollo nie, Ihr registriertes Schema und die Pro-Operation-Telemetrie, die der Router meldet — die normalisierte Operation-Zeichenfolge und das Resolver-Timing —, werden aber im Ausland gehalten. Wo dieses Schema oder diese Telemetrie personenbezogene Daten von Nutzern in China beschreibt, wurde es über die Grenze transferiert.
Ist es illegal, Apollo GraphQL in China zu nutzen?
Nicht von sich aus. Das Problem ist der grenzüberschreitende Transfer des Schemas und der Operation-Telemetrie, die GraphOS empfängt, den PIPL erlaubt, wenn Sie Mitteilung machen, eine gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen. Ob Sie zudem einer Inland-Speicherpflicht gegenüberstehen, hängt von Ihrer Rolle (zum Beispiel, ob Sie ein Betreiber kritischer Informationsinfrastruktur sind) und der Menge personenbezogener Daten ab, die Sie verarbeiten. Behandeln Sie es als ein mit Rechtsbeistand zu bewertendes Risiko, nicht als pauschales Verbot.
Können wir Apollos Schema und Telemetrie in China halten?
Ja — das ist der Hebel. Der Apollo Router ist selbst hostbar, und Apollos Offline-Lizenz-Pfad lässt ihn getrennt laufen, zieht seinen Supergraph aus einer lokalen Schema-Datei statt von der Offshore-Steuerungsebene, sodass Schema und Telemetrie im Inland ansässig bleiben. Unser China-Team kann kartieren, was GraphOS für Ihren Graph hält und sendet, Ihnen helfen, den Router im Inland zu betreiben, und jeden auf China ausgerichteten GraphQL-Endpunkt auf ICP-gemeldeter Infrastruktur ausliefern — vor (oder anstelle) der Offshore-GraphOS-Steuerungsebene. Melden Sie sich für eine Compliance-Einschätzung.


